Website giả mạo thương hiệu, tài khoản nhân viên bị rò rỉ hay tài sản Internet có điểm yếu đều có thể trở thành đầu mối cho một cuộc tấn công. Với CYFIRMA, doanh nghiệp có thể tiếp cận những rủi ro này qua hai sản phẩm: DeTCT, tập trung khám phá và theo dõi rủi ro số; và DeCYFIR, nền tảng quản lý bối cảnh đe dọa bên ngoài với phạm vi tình báo rộng hơn. Lựa chọn phù hợp phụ thuộc vào điều doanh nghiệp cần biết, mức độ phân tích mong muốn và khả năng đưa thông tin vào hoạt động bảo mật.
DeTCT: nhìn rõ những rủi ro đang xuất hiện bên ngoài doanh nghiệp
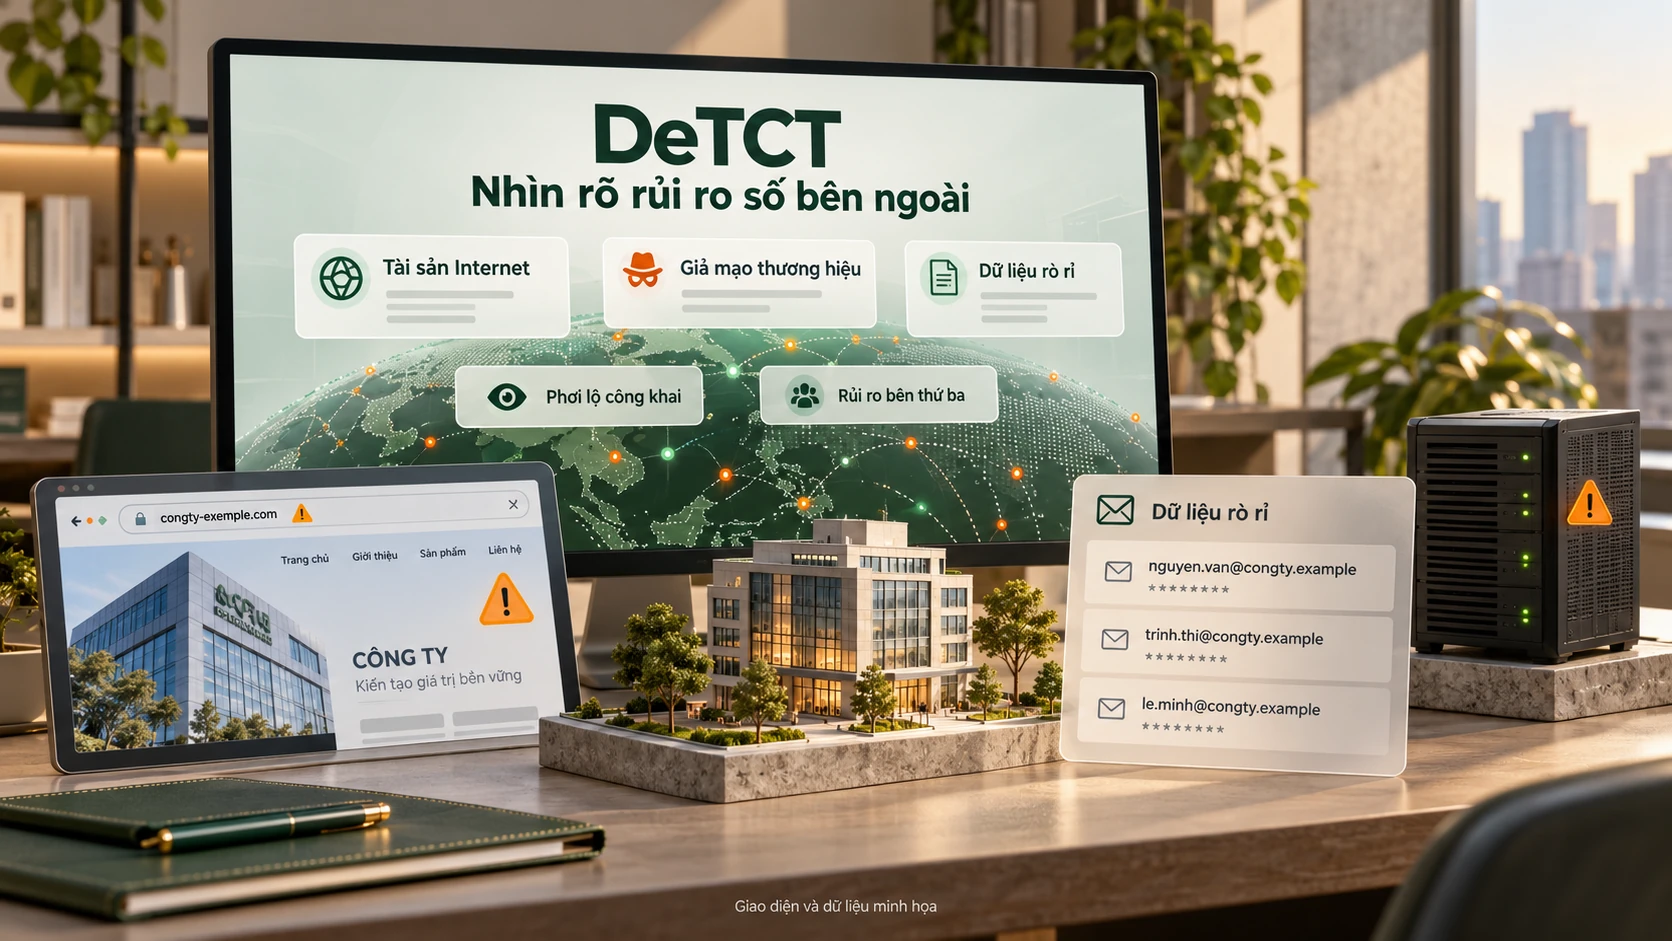
DeTCT — Digital Risk Discovery and Protection — giúp theo dõi dấu chân số, tài sản có điểm yếu, dữ liệu rò rỉ và dấu hiệu giả mạo doanh nghiệp hoặc lãnh đạo trên Internet.
Sản phẩm phù hợp với nhu cầu xây dựng khả năng quan sát bên ngoài: phát hiện những thông tin mà nhóm nội bộ có thể chưa nhìn thấy qua công cụ bảo vệ mạng và thiết bị.
Các chỉ số rủi ro và khuyến nghị hỗ trợ đội ngũ phụ trách lựa chọn việc cần xử lý trước. Các nhóm khả năng được hãng giới thiệu gồm:
| Nhóm tính năng | Nội dung theo dõi |
|---|---|
| Bề mặt tấn công | Tài sản domain/IP, cổng mở, chứng thư và điểm yếu cấu hình |
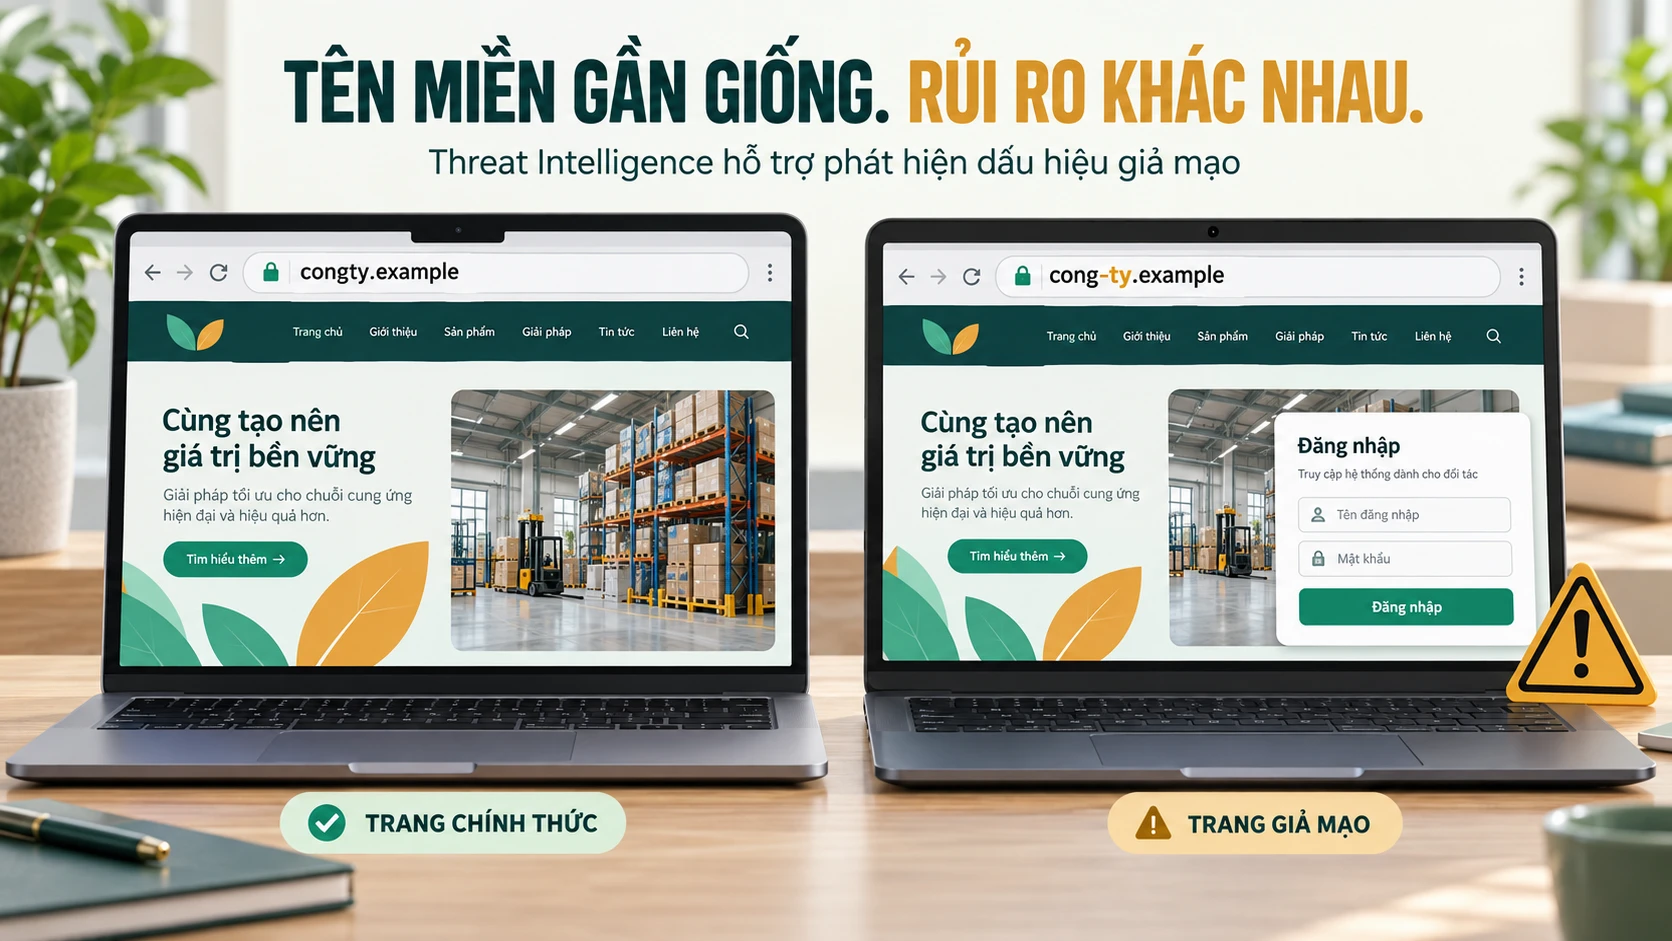
| Giả mạo thương hiệu | Tên miền, tài khoản mạng xã hội, thương hiệu hoặc người bị mạo danh |
| Rò rỉ dữ liệu | Email, danh tính, thông tin đăng nhập và dữ liệu bị công bố hoặc rao bán |
| Phơi lộ công khai | Mã nguồn, tài liệu nhạy cảm và dữ liệu cá nhân/doanh nghiệp |
| Rủi ro bên thứ ba | Điểm yếu và dữ liệu phơi lộ liên quan đến đối tác, nhà cung cấp |
DeCYFIR: bổ sung bối cảnh để hiểu và ưu tiên mối đe dọa
DeCYFIR — Preemptive External Threat Landscape Management — mở rộng từ việc phát hiện dấu hiệu bên ngoài sang phân tích mối liên hệ giữa tài sản, điểm yếu, đối tượng tấn công và chiến dịch.
Chẳng hạn, khi doanh nghiệp có một dịch vụ Internet tồn tại lỗ hổng, nhóm kỹ thuật cần biết thêm: lỗ hổng đó có đang bị khai thác không, có phù hợp với phương thức của các nhóm tấn công liên quan không và cần ưu tiên xử lý đến mức nào?
DeCYFIR đưa thông tin về bối cảnh và hành vi đối tượng tấn công vào quá trình đánh giá điểm yếu, thay vì chỉ dựa trên mức điểm nghiêm trọng kỹ thuật.
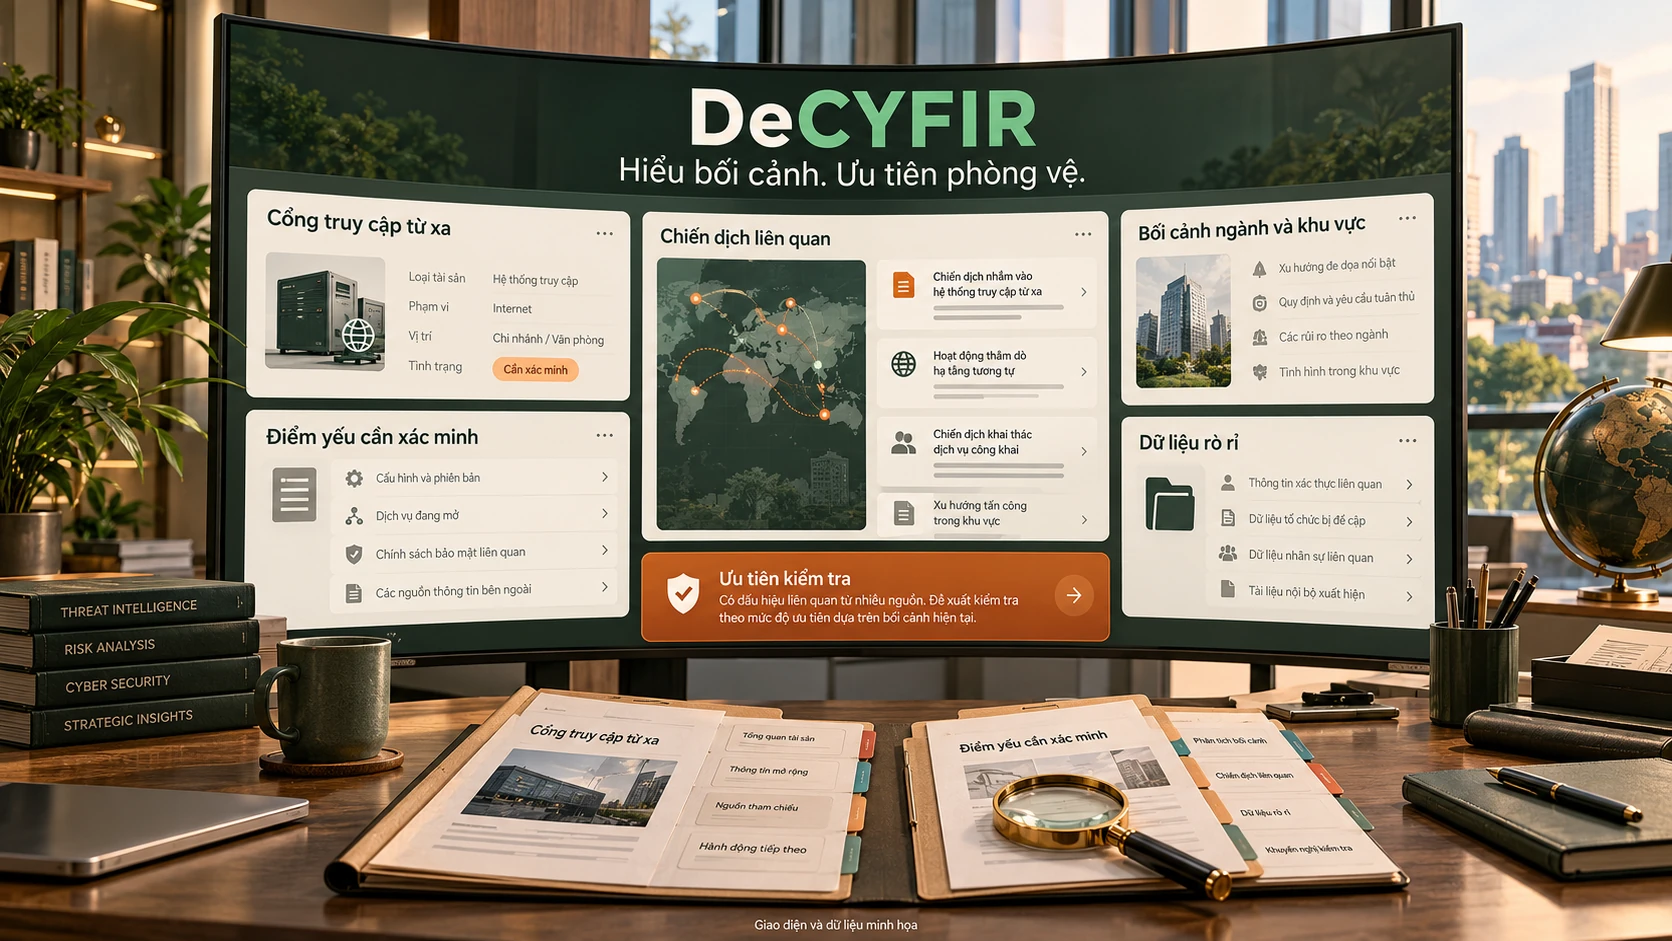
Chín trụ cột của DeCYFIR 4.0
DeCYFIR 4.0 được CYFIRMA giới thiệu với chín trụ cột. Đây là kiến trúc khả năng của nền tảng. Phạm vi sử dụng cụ thể cần được xác nhận theo cấu hình và giấy phép chào bán.
| Trụ cột | Giá trị sử dụng |
|---|---|
| Attack Surface Discovery & Intelligence | Khám phá và phân tích tài sản phơi lộ |
| Vulnerability Intelligence & Threat Prioritization | Đánh giá điểm yếu và ưu tiên theo đe dọa |
| Brand & Online Exposure Management | Theo dõi giả mạo, lạm dụng thương hiệu |
| Digital Risk & Identity Protection | Theo dõi rò rỉ dữ liệu và rủi ro danh tính |
| Third Party Risk Management | Đánh giá rủi ro từ bên thứ ba |
| Situational Awareness & Emerging Threats | Theo dõi diễn biến đe dọa theo ngành, khu vực |
| Predictive Threat Intelligence | Cảnh báo sớm dựa trên thông tin về đối tượng và chiến dịch |
| Threat Adaptive Awareness & Training | Đào tạo nhận thức gắn với tình huống đe dọa |
| Sector Tailored Deception Intelligence | Khả năng deception và tình báo theo đặc thù ngành |
DeTCT và DeCYFIR khác nhau thế nào trong thực tế?
Có thể dùng hai câu hỏi để định hướng lựa chọn. Đây là cách định hướng theo nhu cầu, không phải ranh giới tuyệt đối: hai sản phẩm có những nhóm khả năng giao nhau về tài sản, dữ liệu và rủi ro số.
| Nhu cầu | Hướng lựa chọn |
|---|---|
| Doanh nghiệp đang có tài sản, dữ liệu hoặc thương hiệu nào bị phơi lộ? | Xem xét DeTCT |
| Những dấu hiệu đó liên quan đến đối tượng, chiến dịch và mức ưu tiên phòng vệ như thế nào? | Xem xét DeCYFIR |
Ví dụ: nhiều tài khoản công ty bị lộ
Với trường hợp nhiều tài khoản công ty bị lộ, chức năng Digital Risk & Identity Protection của DeCYFIR có thể theo dõi email, mật khẩu doanh nghiệp, tài liệu nhạy cảm, dữ liệu bị công bố và những thảo luận liên quan trên diễn đàn tin tặc.
Thông tin này giúp nhóm phụ trách xác minh tài khoản, đánh giá dịch vụ liên quan và lựa chọn biện pháp giảm thiểu. Các dữ liệu bổ sung về máy tính hoặc thời điểm đánh cắp phụ thuộc nguồn thu thập; không mặc định mọi cảnh báo đều có đầy đủ dấu vết thiết bị.
Với đội ngũ SOC, khả năng đưa tình báo vào quy trình đang vận hành cũng cần được xem xét. CYFIRMA giới thiệu các tích hợp DeCYFIR với những nền tảng như Microsoft Sentinel, Splunk, ServiceNow và các giải pháp SOAR. Phạm vi tích hợp cần được đối chiếu với hệ thống và giấy phép thực tế.
Các gói DeTCT khác nhau ở đâu?
Trên trang sản phẩm, CYFIRMA công bố các mức Trial, Silver, Gold và Platinum. Khác biệt nổi bật được mô tả là số mục dữ liệu trong từng nhóm và số domain bên thứ ba.
“Top 5 mục” không có nghĩa là chỉ giám sát 5 email hoặc 5 thiết bị. Khi lựa chọn gói, cần xác nhận cách tính từng nhóm dữ liệu, phạm vi tài sản được theo dõi và điều kiện cấp phép hiện hành.
| Nội dung | Trial | Silver | Gold | Platinum |
|---|---|---|---|---|
| Mục dữ liệu trong mỗi nhóm | Top 1 | Top 5 | Top 15 | Toàn bộ dữ liệu trong nhóm |
| Domain bên thứ ba | 1 | 3 | 5 | 10 |
| Cảnh báo qua email | Không được liệt kê | Có | Có | Có |
| Báo cáo tải xuống | Có | Có | Có | Có |
| Thời gian dùng thử | 14 ngày | — | — | — |
Lựa chọn theo bài toán cần giải quyết
Doanh nghiệp nên bắt đầu bằng danh sách những gì cần theo dõi: tên miền chính, thương hiệu, dịch vụ Internet, tài khoản công việc và các bên thứ ba quan trọng.
Tiếp theo, xác định đầu ra cần sử dụng. Nếu ưu tiên là nhận diện và xử lý rủi ro số bên ngoài, có thể đánh giá DeTCT cùng mức dữ liệu phù hợp. Nếu cần phân tích sâu hơn về đe dọa và phục vụ hoạt động phòng vệ của đội ngũ bảo mật, nên đánh giá DeCYFIR.
Trong buổi đánh giá giải pháp, nên yêu cầu minh họa một cảnh báo thực tế: hệ thống cung cấp những trường dữ liệu nào, giải thích mức ưu tiên ra sao và nhóm phụ trách sẽ làm gì tiếp theo.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.