Có nhiều công cụ nhưng vẫn thiếu tầm nhìn
Firewall, antivirus, email và sao lưu hoạt động riêng rẽ; cảnh báo không được đặt trong cùng bối cảnh để ưu tiên xử lý.
Arbolume xây phương án bảo vệ nhiều lớp cho người dùng, thiết bị, kết nối và dữ liệu; lựa chọn mức kiểm soát phù hợp với rủi ro, ngân sách và khả năng quản trị của doanh nghiệp.
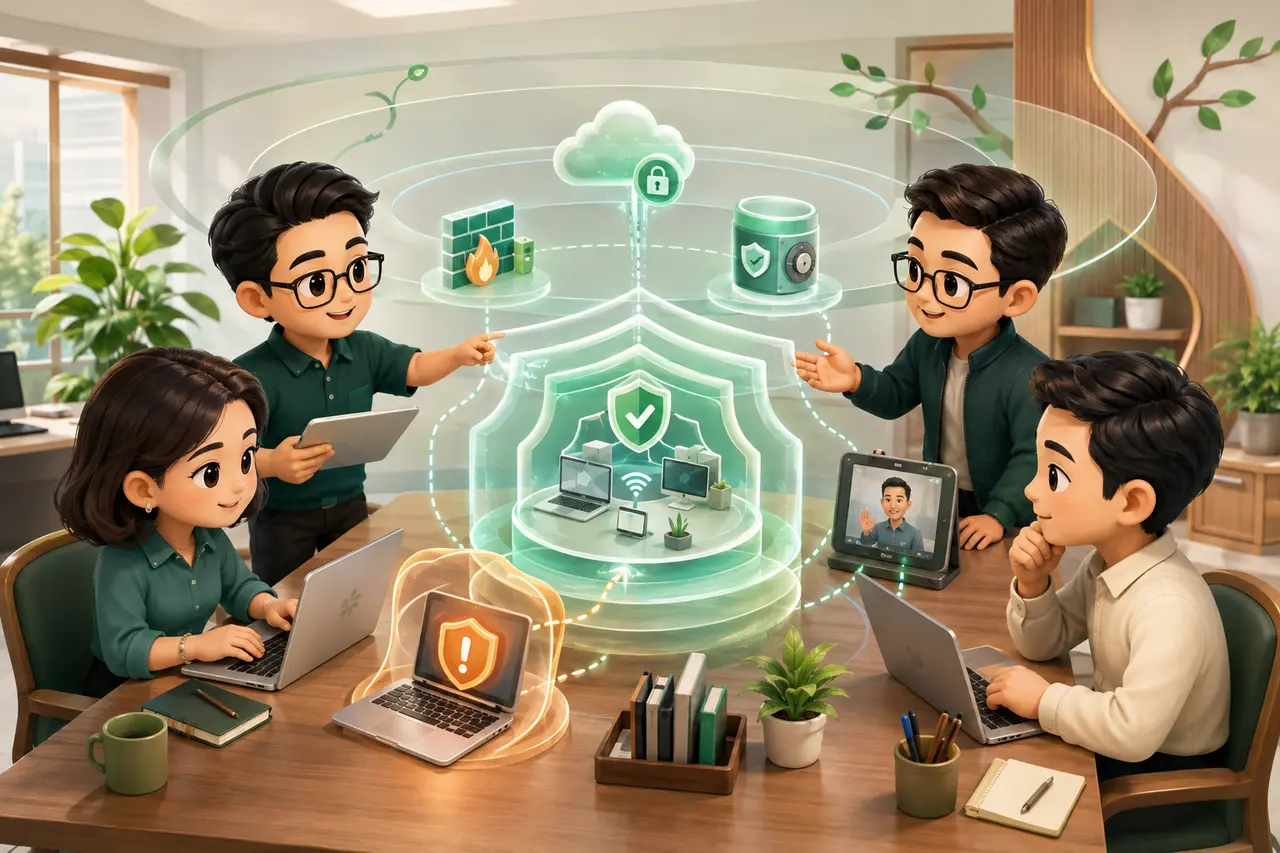
An toàn thông tin không hiệu quả khi mỗi sản phẩm hoạt động như một hòn đảo. Một kiến trúc tốt cần trả lời rõ: tài sản nào quan trọng, rủi ro nào cần giảm trước, ai nhận cảnh báo và doanh nghiệp sẽ phục hồi thế nào khi biện pháp phòng ngừa không đủ.
Firewall, antivirus, email và sao lưu hoạt động riêng rẽ; cảnh báo không được đặt trong cùng bối cảnh để ưu tiên xử lý.
Máy tính làm việc từ xa, thiết bị chưa cập nhật hoặc tài khoản có hành vi bất thường chưa được phát hiện và điều tra kịp thời.
Quy định mật khẩu, phân quyền, cập nhật và sao lưu chưa gắn với công cụ, lịch kiểm tra và người chịu trách nhiệm cụ thể.
Doanh nghiệp gia hạn theo thói quen hoặc mua thêm tính năng mà chưa biết mức độ sử dụng và giá trị giảm rủi ro thực tế.
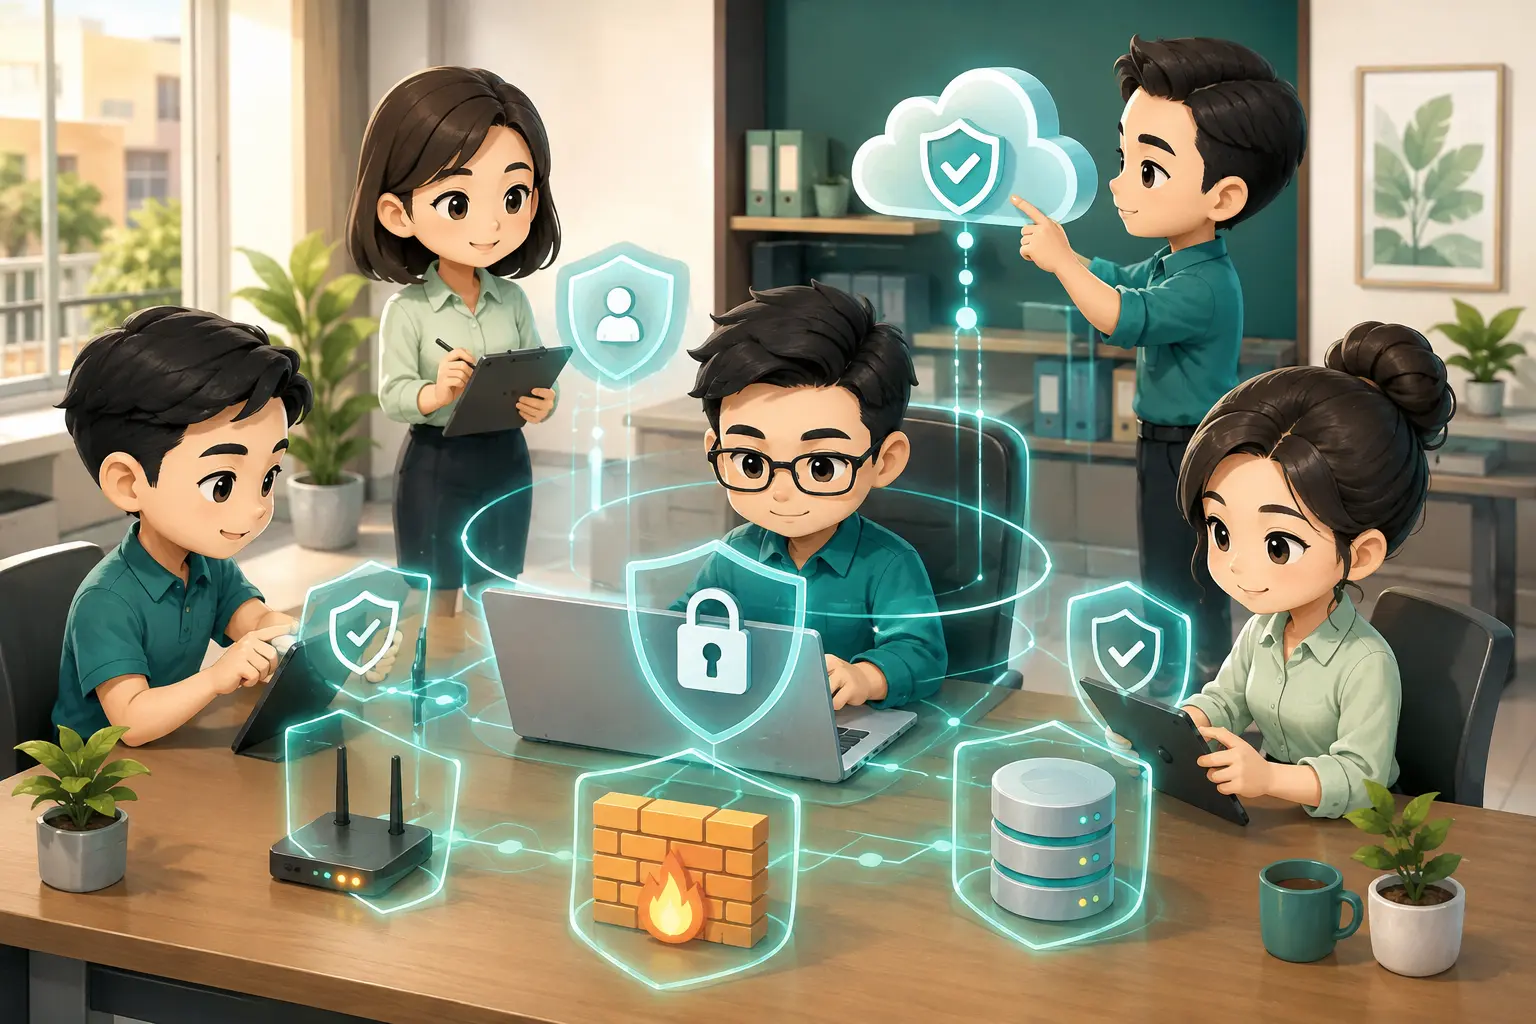
Một sản phẩm tốt chưa chắc tạo ra mức bảo vệ phù hợp nếu doanh nghiệp chưa biết thiết bị nào cần quản lý, dữ liệu nào có ảnh hưởng lớn và đội IT có thể xử lý loại cảnh báo nào. Vì vậy, bước đầu tiên là khoanh vùng tài sản, người dùng và các đường truy cập quan trọng trước khi so sánh tính năng hay bản quyền.
Trong doanh nghiệp vừa và nhỏ, rủi ro thường nằm ở khoảng trống giữa các lớp: máy tính đã có antivirus nhưng tài khoản chưa bật xác thực phù hợp; firewall đã chặn kết nối xấu nhưng endpoint làm việc từ xa lại ngoài vùng quan sát; sao lưu vẫn báo thành công nhưng chưa từng kiểm thử khôi phục. Kiến trúc nhiều lớp giúp nhìn thấy các khoảng trống này và tránh mua chồng lấn.
Arbolume cùng khách hàng xây ba mức lựa chọn — cơ bản, cân bằng và nâng cao — trên cùng tiêu chí về phạm vi bảo vệ, khả năng điều tra, yêu cầu vận hành và chi phí. Nhờ vậy, ban lãnh đạo hiểu mình đang giảm rủi ro nào, còn đội IT biết rõ công cụ mới sẽ bổ sung điều gì vào quy trình hiện tại.
Ưu tiên người dùng, thiết bị, dữ liệu và dịch vụ có ảnh hưởng trực tiếp tới hoạt động.
Đối chiếu bản quyền đang có với chức năng thực sự được sử dụng và khoảng trống còn thiếu.
Cảnh báo quan trọng phải gắn với người nhận, cách xác minh và bước cô lập phù hợp.
Phạm vi cụ thể được chọn theo hiện trạng và mức độ ưu tiên. Doanh nghiệp không cần triển khai đồng thời tất cả hạng mục.
Theo dõi tài sản hướng Internet, dữ liệu rò rỉ và dấu hiệu giả mạo thương hiệu để bổ sung góc nhìn bên ngoài cho đội bảo mật.
Kiểm soát luồng truy cập giữa Internet, người dùng, máy chủ và chi nhánh; phân vùng để hạn chế phạm vi ảnh hưởng khi có sự cố.
Lựa chọn mức bảo vệ theo loại thiết bị, khả năng điều tra, yêu cầu lưu dữ liệu và nguồn lực phản ứng của đội IT.
Xác định dữ liệu quan trọng, quyền truy cập, vị trí lưu trữ và phương án sao lưu có thể kiểm thử thay vì chỉ kiểm tra trạng thái tác vụ.
Chuẩn hóa nguồn cảnh báo, mức độ ưu tiên, quy trình chuyển cấp và bằng chứng cần lưu để đội ngũ xử lý thống nhất.
Mỗi bước đều tạo ra đầu ra rõ ràng để doanh nghiệp có thể kiểm tra, so sánh và chủ động lựa chọn bước tiếp theo.
Xác định người dùng, thiết bị, dữ liệu và dịch vụ có ảnh hưởng trực tiếp đến hoạt động.
Đối chiếu rủi ro với kiểm soát đang có, mức sử dụng bản quyền và khả năng phản ứng hiện tại.
Đề xuất mức cơ bản, cân bằng và nâng cao cùng chi phí và đánh đổi vận hành.
Xác nhận phạm vi bảo vệ, trách nhiệm, lịch rà soát và kế hoạch gia hạn phù hợp.
Những gì cần bảo vệ, mức ảnh hưởng và khoảng trống đang tồn tại.
Vai trò của từng lớp kiểm soát và cách chúng hỗ trợ lẫn nhau.
So sánh tính năng, phạm vi, cách cấp phép, chi phí và yêu cầu quản trị.
Thứ tự thực hiện, tiêu chí nghiệm thu, người phụ trách và lịch rà soát.
Chỉ cần chia sẻ điều đang gây trở ngại. Arbolume sẽ giúp xác định phạm vi cần khảo sát, mức độ ưu tiên và bước đi phù hợp.
Gửi yêu cầu khảo sát →