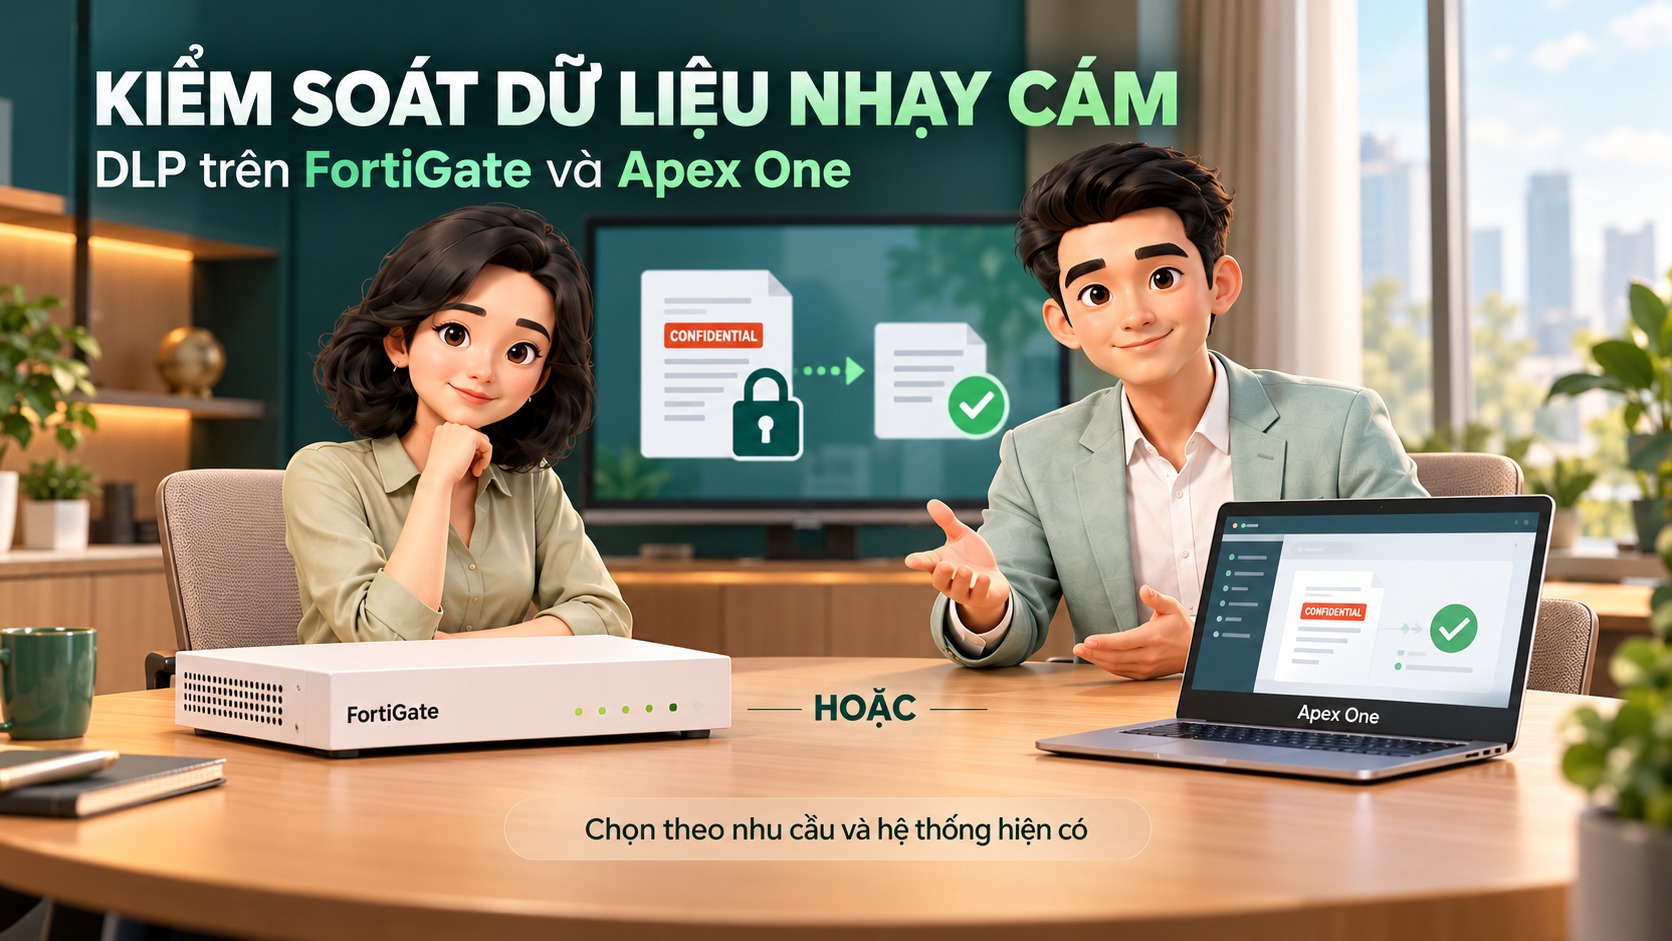
Nhân viên gửi báo giá qua email, tải tài liệu lên website, sao chép hồ sơ vào USB hoặc in báo cáo để làm việc. Đây đều là các hoạt động thường ngày, nhưng cũng có thể đưa dữ liệu nhạy cảm ra ngoài phạm vi được phép. Data Loss Prevention (DLP) giúp doanh nghiệp nhận diện dữ liệu cần bảo vệ và áp dụng chính sách khi dữ liệu được truyền, sao chép hoặc sử dụng qua các kênh được kiểm soát. FortiGate và Apex One đều có tính năng DLP, với phạm vi kiểm soát khác nhau. Doanh nghiệp lựa chọn nơi triển khai theo nhu cầu và hệ thống hiện có.
FortiGate: kiểm soát dữ liệu truyền qua mạng
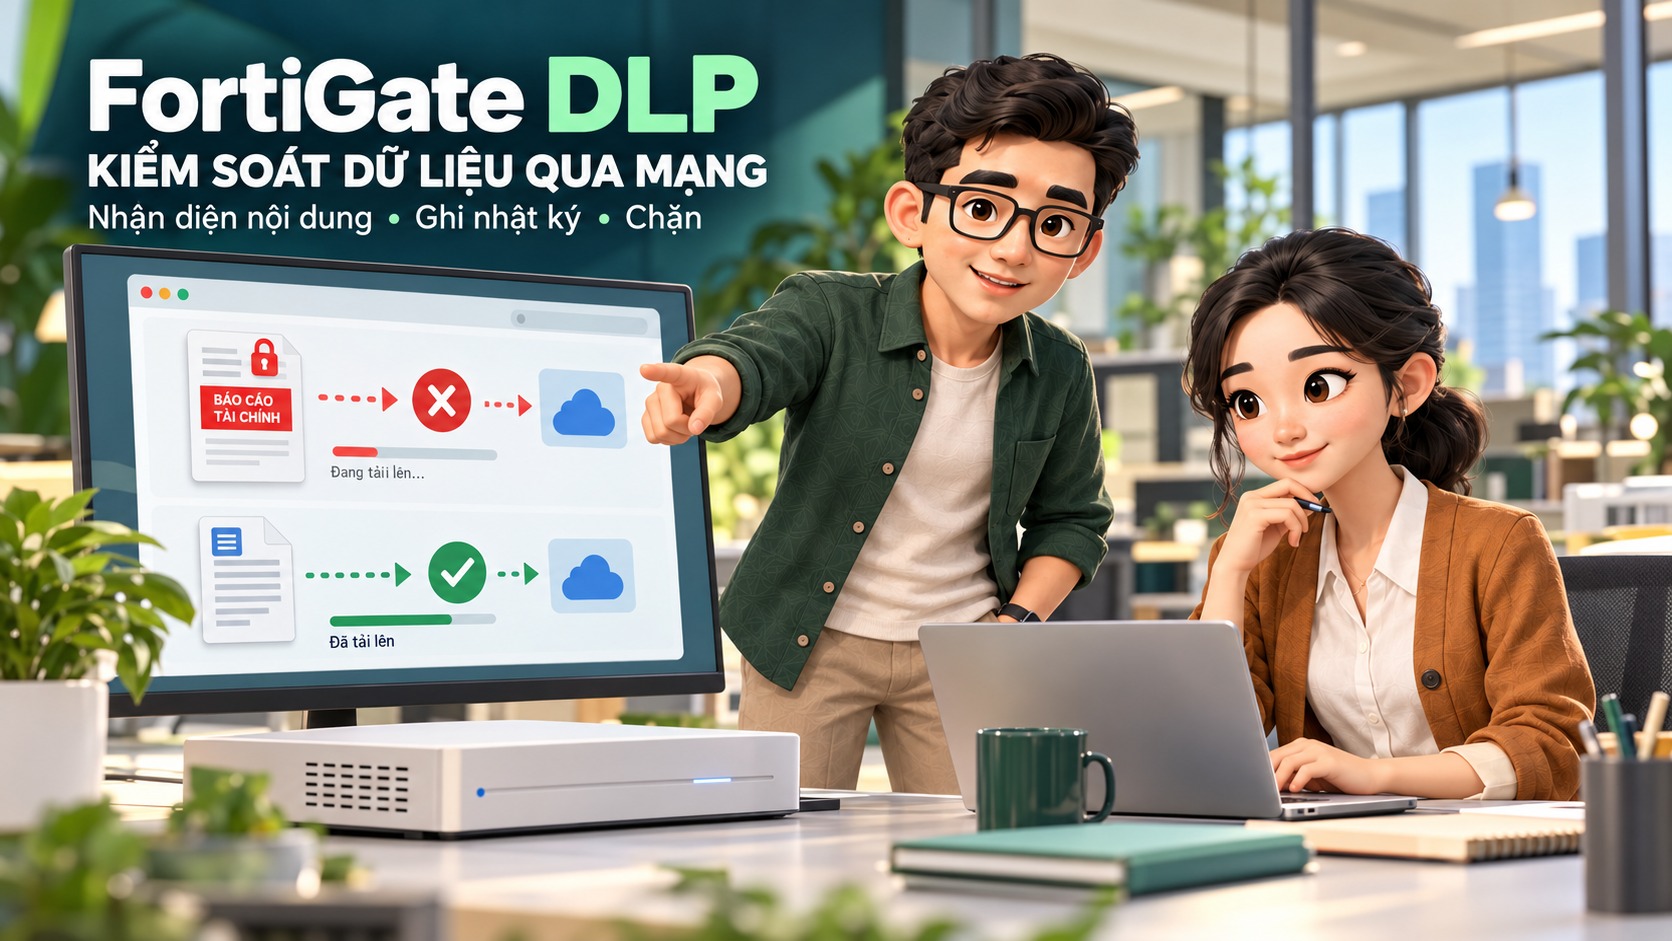
DLP trên FortiGate kiểm tra nội dung tệp và thông điệp trong lưu lượng đi qua firewall trên các giao thức được hỗ trợ. Quản trị viên cấu hình tiêu chí nhận diện, sau đó áp dụng hành động ghi nhật ký hoặc chặn khi dữ liệu khớp chính sách.
Doanh nghiệp có thể nhận diện nội dung bằng từ khóa hoặc mẫu dữ liệu, bao gồm biểu thức chính quy. Các thành phần dictionary, sensor và DLP profile được cấu hình rồi gắn vào firewall policy tương ứng.
Ví dụ: doanh nghiệp muốn ngăn một báo cáo dự án có chứa mã dự án và từ khóa bảo mật được tải lên website bên ngoài. Khi lưu lượng đi qua FortiGate và khớp tiêu chí DLP, firewall có thể ghi nhận hoặc chặn theo chính sách đã đặt.
Với HTTPS, cần SSL Deep Inspection để FortiGate kiểm tra nội dung đã mã hóa. Việc kiểm soát chỉ áp dụng cho lưu lượng đi qua FortiGate và khớp firewall policy có cấu hình DLP.
Apex One: kiểm soát nhiều kênh dữ liệu trên máy nhân viên
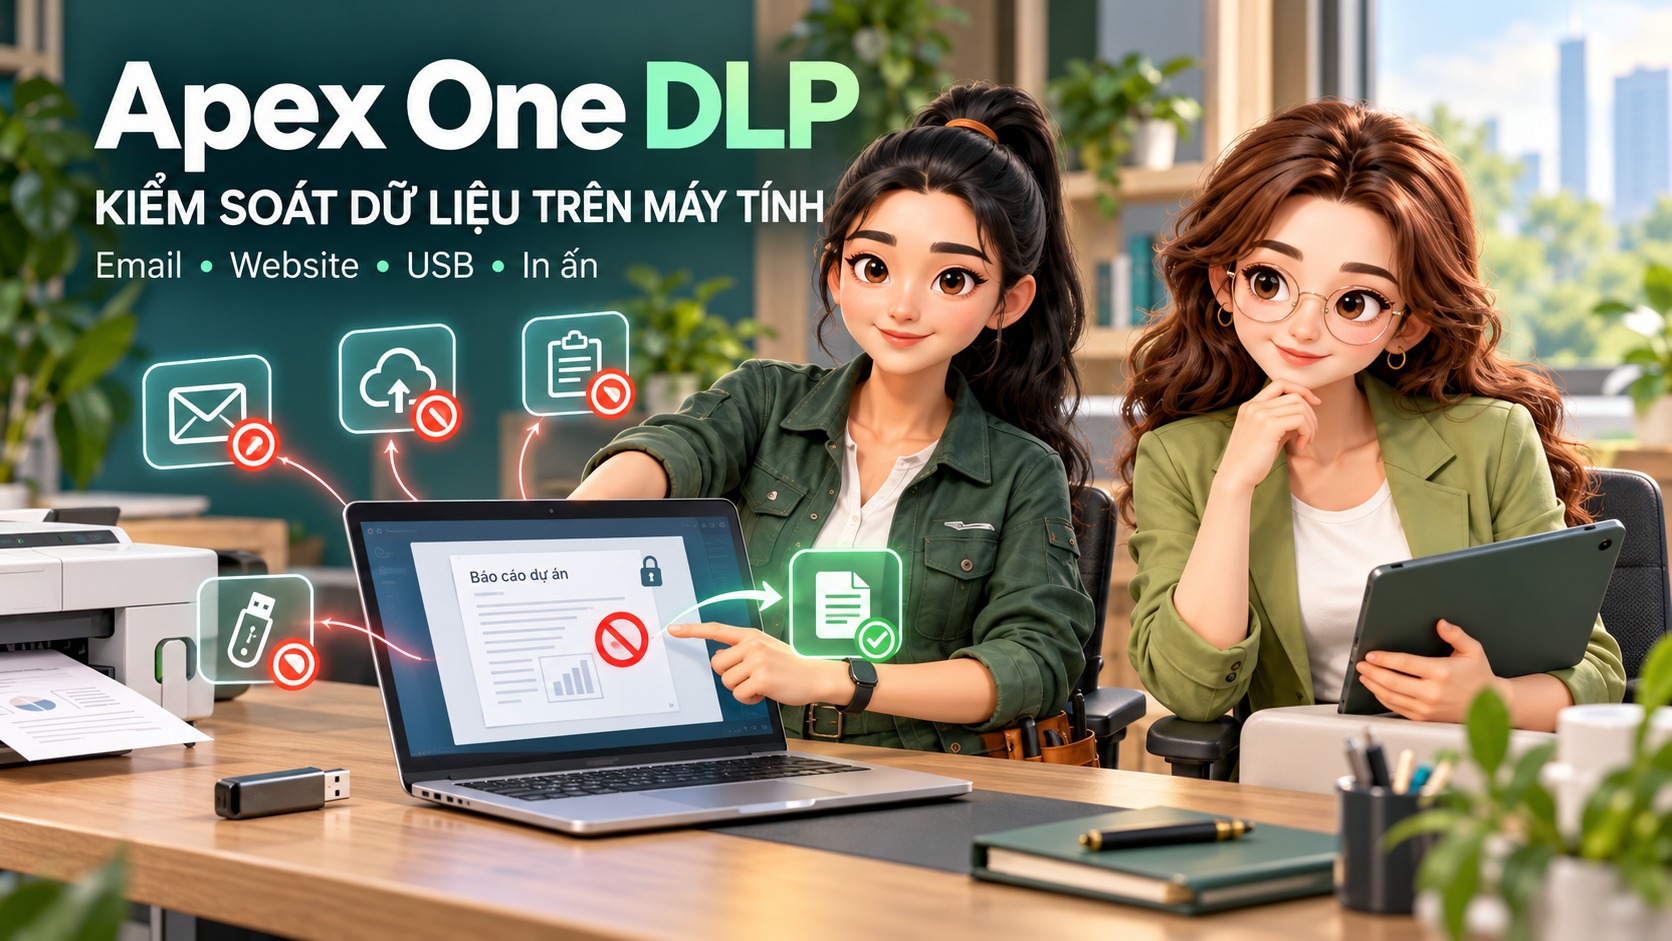
DLP của Apex One hoạt động trên endpoint đã cài agent và kích hoạt Data Protection. Ngoài email và truy cập web, tính năng này còn kiểm soát các hoạt động sao chép, in và truyền dữ liệu qua nhiều kênh trên máy tính.
Phạm vi hỗ trợ cụ thể phụ thuộc hệ điều hành, ứng dụng, trình duyệt, thiết bị và phiên bản đang sử dụng. Khi triển khai, cần đối chiếu danh sách tương thích của phiên bản Apex One với môi trường thực tế.
Đối với HTTP/HTTPS trên trình duyệt và ứng dụng được hỗ trợ, Apex One kiểm tra dữ liệu tại endpoint trước khi dữ liệu được mã hóa để truyền đi.
- Email và webmail: kiểm tra dữ liệu được gửi qua các ứng dụng và dịch vụ được hỗ trợ.
- HTTP/HTTPS: kiểm soát dữ liệu tải lên website qua trình duyệt và ứng dụng được hỗ trợ.
- FTP, SMB và nhắn tin tức thời: kiểm soát dữ liệu truyền qua các kênh mạng được hỗ trợ.
- USB và thiết bị lưu trữ rời: kiểm tra dữ liệu được sao chép vào thiết bị.
- Máy in, clipboard và CD/DVD: kiểm soát dữ liệu được in, sao chép hoặc ghi ra các kênh tương ứng.
- Ứng dụng lưu trữ đám mây và đồng bộ: kiểm soát các ứng dụng nằm trong danh sách được hỗ trợ.
Nhận diện đúng dữ liệu cần bảo vệ
Apex One cho phép xây dựng tiêu chí nhận diện bằng từ khóa, biểu thức và thuộc tính tệp như loại tệp hoặc dung lượng. Các tiêu chí được kết hợp trong mẫu DLP bằng các điều kiện AND, OR hoặc EXCEPT để xác định dữ liệu cần kiểm soát.
Ví dụ: một quy tắc nhận diện tài liệu có cả mã dự án và từ khóa bảo mật sẽ tập trung vào hồ sơ của dự án đó. Khi người dùng sao chép tệp khớp quy tắc vào USB, Apex One có thể chặn thao tác và ghi nhật ký.
Doanh nghiệp cũng có thể cấu hình ngoại lệ cho thiết bị lưu trữ được phép theo nhà sản xuất, model hoặc số serial. Ngoại lệ cần gắn với nhu cầu công việc cụ thể để chính sách bảo vệ dữ liệu vẫn có hiệu quả.
Ghi nhận, chặn hoặc yêu cầu người dùng giải trình
Apex One DLP cho phép lựa chọn hành động theo mức độ nhạy cảm của dữ liệu và kênh sử dụng. Quản trị viên có thể cấu hình thông báo để nhân viên hiểu vì sao thao tác bị kiểm soát.
- Pass và ghi nhật ký: cho phép thao tác, đồng thời lưu sự kiện để theo dõi.
- Block và ghi nhật ký: chặn thao tác khi dữ liệu khớp chính sách.
- User Justification: khi quản trị viên cho phép, người dùng nhập lý do để tiếp tục thao tác đang bị chặn. Đây là cơ chế giải trình của người dùng, không phải quy trình phê duyệt của quản lý.
- Record Data: lưu lại nội dung dữ liệu nhạy cảm liên quan đến sự kiện để phục vụ việc kiểm tra. Quyền truy cập và việc lưu giữ các bản ghi này cần được quản lý phù hợp.
Áp dụng chính sách theo nhóm máy và vị trí làm việc
Doanh nghiệp có thể gán chính sách DLP cho nhóm endpoint hoặc agent cụ thể. Apex One hỗ trợ chính sách cho agent nội bộ và agent bên ngoài, với tiêu chí xác định vị trí endpoint để chuyển chính sách tương ứng.
Với các kênh mạng, phạm vi kiểm soát có thể được cấu hình cho toàn bộ truyền dữ liệu hoặc cho dữ liệu truyền ra ngoài mạng LAN. Nhờ đó, chính sách được điều chỉnh theo cách nhân viên làm việc tại văn phòng và bên ngoài.
DLP của Apex One cần thành phần Data Protection được cài đặt, kích hoạt và có giấy phép phù hợp. Cần kiểm tra quyền sử dụng tính năng trong gói đang có trước khi cấu hình.
Chọn FortiGate hay Apex One theo nhu cầu
Nếu mục tiêu là kiểm soát dữ liệu trong lưu lượng đi qua mạng doanh nghiệp, FortiGate là vị trí triển khai phù hợp. Nếu cần kiểm soát dữ liệu ngay trên máy nhân viên, bao gồm USB, in ấn, clipboard hoặc máy thường xuyên làm việc bên ngoài, Apex One đáp ứng phạm vi này trên các kênh được hỗ trợ.
Doanh nghiệp xác định dữ liệu cần bảo vệ, các kênh có nguy cơ rò rỉ và hệ thống hiện có để lựa chọn nơi triển khai. Trước khi áp dụng rộng, thử trên một nhóm nhỏ, rà nhật ký, điều chỉnh tiêu chí nhận diện và xử lý ngoại lệ phục vụ công việc.
Tài liệu tham khảo
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.