Doanh nghiệp đã trang bị firewall, cài phần mềm bảo vệ máy tính và duy trì cập nhật hệ thống. Tuy nhiên, một số rủi ro có thể bắt đầu từ bên ngoài: tên miền giả mạo thương hiệu, thông tin tài khoản bị rò rỉ hoặc chiến dịch tấn công đang nhắm đến các tổ chức cùng ngành. Những dấu hiệu đó có liên quan đến doanh nghiệp không? Cần kiểm tra điều gì trước? Ai sẽ tiếp nhận và xử lý? Threat Intelligence giúp bổ sung thông tin và bối cảnh để doanh nghiệp trả lời những câu hỏi này, từ đó lựa chọn hành động phù hợp.
Threat Intelligence là gì?
Threat Intelligence, viết tắt là TI, thường được gọi là tình báo mối đe dọa an ninh mạng. Đó là thông tin về mối đe dọa đã được tổng hợp, phân tích và bổ sung bối cảnh để hỗ trợ ra quyết định.
Một địa chỉ IP đáng ngờ, một tên miền mới đăng ký hay một thông báo về lỗ hổng đều có thể là dữ liệu đầu vào. Để sử dụng những dữ liệu này, doanh nghiệp cần hiểu thêm:
- Thông tin đến từ đâu và đáng tin cậy đến mức nào?
- Dấu hiệu này còn mới hay đã lỗi thời?
- Nó liên quan đến tài sản, ngành nghề hoặc hoạt động nào của doanh nghiệp?
- Cần kiểm tra và xử lý ra sao?
Từ dữ liệu đến thông tin có ý nghĩa
Ví dụ, thông tin “một lỗ hổng đang bị khai thác” sẽ hữu ích hơn khi doanh nghiệp biết mình có sử dụng sản phẩm bị ảnh hưởng hay không, hệ thống đó có kết nối Internet không và mức độ quan trọng của nó.
Giá trị của TI nằm ở việc giúp doanh nghiệp hiểu thông tin có ý nghĩa gì với mình và cần làm gì tiếp theo.
Vì sao cần thêm góc nhìn về mối đe dọa?
Firewall và giải pháp bảo vệ endpoint cung cấp khả năng kiểm soát, phát hiện và xử lý trong phạm vi triển khai. TI bổ sung bối cảnh về mối đe dọa để hỗ trợ việc vận hành các biện pháp bảo vệ đó.
Ba tình huống minh họa dưới đây cho thấy nhu cầu này.
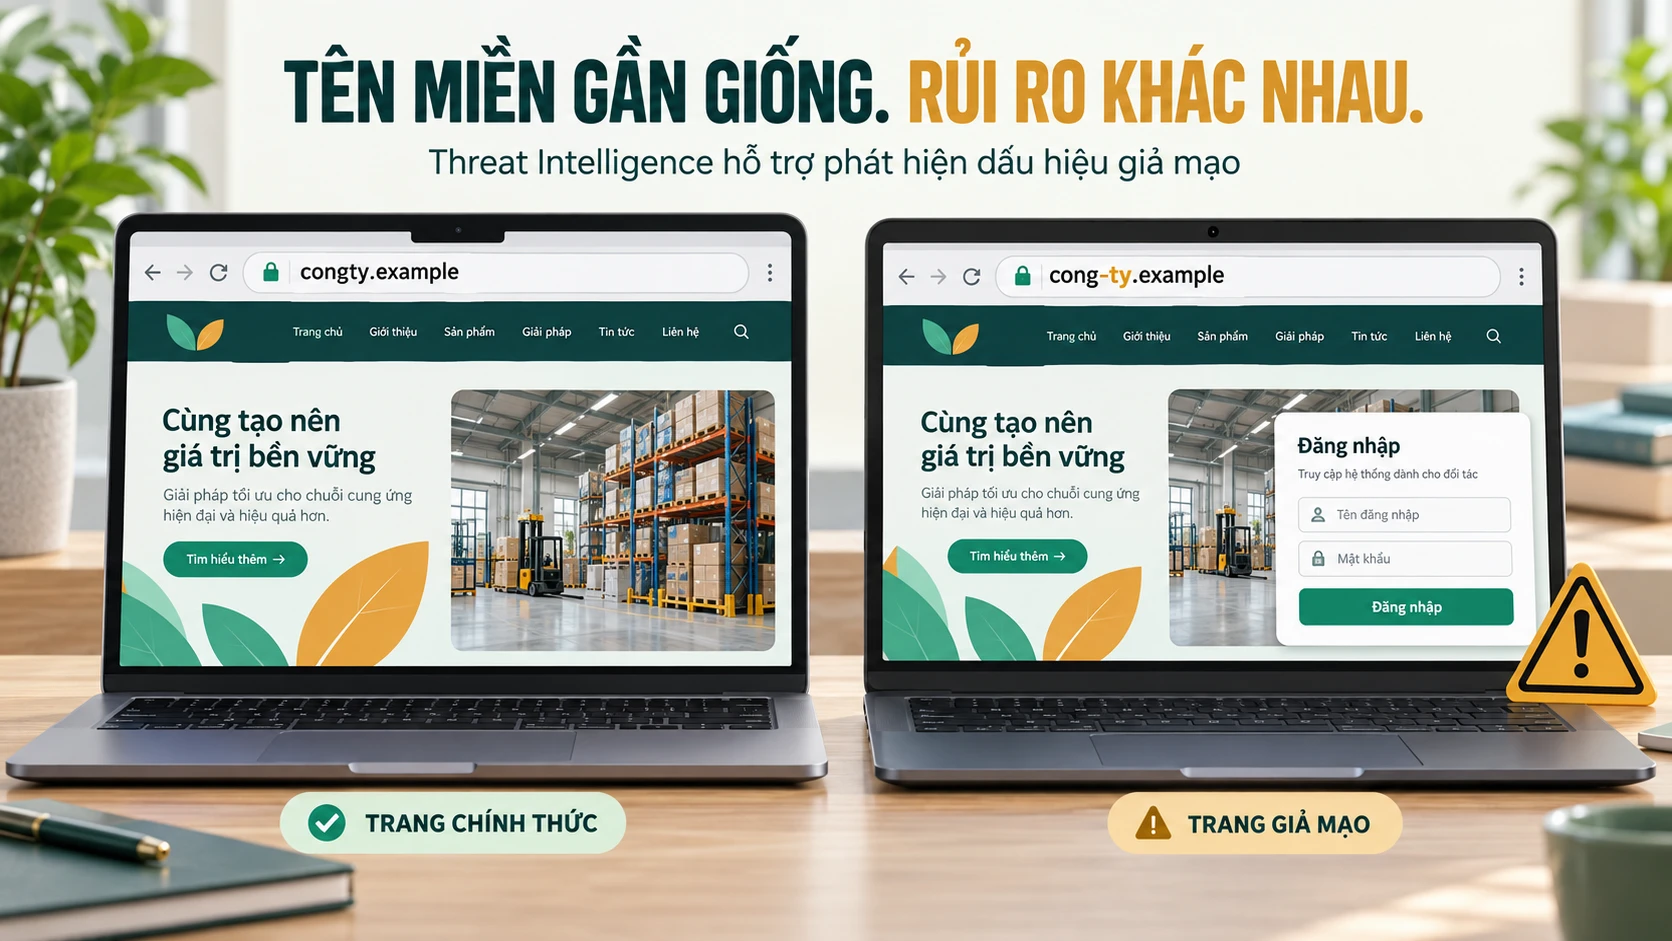
Tên miền giả mạo thương hiệu
Một website có địa chỉ gần giống tên miền doanh nghiệp, sử dụng hình ảnh và nội dung quen thuộc để khiến khách hàng tin rằng đó là trang chính thức.
Website này có thể nằm hoàn toàn trên hạ tầng bên ngoài. Doanh nghiệp cần phát hiện, xác minh mục đích sử dụng và đánh giá ảnh hưởng đến khách hàng, đối tác hoặc uy tín thương hiệu.
Thông tin tài khoản xuất hiện trong dữ liệu rò rỉ
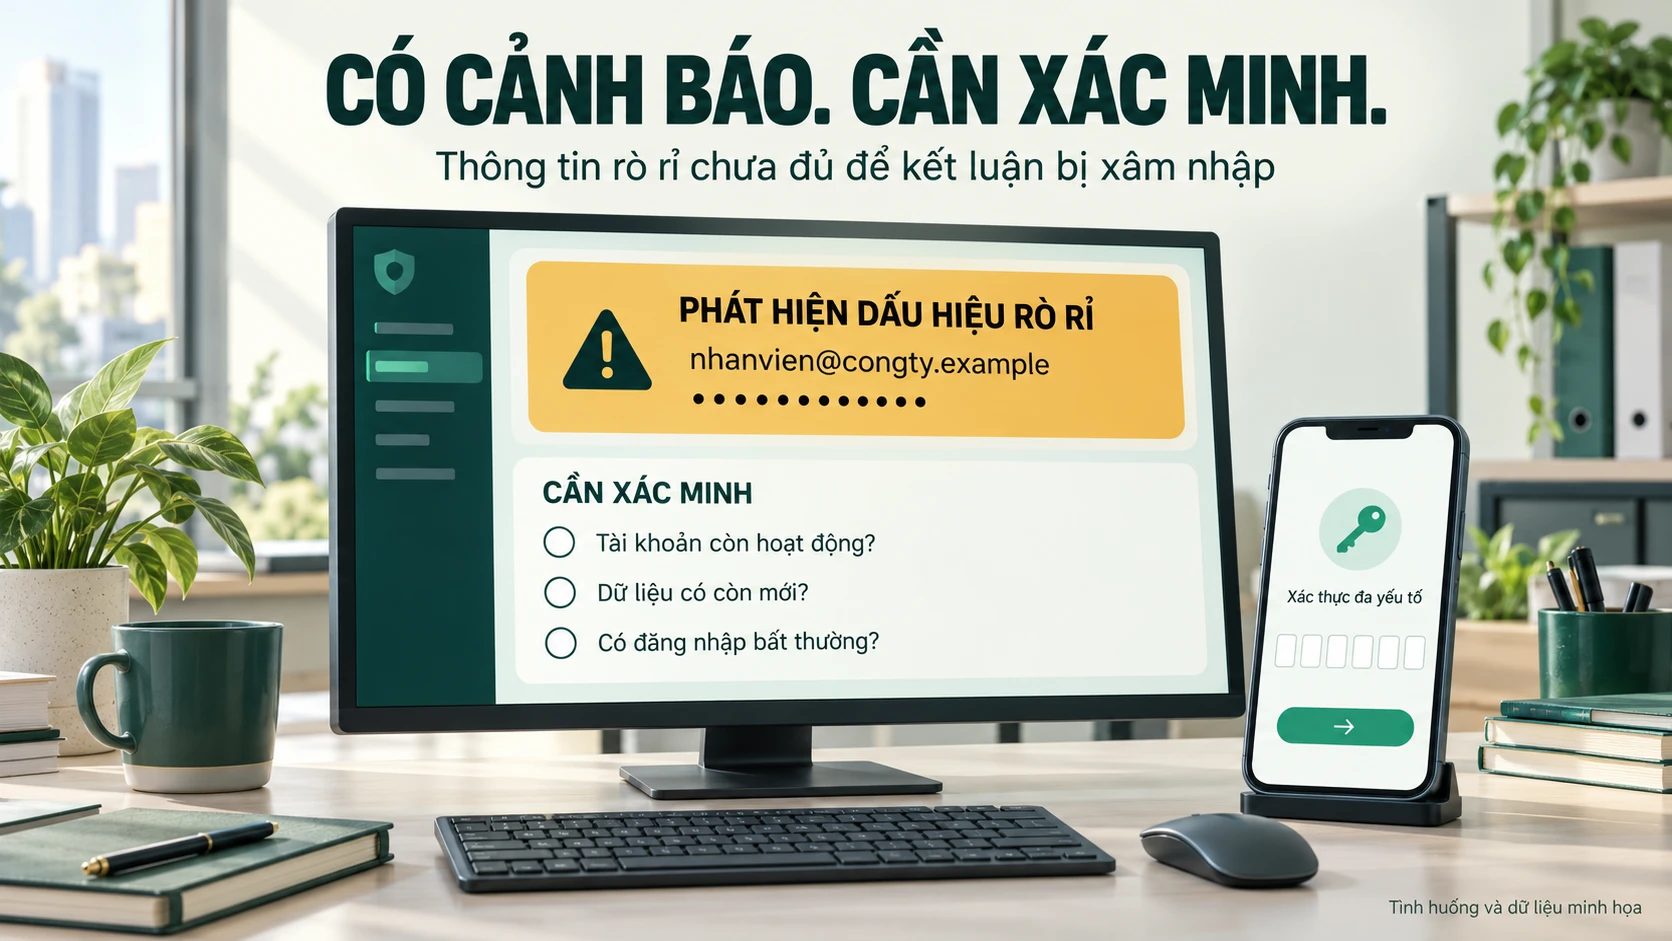
Một địa chỉ email mang tên miền doanh nghiệp xuất hiện trong tập dữ liệu được chia sẻ trên mạng.
Đây là đầu mối cần kiểm tra, chưa đủ để kết luận hệ thống hiện tại đã bị xâm nhập. Đội ngũ phụ trách cần xác minh tài khoản còn hoạt động không, dữ liệu có mới không, mật khẩu có bị tái sử dụng không và có dấu hiệu đăng nhập bất thường hay không.
Chiến dịch tấn công liên quan đến ngành
Doanh nghiệp nhận được thông tin về một chiến dịch sử dụng email giả mạo, tệp độc hại hoặc khai thác lỗ hổng để nhắm đến các tổ chức cùng lĩnh vực.
Thông tin này có thể giúp đội ngũ phụ trách rà soát khả năng phát hiện, kiểm tra hệ thống liên quan và đưa ra hướng dẫn cụ thể cho nhân viên.
Cả ba tình huống trên là ví dụ minh họa, không phải sự cố được xác nhận tại một doanh nghiệp cụ thể.
TI hỗ trợ doanh nghiệp ra quyết định như thế nào?
TI có thể phục vụ nhiều nhóm công việc, từ xác định ưu tiên bảo mật đến hỗ trợ phát hiện và ứng phó sự cố. Thông tin về mối đe dọa có thể bao gồm dấu hiệu xâm nhập, cách thức hoạt động của đối tượng tấn công và khuyến nghị phòng vệ.
Trong thực tế, doanh nghiệp có thể sử dụng thông tin này để trả lời những câu hỏi cụ thể:
| Câu hỏi cần trả lời | Quyết định có thể hỗ trợ |
|---|---|
| Mối đe dọa nào liên quan đến doanh nghiệp? | Chọn vấn đề cần tập trung kiểm tra |
| Tài sản nào có khả năng bị ảnh hưởng? | Xác định phạm vi rà soát |
| Dấu hiệu nào cần theo dõi? | Bổ sung nội dung giám sát hoặc tìm kiếm trong nhật ký |
| Rủi ro nào cần xử lý trước? | Ưu tiên nguồn lực theo mức ảnh hưởng |
| Nhân viên cần chú ý điều gì? | Đưa ra hướng dẫn gắn với tình huống thực tế |
Đối chiếu cảnh báo với thực tế doanh nghiệp
Mỗi quyết định vẫn cần đối chiếu với hệ thống và hoạt động của doanh nghiệp. Một cảnh báo bên ngoài chưa được xác minh không nên trở thành căn cứ duy nhất để chặn kết nối hoặc thay đổi cấu hình.
Nhiều cảnh báo chưa chắc giúp bảo vệ tốt hơn
Một nguồn thông tin có thể trả về rất nhiều cảnh báo. Nếu thiếu bộ lọc và người tiếp nhận, đội ngũ phụ trách dễ mất thời gian vào những vấn đề ít liên quan.
Khi đánh giá tính hữu ích của TI, doanh nghiệp nên xem xét:
- Mức độ liên quan: thông tin có gắn với tài sản, công nghệ và hoạt động của mình không?
- Độ tin cậy và tính kịp thời: nguồn có rõ ràng, bằng chứng có đủ và thông tin còn giá trị sử dụng không?
- Khả năng hành động: có thể xác minh hoặc thực hiện bước xử lý cụ thể nào?
- Nguồn lực tiếp nhận: ai chịu trách nhiệm và kết quả được theo dõi ra sao?
Kết nối TI với các biện pháp bảo vệ hiện có
TI không thay thế firewall, endpoint, quản lý bản vá, xác thực đa yếu tố hay sao lưu. Thông tin chỉ tạo ra giá trị khi được sử dụng trong quy trình bảo vệ và vận hành thực tế.
Doanh nghiệp nên bắt đầu từ đâu?
Điểm khởi đầu phù hợp là xác định một câu hỏi cần giải quyết, thay vì thu thập mọi loại dữ liệu.
Doanh nghiệp có thể ưu tiên theo dõi dấu hiệu giả mạo thương hiệu, thông tin rò rỉ liên quan đến tài khoản hoặc mối đe dọa đối với những công nghệ đang sử dụng. Phạm vi ban đầu nên đủ rõ để đội ngũ phụ trách có thể tiếp nhận và xử lý.
Với mỗi phát hiện, cần thống nhất bốn bước: tiếp nhận → xác minh → xử lý → ghi nhận kết quả. Mỗi bước cần có người chịu trách nhiệm và cách chuyển tiếp khi vượt quá khả năng nội bộ.
Kết quả nên được đánh giá bằng những việc đã làm được: xác minh một dấu hiệu đáng ngờ, khắc phục một điểm yếu liên quan hoặc rút ngắn thời gian đưa ra quyết định. Số lượng cảnh báo chỉ phản ánh một phần hoạt động.
Threat Intelligence giúp doanh nghiệp hiểu rõ hơn mối đe dọa liên quan đến mình. Hiệu quả phụ thuộc vào khả năng biến sự hiểu biết đó thành hành động phù hợp với rủi ro và nguồn lực thực tế.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.