Một đội IT nhỏ thường phải làm rất nhiều việc cùng lúc: hỗ trợ người dùng, duy trì kết nối, quản lý tài khoản, cập nhật thiết bị, theo dõi sao lưu và xử lý sự cố. Áp lực hằng ngày dễ khiến những rủi ro âm thầm bị bỏ qua cho đến khi chúng trực tiếp làm gián đoạn hoạt động. Năm vấn đề dưới đây không nhất thiết yêu cầu một dự án lớn, nhưng cần được nhận diện, phân người phụ trách và kiểm tra định kỳ.
1. Hệ thống phụ thuộc quá nhiều vào một người
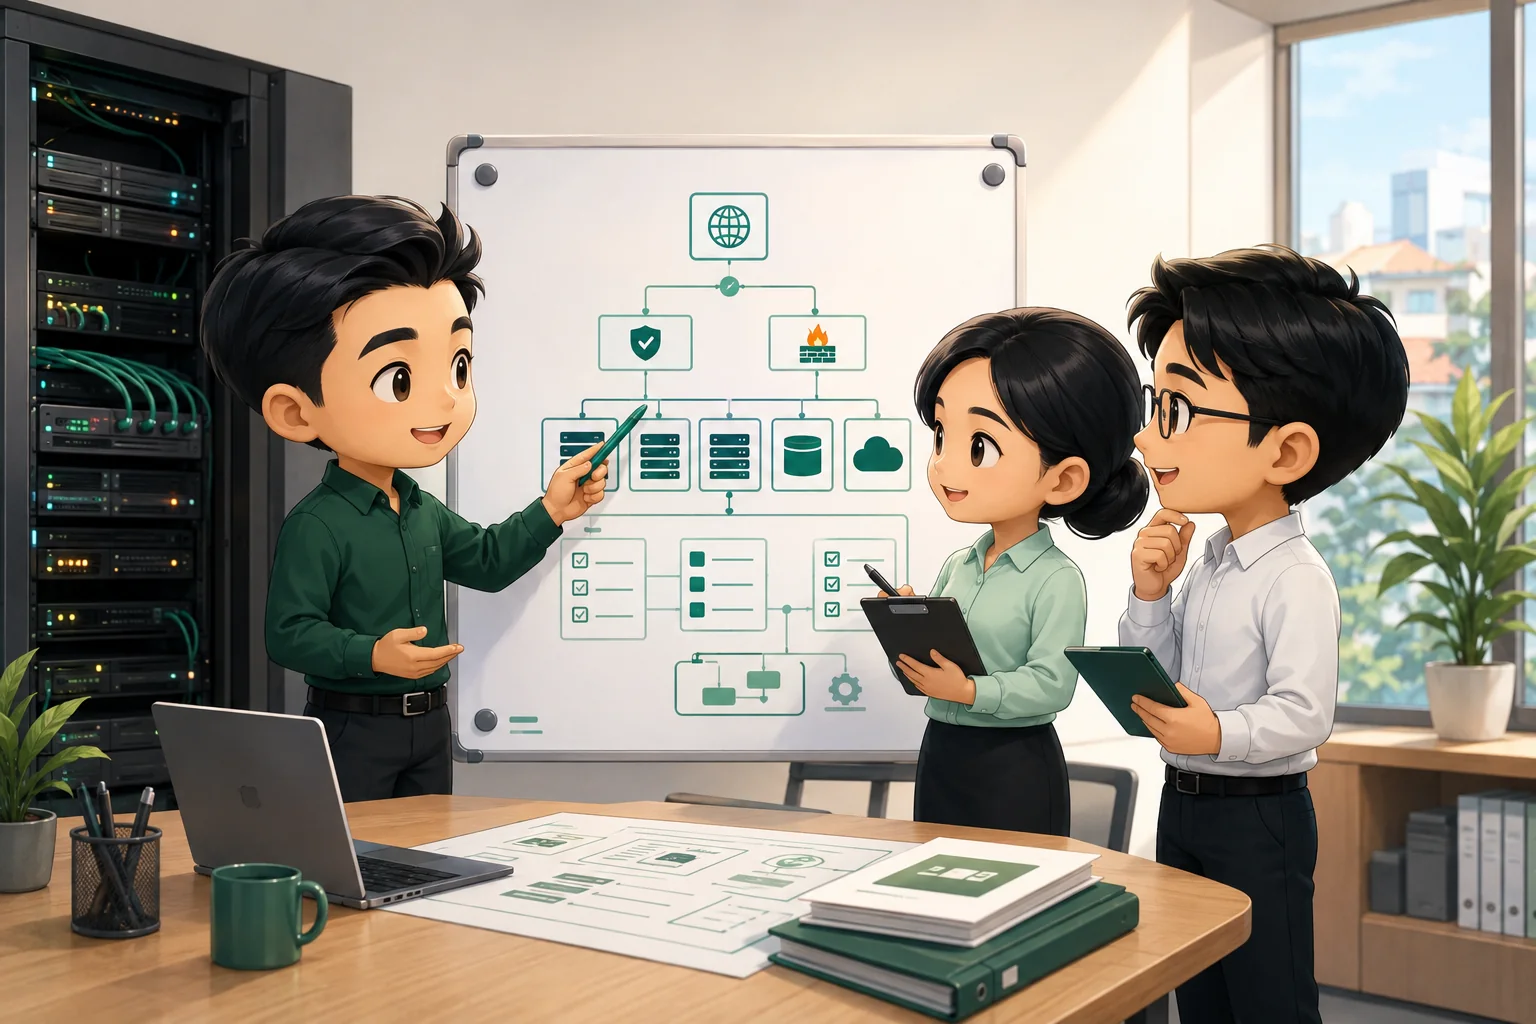
Trong nhiều doanh nghiệp, chỉ một nhân sự biết cấu hình mạng, vị trí tài khoản quản trị, cách khởi động lại dịch vụ hoặc liên hệ đúng nhà cung cấp. Khi người này nghỉ phép, chuyển việc hoặc không thể xử lý ngay, một sự cố nhỏ có thể kéo dài hơn cần thiết.
Giảm phụ thuộc không có nghĩa phải viết tài liệu thật dài. Hãy bắt đầu bằng danh sách dịch vụ quan trọng, thông tin liên hệ, nơi lưu tài khoản quản trị, sơ đồ kết nối cơ bản và năm quy trình thường dùng nhất. Ít nhất một người khác cần biết cách truy cập tài liệu và thực hiện bước xử lý ban đầu.
- Ghi lại dịch vụ, thiết bị, tài khoản và nhà cung cấp quan trọng
- Chuẩn hóa hướng dẫn cho các tình huống lặp lại
- Chỉ định người thay thế và thử bàn giao theo tình huống giả định
- Không để mật khẩu hoặc kiến thức vận hành chỉ nằm trong trí nhớ cá nhân
2. Có sao lưu nhưng chưa chắc có thể khôi phục
Thông báo sao lưu thành công chỉ cho biết tác vụ đã chạy. Nó không chứng minh tệp có thể đọc, ứng dụng có thể hoạt động lại hoặc thời gian phục hồi đáp ứng nhu cầu kinh doanh. Bản sao còn có thể nằm chung tài khoản hoặc chung hệ thống với dữ liệu gốc.
Đội IT nên chọn một số dữ liệu và dịch vụ quan trọng để thử khôi phục theo tháng hoặc theo quý. Kết quả cần ghi rõ thời gian, lỗi phát hiện và người nghiệp vụ xác nhận dữ liệu có thể sử dụng.
- Xác định dữ liệu được phép mất tối đa bao lâu
- Đặt thời gian mục tiêu để dịch vụ hoạt động trở lại
- Giữ ít nhất một bản sao tách biệt hoặc bất biến
- Thử khôi phục thay vì chỉ kiểm tra trạng thái tác vụ
3. Tài khoản và quyền truy cập chưa được kiểm soát chặt
Tài khoản cũ, quyền quản trị cấp quá rộng, mật khẩu dùng chung và thiếu xác thực nhiều lớp là những khoảng trống phổ biến. Rủi ro tăng nhanh khi nhân sự thay đổi nhưng quyền truy cập không được thu hồi theo một quy trình thống nhất.
Doanh nghiệp nên có danh sách tài khoản theo người sở hữu, mục đích và mức quyền. Quyền quản trị cần tách khỏi tài khoản làm việc hằng ngày; tài khoản không còn sử dụng phải được khóa và rà soát định kỳ.
- Bật xác thực nhiều lớp cho email, cloud và tài khoản quản trị
- Không dùng chung tài khoản nếu có thể xác định người sử dụng
- Thu hồi quyền ngay khi nhân sự thay đổi vai trò hoặc nghỉ việc
- Rà soát tài khoản quản trị và quyền truy cập nhạy cảm mỗi tháng
4. Thiết bị và phần mềm không được cập nhật đồng đều
Một số máy tính có thể được cập nhật tự động trong khi máy chủ, thiết bị mạng, ứng dụng chuyên dụng hoặc máy làm việc từ xa vẫn tồn tại phiên bản cũ. Nếu không có danh mục tài sản và lịch cập nhật, đội IT khó biết thiết bị nào đang tạo ra khoảng trống.
Không nên cập nhật mọi thứ cùng lúc. Hãy phân nhóm theo mức quan trọng, kiểm tra bản vá trên phạm vi nhỏ, chuẩn bị phương án quay lại và theo dõi những thiết bị chưa hoàn tất.
- Duy trì danh mục thiết bị, hệ điều hành, phần mềm và người phụ trách
- Ưu tiên bản vá liên quan đến lỗ hổng đang bị khai thác hoặc tài sản công khai
- Lập lịch cập nhật phù hợp với giờ vận hành
- Ghi nhận thiết bị ngoại lệ cùng lý do và biện pháp giảm rủi ro
5. Không phát hiện sớm bất thường trong hệ thống
Nếu doanh nghiệp chỉ biết có vấn đề sau khi người dùng gọi báo, thời gian gián đoạn đã bắt đầu. Đội IT nhỏ không cần một trung tâm giám sát phức tạp, nhưng cần theo dõi một số tín hiệu gắn với dịch vụ quan trọng.
Bộ cảnh báo ban đầu có thể rất nhỏ: dịch vụ mất kết nối, dung lượng sắp đầy, tác vụ sao lưu lỗi, thiết bị mất bảo vệ, đăng nhập quản trị bất thường và đường truyền suy giảm kéo dài. Mỗi cảnh báo phải có người nhận và bước kiểm tra đầu tiên.
- Chọn 5–10 tín hiệu thực sự dẫn đến hành động
- Phân mức theo dõi, cần xử lý và khẩn cấp
- Gộp cảnh báo có cùng nguyên nhân để giảm nhiễu
- Rà soát hằng tuần các lỗi lặp lại và ngưỡng chưa phù hợp
Nên ưu tiên rủi ro nào trước?
Doanh nghiệp không cần giải quyết cả năm rủi ro trong cùng một dự án. Hãy xếp ưu tiên theo hai câu hỏi: nếu rủi ro xảy ra, hoạt động nào sẽ dừng; và dữ liệu hoặc khách hàng nào sẽ bị ảnh hưởng. Những khoảng trống vừa có tác động lớn vừa dễ khắc phục nên được xử lý trước.
Trong 30 ngày đầu, đội IT có thể hoàn thiện danh sách hệ thống quan trọng, thử một lần khôi phục, rà tài khoản quản trị, kiểm tra tình trạng cập nhật và thiết lập bộ cảnh báo tối thiểu. Kết quả của năm việc này sẽ tạo dữ liệu đủ rõ cho lộ trình tiếp theo.
- Tuần 1: lập danh mục dịch vụ, tài sản và người phụ trách
- Tuần 2: thử khôi phục và rà tài khoản có quyền cao
- Tuần 3: xử lý bản vá, thiết bị ngoại lệ và tài khoản cũ
- Tuần 4: chốt cảnh báo, người nhận và lịch rà soát định kỳ
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.