Khi truy cập một website có HTTPS, dữ liệu trao đổi giữa thiết bị và website được mã hóa. Điều này giúp bảo vệ thông tin đăng nhập, nội dung giao dịch và dữ liệu khác khỏi việc bị đọc trộm hoặc sửa đổi trên đường truyền. Tuy nhiên, đường truyền được bảo vệ không đồng nghĩa mọi nội dung đi qua đó đều an toàn. Một website lừa đảo vẫn có thể sử dụng HTTPS. Một tệp độc hại cũng có thể được tải về qua kết nối mã hóa. Vì vậy, bên cạnh bảo vệ đường truyền, doanh nghiệp còn cần kiểm tra nội dung được truyền qua mạng.
HTTPS bảo vệ điều gì?
Có thể hình dung HTTPS giống một kiện hàng được niêm phong. Lớp niêm phong giúp bảo vệ hàng hóa trong quá trình vận chuyển, nhưng không xác nhận rằng bên trong kiện hàng là thứ người nhận nên sử dụng.
Tương tự, HTTPS giúp bảo vệ dữ liệu khi truyền qua Internet. Nó không tự đánh giá độ tin cậy của tài liệu tải xuống, tính hợp lệ của một yêu cầu cung cấp thông tin hay mục đích của phần mềm đang kết nối ra bên ngoài.
HTTPS vẫn là lớp bảo vệ cần thiết. Doanh nghiệp cần hiểu đúng vai trò của nó để tránh coi biểu tượng kết nối an toàn là bảo chứng cho toàn bộ nội dung website.
Vì sao lưu lượng mã hóa đặt ra thách thức cho firewall?
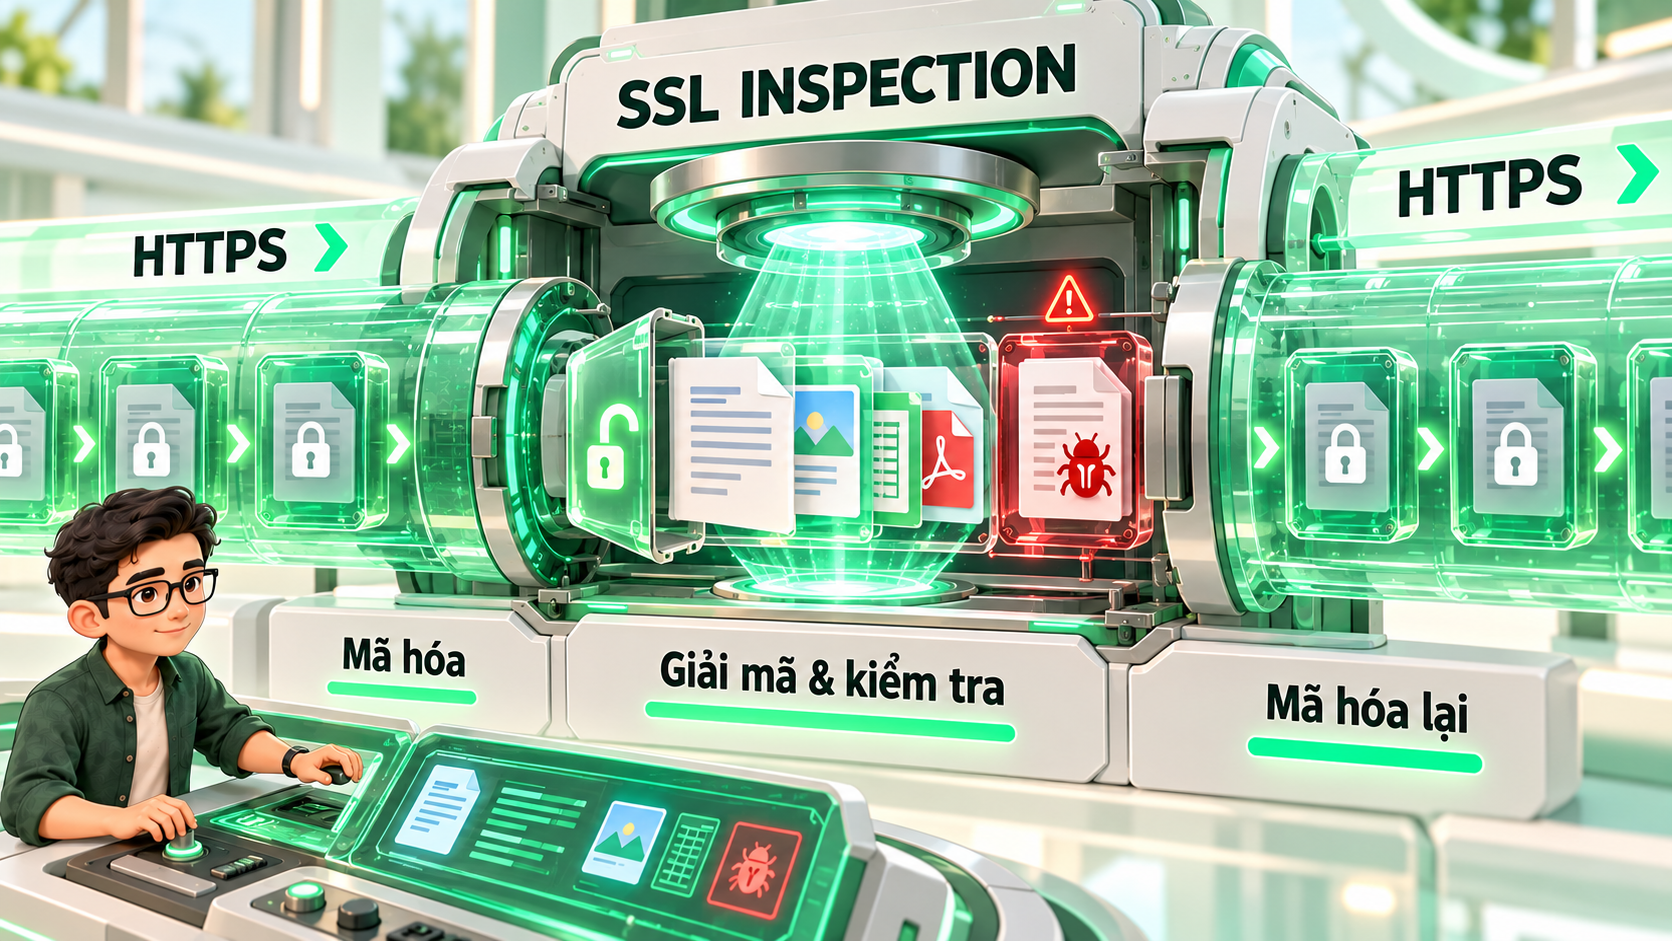
Firewall có nhiệm vụ kiểm soát kết nối và hỗ trợ phát hiện những nội dung có nguy cơ gây hại. Nhưng khi dữ liệu được mã hóa, khả năng kiểm tra phần nội dung bên trong sẽ bị giới hạn nếu firewall không giải mã phiên kết nối.
Ví dụ, nhân viên tải một tài liệu qua HTTPS. Firewall có thể kiểm soát kết nối dựa trên những thông tin quan sát được, nhưng để quét sâu nội dung tệp trong phiên mã hóa, hệ thống cần có cơ chế kiểm tra phù hợp.
SSL Inspection là gì?
SSL Inspection là tên gọi phổ biến cho việc kiểm tra lưu lượng sử dụng SSL/TLS. Với HTTPS hiện đại, giao thức mã hóa thường là TLS.
Tùy cách triển khai, hệ thống có thể kiểm tra thông tin của kết nối hoặc thực hiện kiểm tra sâu hơn bằng cách giải mã nội dung, áp dụng các chức năng bảo mật rồi mã hóa lại trước khi chuyển tiếp.
Cơ chế này giúp firewall có thêm khả năng kiểm tra những nội dung vốn nằm trong kết nối mã hóa. Mức độ phát hiện và xử lý rủi ro còn phụ thuộc vào cấu hình, chức năng bảo mật đi kèm và phạm vi lưu lượng được áp dụng.
Doanh nghiệp cần cân nhắc những gì?
SSL Inspection cần được triển khai theo nhu cầu thực tế. Trước khi áp dụng, doanh nghiệp nên xem xét:
Thử nghiệm trên một phạm vi nhỏ giúp doanh nghiệp đánh giá tác động trước khi mở rộng.
- Phạm vi kiểm tra: thiết bị, nhóm người dùng và loại lưu lượng nào cần được kiểm tra.
- Dữ liệu và quyền riêng tư: những thông tin nào cần được bảo vệ, hạn chế truy cập hoặc đưa vào diện ngoại lệ.
- Khả năng tương thích: các ứng dụng phục vụ công việc có hoạt động ổn định sau khi triển khai hay không.
- Hiệu năng: hệ thống có đáp ứng được tải khi kiểm tra lưu lượng mã hóa hay không.
- Quản lý thiết bị: đội IT có thể triển khai chứng chỉ và hỗ trợ người dùng như thế nào.
Một lớp kiểm tra bổ sung cho lưu lượng mã hóa
HTTPS và SSL Inspection phục vụ những mục đích khác nhau trong bảo mật. HTTPS bảo vệ dữ liệu trên đường truyền; SSL Inspection hỗ trợ hệ thống bảo mật kiểm tra lưu lượng mã hóa theo chính sách của doanh nghiệp.
Hiểu rõ hai vai trò này giúp bạn đánh giá khả năng bảo vệ thực tế của firewall và xây dựng phạm vi kiểm tra phù hợp với hoạt động kinh doanh.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.