Bảo vệ dữ liệu không bắt đầu bằng việc mua thật nhiều công cụ. Bước đầu tiên là xác định thông tin nào quan trọng với hoạt động kinh doanh, dữ liệu đang nằm ở đâu, di chuyển qua những hệ thống nào và ai có quyền truy cập. Khi bốn câu hỏi này chưa rõ, doanh nghiệp rất dễ đầu tư dàn trải nhưng vẫn để hở những điểm rủi ro cơ bản.
1. Xác định những dữ liệu doanh nghiệp không thể mất
Không phải mọi tệp đều cần cùng một mức bảo vệ. Hãy bắt đầu bằng các quy trình tạo doanh thu, phục vụ khách hàng, thanh toán, giao hàng và vận hành nội bộ; sau đó xác định dữ liệu nào khiến các quy trình này dừng lại nếu bị mất, không thể truy cập hoặc bị thay đổi sai.
Danh sách ban đầu nên đủ ngắn để có thể hành động. Với doanh nghiệp nhỏ và vừa, nhóm dữ liệu trọng yếu thường gồm hồ sơ khách hàng, hợp đồng, báo giá, dữ liệu kế toán, cấu hình hệ thống, tài khoản quản trị, mã nguồn hoặc tài liệu sở hữu trí tuệ. Người phụ trách nghiệp vụ phải tham gia xác nhận, vì đội IT không thể tự đánh giá đầy đủ tác động kinh doanh.
- Dữ liệu nào làm ngừng bán hàng, giao dịch hoặc phục vụ khách hàng nếu không truy cập được?
- Dữ liệu nào gây thiệt hại lớn nếu bị tiết lộ hoặc chỉnh sửa?
- Hệ thống nào chứa tài khoản quản trị, khóa mã hóa và thông tin khôi phục?
- Ai là chủ sở hữu nghiệp vụ chịu trách nhiệm xác nhận mức độ quan trọng?
2. Lập bản đồ nơi lưu trữ và đường đi của dữ liệu
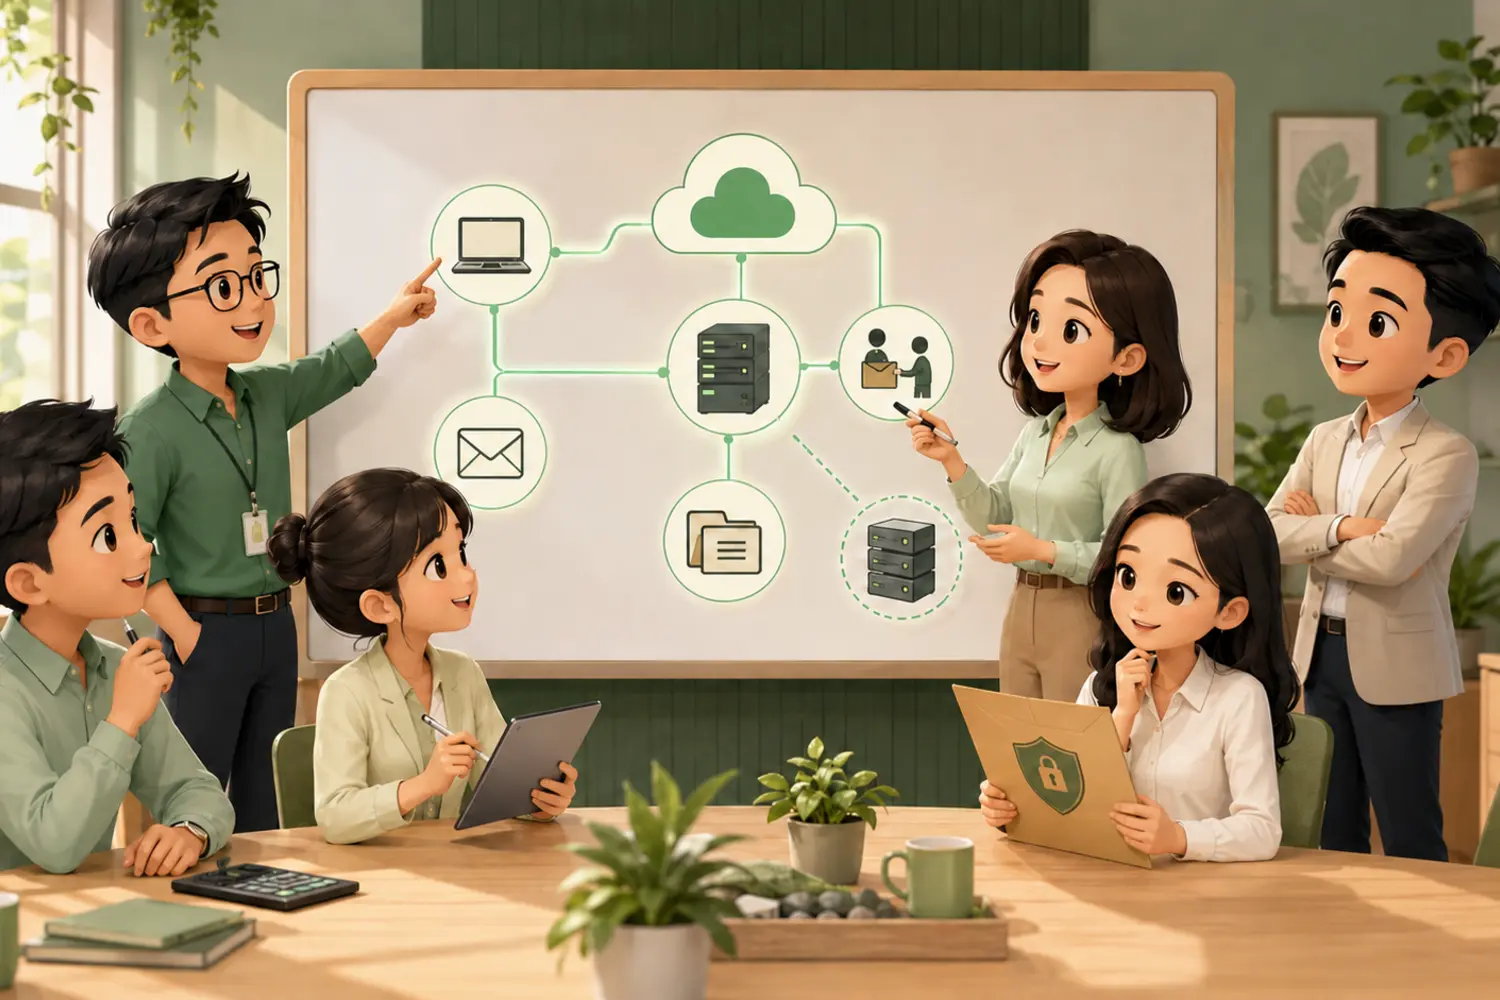
Một tệp có thể bắt đầu từ email, được tải về laptop, đồng bộ lên cloud, gửi qua ứng dụng nhắn tin rồi xuất hiện trong bản sao lưu. Vì vậy, chỉ bảo vệ máy chủ trung tâm là chưa đủ. Doanh nghiệp cần một bản đồ đơn giản thể hiện dữ liệu được tạo ở đâu, lưu tại đâu, chia sẻ với ai và được sao lưu như thế nào.
Bản đồ không cần là tài liệu kỹ thuật phức tạp. Một bảng gồm loại dữ liệu, hệ thống lưu trữ, người phụ trách, nhóm người dùng, cách chia sẻ, thời gian lưu và bản sao dự phòng đã đủ để nhìn thấy các khoảng trống như thư mục chia sẻ công khai, tài khoản cũ chưa thu hồi hoặc dữ liệu quan trọng chỉ tồn tại trên một máy cá nhân.
- Máy tính cá nhân, máy chủ tệp, NAS và thiết bị lưu trữ rời
- Email, ứng dụng cloud, thư mục chia sẻ và hệ thống nghiệp vụ
- Đối tác, nhà thầu hoặc chi nhánh đang nhận dữ liệu
- Vị trí bản sao lưu và tài khoản có thể truy cập bản sao đó
3. Phân loại đơn giản để áp dụng được ngay
Mô hình phân loại quá chi tiết thường khó duy trì. Doanh nghiệp có thể bắt đầu với ba mức: nội bộ, nhạy cảm và trọng yếu. Mỗi mức gắn với quy tắc cụ thể về nơi lưu, người được chia sẻ, thời gian lưu giữ và yêu cầu sao lưu. Quan trọng nhất là nhân viên hiểu phải làm gì, thay vì chỉ nhìn thấy một nhãn phân loại.
Ví dụ, tài liệu nội bộ có thể chia sẻ trong toàn công ty; dữ liệu nhạy cảm chỉ dành cho một phòng ban và không gửi qua kênh cá nhân; dữ liệu trọng yếu yêu cầu phê duyệt quyền, xác thực nhiều lớp, ghi nhận truy cập và có bản sao tách biệt. Sau ba tháng, doanh nghiệp mới cần đánh giá có nên bổ sung mức phân loại hay không.
- Nội bộ: dùng trong công ty, không công khai ra bên ngoài
- Nhạy cảm: giới hạn theo vai trò, phòng ban hoặc dự án
- Trọng yếu: ảnh hưởng lớn đến tài chính, pháp lý hoặc khả năng hoạt động
- Mỗi mức phải có quy tắc lưu trữ, chia sẻ, sao lưu và hủy dữ liệu rõ ràng
4. Kiểm soát quyền truy cập theo nhu cầu công việc
Rủi ro phổ biến không phải là thiếu tài khoản mà là quá nhiều quyền. Nhân viên chuyển vị trí vẫn giữ quyền cũ, tài khoản dùng chung không xác định được người thao tác và nhà thầu tiếp tục truy cập sau khi dự án kết thúc. Nguyên tắc phù hợp là mỗi người chỉ có quyền cần thiết cho vai trò hiện tại và quyền nhạy cảm phải có thời hạn hoặc được rà soát định kỳ.
Xác thực nhiều lớp nên được ưu tiên cho email, cloud, VPN, tài khoản quản trị và hệ thống chứa dữ liệu trọng yếu. Song song với đó, quy trình vào làm, chuyển vị trí và nghỉ việc phải có bước cấp, điều chỉnh và thu hồi quyền. Đây thường là khoản cải thiện rủi ro hiệu quả hơn việc mua thêm một công cụ mới.
- Loại bỏ tài khoản dùng chung và tài khoản không còn chủ sở hữu
- Bật xác thực nhiều lớp cho các điểm truy cập quan trọng
- Tách tài khoản quản trị khỏi tài khoản làm việc hằng ngày
- Rà quyền hàng quý và ngay khi nhân sự thay đổi vai trò
5. Tạo lớp bảo vệ tối thiểu quanh dữ liệu
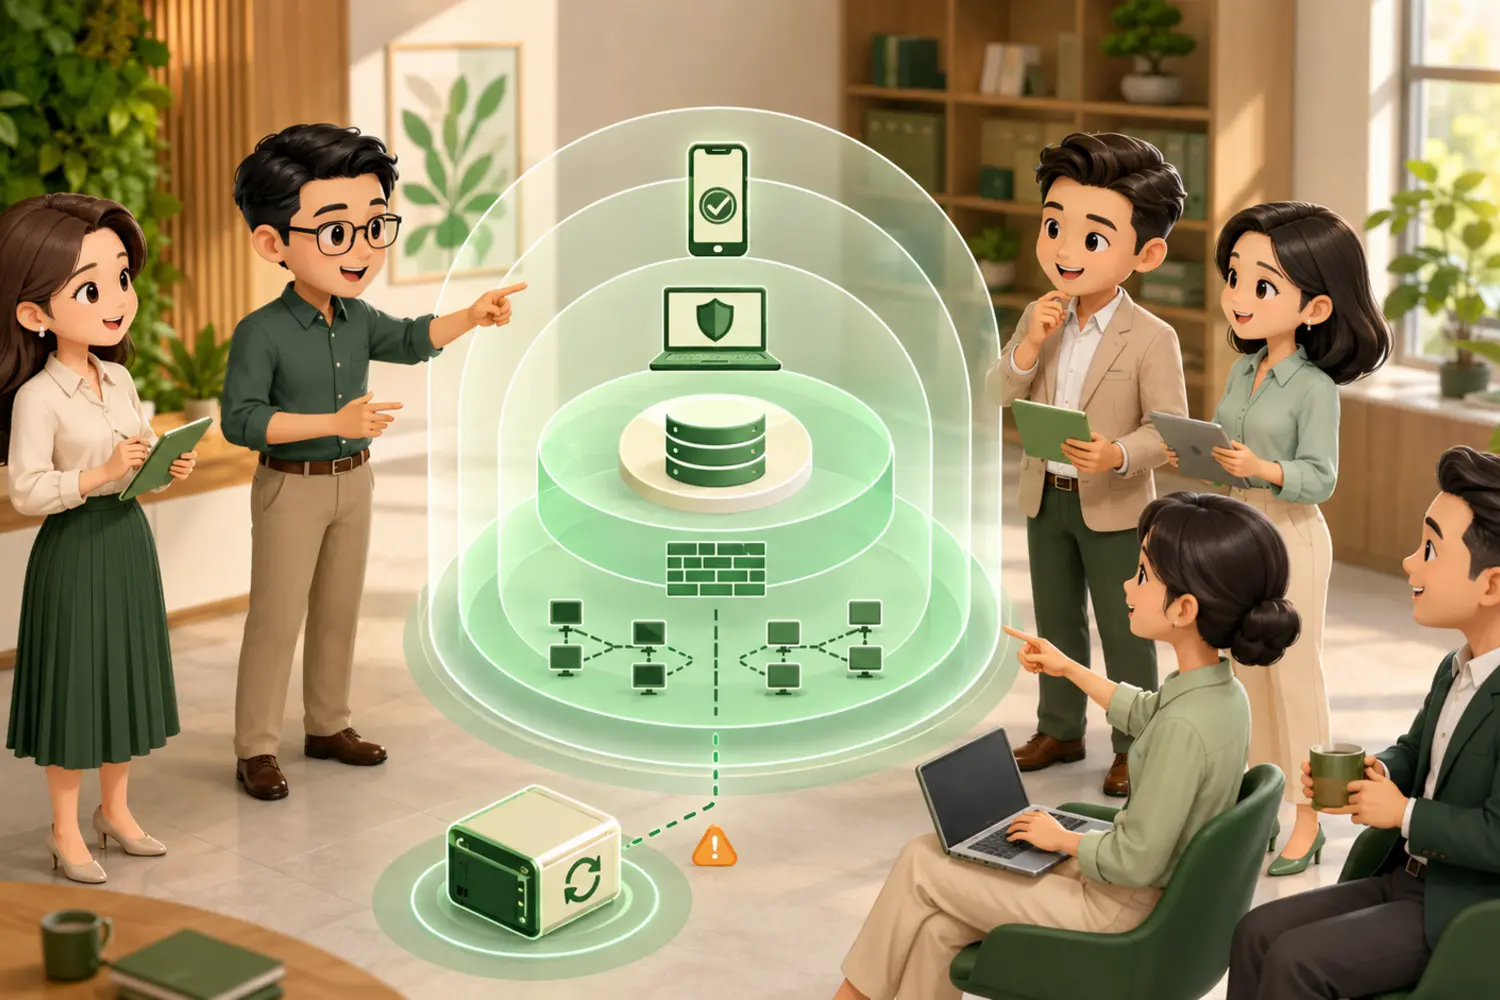
Sau khi biết dữ liệu và quyền truy cập, doanh nghiệp mới thiết kế lớp bảo vệ. Mức nền tảng nên bao phủ thiết bị đầu cuối, kết nối mạng, email, ứng dụng cloud và bản sao lưu. Mục tiêu không phải chặn mọi rủi ro, mà giảm khả năng một lỗi đơn lẻ có thể dẫn tới mất dữ liệu hoặc gián đoạn diện rộng.
Các lớp cần phối hợp với nhau: bản vá và bảo vệ endpoint giảm nguy cơ trên máy người dùng; firewall và phân đoạn mạng hạn chế kết nối không cần thiết; lọc email giảm thư giả mạo; sao lưu tách biệt tạo khả năng phục hồi. Chính sách chỉ có giá trị khi đội ngũ kiểm tra được trạng thái và biết ai xử lý khi phát hiện bất thường.
- Cập nhật hệ điều hành, ứng dụng và thiết bị mạng theo lịch
- Bảo vệ endpoint, email và các tài khoản cloud quan trọng
- Tách hệ thống quản trị, máy chủ và Wi‑Fi khách khỏi mạng người dùng thông thường
- Mã hóa thiết bị di động và kết nối từ xa khi có dữ liệu nhạy cảm
6. Sao lưu theo khả năng khôi phục, không theo trạng thái tác vụ
Thông báo sao lưu thành công không chứng minh dữ liệu có thể dùng lại. Doanh nghiệp cần xác định dữ liệu được phép mất tối đa bao lâu và hoạt động phải được khôi phục trong thời gian nào. Từ hai mục tiêu này mới quyết định tần suất sao lưu, số bản sao, vị trí lưu và cách kiểm thử.
Ít nhất một bản sao nên tách khỏi tài khoản và hệ thống sản xuất để một sự cố không xóa được cả dữ liệu gốc lẫn bản sao. Các bài kiểm tra khôi phục nhỏ theo tháng và một đợt kiểm tra đầy đủ theo quý hoặc nửa năm sẽ cho biết tệp, quyền truy cập, ứng dụng và hướng dẫn phục hồi có thực sự hoạt động.
- Đặt mục tiêu mất dữ liệu tối đa và thời gian khôi phục cho từng dịch vụ
- Giữ một bản sao tách biệt hoặc bất biến với tài khoản sản xuất
- Theo dõi cả lỗi sao lưu, dung lượng, thời gian lưu và khả năng đọc dữ liệu
- Ghi biên bản mỗi lần thử khôi phục và xử lý khoảng trống phát hiện được
7. Theo dõi tín hiệu và chuẩn bị cách phản ứng
Bảo vệ dữ liệu không kết thúc sau khi cấu hình. Doanh nghiệp nên theo dõi những tín hiệu gắn với rủi ro thật: đăng nhập bất thường, quyền quản trị mới, chia sẻ công khai, tải xuống khối lượng lớn, thiết bị mất bảo vệ, tác vụ sao lưu lỗi hoặc tài khoản cũ vẫn hoạt động.
Mỗi cảnh báo quan trọng cần có người nhận, bước kiểm tra đầu tiên và điều kiện chuyển cấp. Một danh sách liên hệ, cách cô lập tài khoản hoặc thiết bị, vị trí bản sao lưu và người có quyền quyết định sẽ giúp đội ngũ phản ứng rõ ràng hơn trong những giờ đầu.
- Chọn 5–10 tín hiệu thực sự có người theo dõi và xử lý
- Ghi nhận thời điểm phát hiện, xác nhận, khắc phục và ảnh hưởng
- Chuẩn bị danh sách liên hệ nội bộ, nhà cung cấp và chủ sở hữu dữ liệu
- Sau mỗi sự cố, cập nhật quyền, ngưỡng cảnh báo và hướng dẫn xử lý
8. Lộ trình 30 ngày để bắt đầu
Tuần đầu, chọn năm nhóm dữ liệu trọng yếu và chủ sở hữu nghiệp vụ. Tuần hai, lập bản đồ nơi lưu, luồng chia sẻ và quyền truy cập. Tuần ba, xử lý các khoảng trống dễ thấy như tài khoản cũ, thiếu xác thực nhiều lớp, bản vá tồn đọng và bản sao lưu chưa tách biệt. Tuần cuối, thử khôi phục một dịch vụ, thiết lập bộ cảnh báo nhỏ và thống nhất lịch rà soát hàng tháng.
Sau 30 ngày, doanh nghiệp sẽ có dữ liệu để quyết định đầu tư nào thực sự cần thiết. Có thể đó là nâng cấp bảo vệ endpoint, chuẩn hóa firewall, bổ sung quản lý quyền hoặc cải thiện sao lưu; nhưng quyết định lúc này dựa trên rủi ro và tác động cụ thể, không dựa trên danh sách tính năng của một sản phẩm.
- Tuần 1: chọn dữ liệu trọng yếu và người chịu trách nhiệm
- Tuần 2: lập bản đồ lưu trữ, luồng chia sẻ và quyền
- Tuần 3: hoàn thiện các lớp bảo vệ nền tảng
- Tuần 4: thử khôi phục, cảnh báo và lịch rà soát
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.