Doanh nghiệp ngày càng tạo ra nhiều tín hiệu bảo mật từ endpoint, firewall, danh tính, email, cloud và ứng dụng. Nếu chỉ dựa vào danh sách cảnh báo riêng lẻ, đội IT dễ mất thời gian ở sự kiện ít quan trọng trong khi một chuỗi tấn công thật sự đang hình thành. AI không thay thế toàn bộ rule, signature hay chuyên gia; vai trò hữu ích nhất của nó là phát hiện điểm lệch, kết nối ngữ cảnh, ưu tiên rủi ro và hỗ trợ người vận hành ra quyết định nhanh hơn.
1. Vì sao bảo mật cần thêm AI?
Rule và signature vẫn rất hiệu quả khi doanh nghiệp đã biết rõ điều cần chặn: một mẫu mã độc, địa chỉ nguy hiểm, hành vi vi phạm chính sách hoặc chuỗi khai thác đã được mô tả. Vấn đề xuất hiện khi dấu hiệu tấn công nằm rải rác trên nhiều nguồn dữ liệu, thay đổi theo thời gian hoặc cố tình giống hoạt động hợp lệ.
AI và machine learning có thể phân tích khối lượng tín hiệu lớn hơn khả năng rà soát thủ công, tìm mẫu hành vi và phát hiện những điểm lệch đáng chú ý. Giá trị thực tế không phải là tạo thêm cảnh báo, mà là giúp đội ngũ nhìn thấy sự kiện nào cần kiểm tra trước và vì sao nó đáng quan tâm.
- Nhận diện hành vi bất thường thay vì chỉ so khớp một tệp hoặc chuỗi cố định
- Đánh giá tín hiệu trong bối cảnh người dùng, thiết bị, thời gian và tài sản liên quan
- Giảm khối lượng sàng lọc thủ công khi nhiều hệ thống cùng phát cảnh báo
- Hỗ trợ phát hiện sớm trước khi một sự kiện nhỏ phát triển thành sự cố lớn
2. AI khác rule và signature ở điểm nào?
Rule trả lời câu hỏi “nếu điều kiện đã biết xảy ra thì làm gì”; signature nhận diện mẫu đã được mô tả. AI phù hợp hơn với câu hỏi “hoạt động này có khác thường so với bối cảnh hay không” hoặc “nhiều tín hiệu riêng lẻ có cùng thuộc một chuỗi sự cố không”. Ba cơ chế không loại trừ nhau: một kiến trúc tốt thường kết hợp chúng để vừa có quyết định rõ ràng, vừa mở rộng khả năng phát hiện.
Mô hình AI cũng có thể sai, bỏ sót hoặc đưa ra kết quả thiếu ngữ cảnh. Vì vậy, cảnh báo cần đi kèm bằng chứng, mức độ tin cậy và dữ liệu nguồn để người vận hành xác minh. Không nên tự động hóa một hành động có ảnh hưởng lớn chỉ vì hệ thống gắn nhãn rủi ro cao.
3. Ba ứng dụng AI tạo ra giá trị rõ nhất
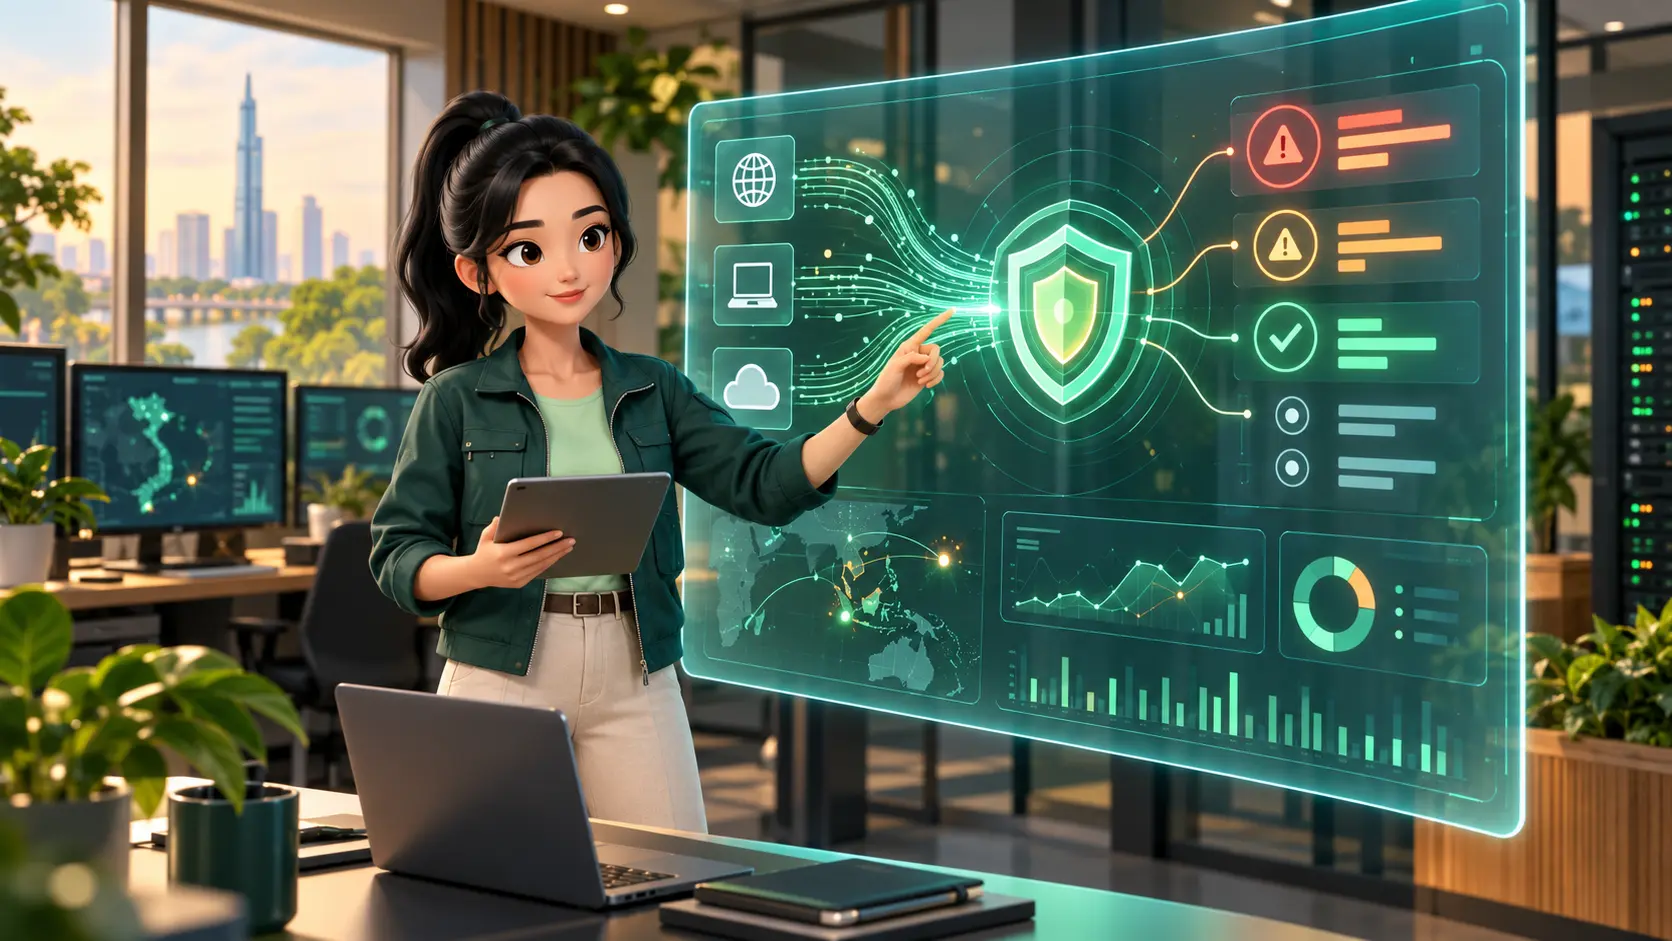
Ứng dụng đầu tiên là phát hiện: mô hình phân tích hành vi endpoint, lưu lượng mạng, hoạt động danh tính hoặc dữ liệu cloud để tìm điểm lệch. Ứng dụng thứ hai là tương quan và ưu tiên: hệ thống gom các tín hiệu liên quan, bổ sung ngữ cảnh tài sản và xếp hạng sự cố để giảm thời gian sàng lọc.
Ứng dụng thứ ba là hỗ trợ vận hành. Trợ lý AI có thể tóm tắt sự cố, diễn giải cảnh báo, gợi ý truy vấn, đề xuất bước điều tra hoặc hỗ trợ kiểm tra cấu hình. Đây là phần đặc biệt hữu ích với đội IT nhỏ, miễn là mọi thay đổi quan trọng vẫn có quyền phê duyệt, nhật ký và khả năng quay lui.
- Phát hiện: nhận ra malware, hành vi tấn công hoặc điểm lệch đáng ngờ
- Tương quan: nối endpoint, danh tính, email, mạng và cloud thành một chuỗi sự kiện
- Ưu tiên: tập trung vào tài sản quan trọng, phạm vi ảnh hưởng và mức độ khẩn cấp
- Hỗ trợ vận hành: tóm tắt, giải thích, gợi ý điều tra và kiểm tra cấu hình
4. AI có thể giúp cấu hình và vận hành dễ hơn không?
Có, nhưng nên hiểu đúng phạm vi. AI có thể chuyển một câu hỏi tự nhiên thành truy vấn, giải thích ý nghĩa của cảnh báo, chỉ ra điểm cấu hình có khả năng gây lỗi hoặc đề xuất checklist xử lý. Nhờ đó, người vận hành giảm thời gian tìm tài liệu và có điểm bắt đầu rõ hơn; AI không tự động biến một thiết kế chưa đầy đủ thành cấu hình an toàn.
Trong các nền tảng phổ biến, Fortinet đưa AI vào bảo mật mạng và hỗ trợ vận hành; CrowdStrike dùng AI trong phát hiện, ưu tiên và trợ lý điều tra trên Falcon; Trend Micro dùng AI để phân tích và tương quan tín hiệu trên Trend Vision One. Đây là ba ví dụ cho cùng một xu hướng: đưa ngữ cảnh đến gần quyết định vận hành hơn, thay vì buộc đội IT tự ghép dữ liệu từ nhiều màn hình.
5. Đưa AI vào bảo mật theo cách có kiểm soát
Doanh nghiệp nên bắt đầu từ một bài toán đo được, chẳng hạn rút ngắn thời gian sàng lọc cảnh báo endpoint, phát hiện tài khoản có hành vi bất thường hoặc hỗ trợ đội IT kiểm tra thay đổi cấu hình. Cần xác định dữ liệu nào được đưa vào hệ thống, ai được xem kết quả, hành động nào chỉ là khuyến nghị và hành động nào có thể tự động thực thi.
Trong giai đoạn thử nghiệm, hãy đo số cảnh báo hữu ích, thời gian điều tra, tỷ lệ phải sửa kết luận và số sự cố được phát hiện sớm hơn. Khi chất lượng đủ ổn định, doanh nghiệp mới mở rộng tự động hóa theo từng mức rủi ro. Cách làm này giữ AI ở đúng vai trò: tăng năng lực quan sát và tốc độ xử lý, trong khi con người vẫn chịu trách nhiệm về chính sách và quyết định quan trọng.
- Chọn một use case có dữ liệu và tiêu chí thành công rõ ràng
- Kiểm tra quyền truy cập, lưu giữ dữ liệu và khả năng giải thích kết quả
- Thiết lập bước phê duyệt cho hành động cô lập, chặn hoặc thay đổi cấu hình
- Đo chất lượng theo thời gian xử lý và độ chính xác, không theo số lượng cảnh báo
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.