Laptop, máy trạm, máy chủ và thiết bị của người dùng từ xa đều có thể trở thành điểm khởi đầu của một sự cố. Doanh nghiệp không cần triển khai mọi tính năng bảo mật cùng lúc, nhưng cần một thứ tự rõ ràng: biết thiết bị nào phải bảo vệ, thiết lập lớp phòng ngừa và phát hiện, chuẩn hóa cách phản ứng, rồi mới mở rộng theo rủi ro thực tế. Cách tiếp cận này giúp khoản đầu tư endpoint tạo ra năng lực vận hành thay vì chỉ bổ sung thêm một công cụ.
1. Bắt đầu bằng danh sách endpoint thực tế
Không thể bảo vệ những thiết bị mà doanh nghiệp chưa nhìn thấy. Bước đầu tiên là lập danh sách máy tính, máy chủ, hệ điều hành, người sử dụng, vị trí làm việc và mức độ quan trọng của từng nhóm. Cần nhận diện cả thiết bị ít kết nối vào mạng văn phòng, máy dùng chung và endpoint chưa có người chịu trách nhiệm rõ ràng.
Danh sách này không cần hoàn hảo ngay từ ngày đầu. Mục tiêu là tạo một đường cơ sở đủ tin cậy để biết phạm vi triển khai, phát hiện thiết bị bị bỏ sót và ưu tiên những endpoint có quyền truy cập dữ liệu hoặc hệ thống quan trọng.
- Laptop và máy trạm của nhân viên
- Máy chủ vật lý, máy ảo và workload phù hợp phạm vi bảo vệ
- Thiết bị của người dùng làm việc từ xa
- Nhóm quản trị viên và người có quyền truy cập dữ liệu nhạy cảm
2. Ưu tiên phòng ngừa và EDR trước
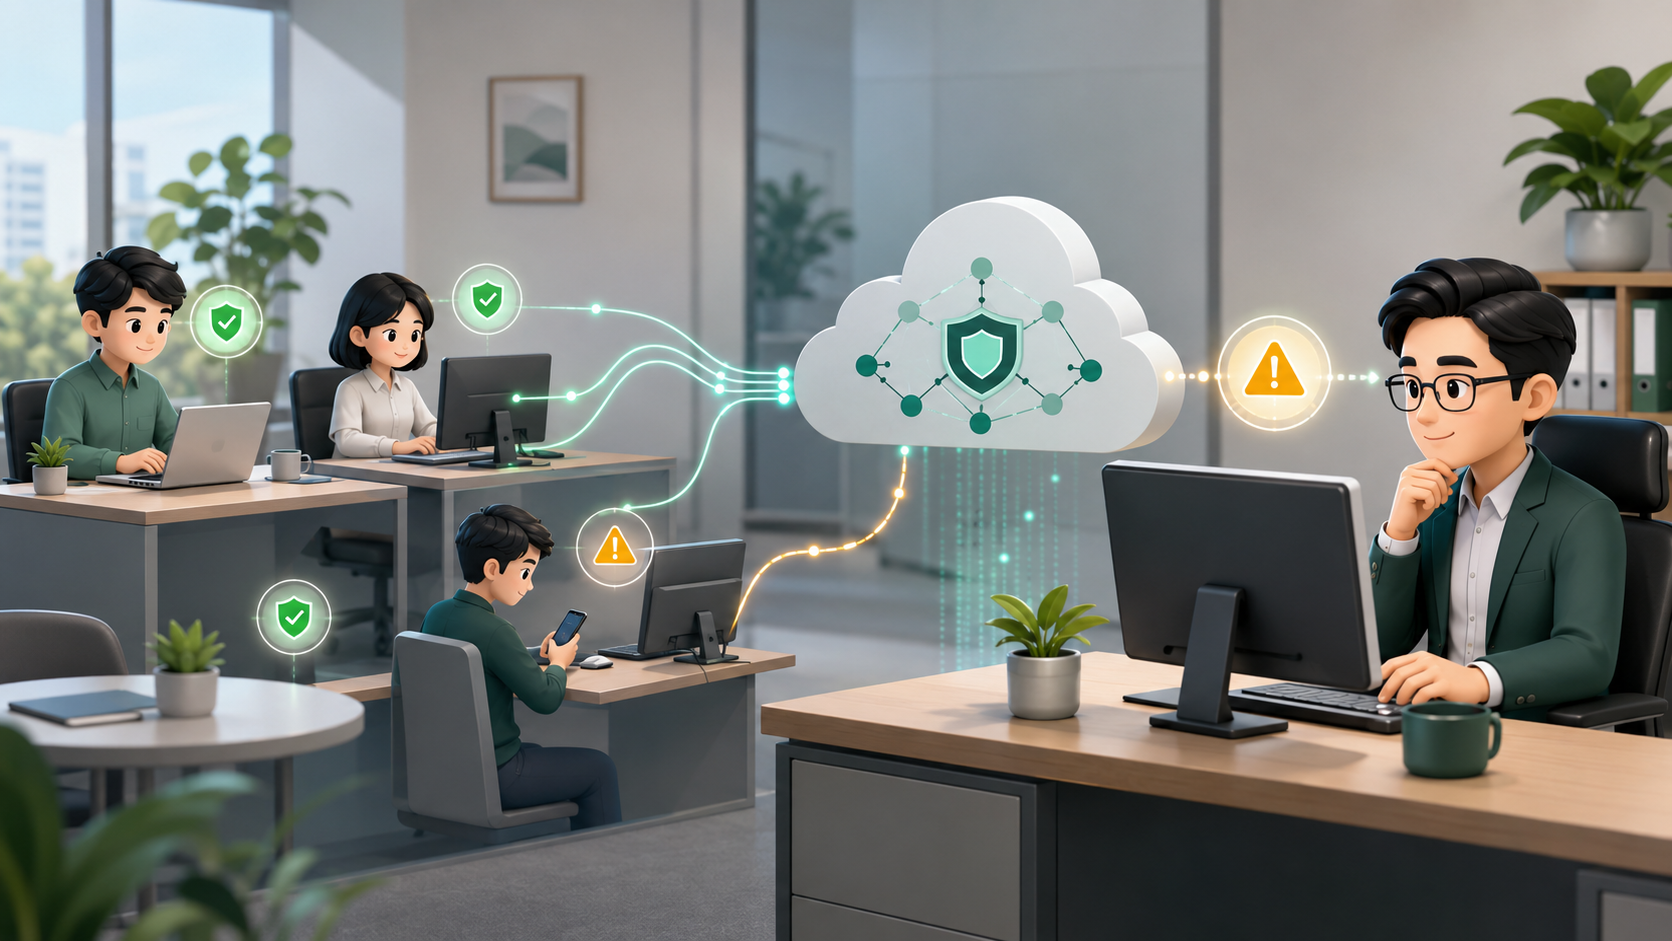
Một nền tảng endpoint cơ bản nên vừa ngăn chặn mã độc và hành vi nguy hiểm, vừa cung cấp dữ liệu để điều tra khi có dấu hiệu bất thường. NGAV hỗ trợ lớp phòng ngừa hiện đại; EDR ghi nhận hoạt động trên endpoint, kết nối các tín hiệu liên quan và hỗ trợ phản ứng khi sự cố xảy ra.
Giá trị không nằm ở số lượng cảnh báo. Doanh nghiệp cần nhìn thấy cảnh báo nào quan trọng, thiết bị nào bị ảnh hưởng, diễn biến nào đã xảy ra và hành động tiếp theo là gì. Nếu không có người tiếp nhận và xử lý, một dashboard nhiều dữ liệu vẫn chưa tạo ra khả năng bảo vệ thực tế.
- Ngăn chặn malware và hành vi tấn công đáng ngờ
- Phát hiện sự kiện theo chuỗi hành vi thay vì chỉ theo tệp
- Cung cấp ngữ cảnh để điều tra và xác định phạm vi ảnh hưởng
- Hỗ trợ cô lập endpoint và phản ứng theo quyền đã phê duyệt
 CROWDSTRIKE
3. Xây quy trình xử lý trước khi mở rộng tính năng
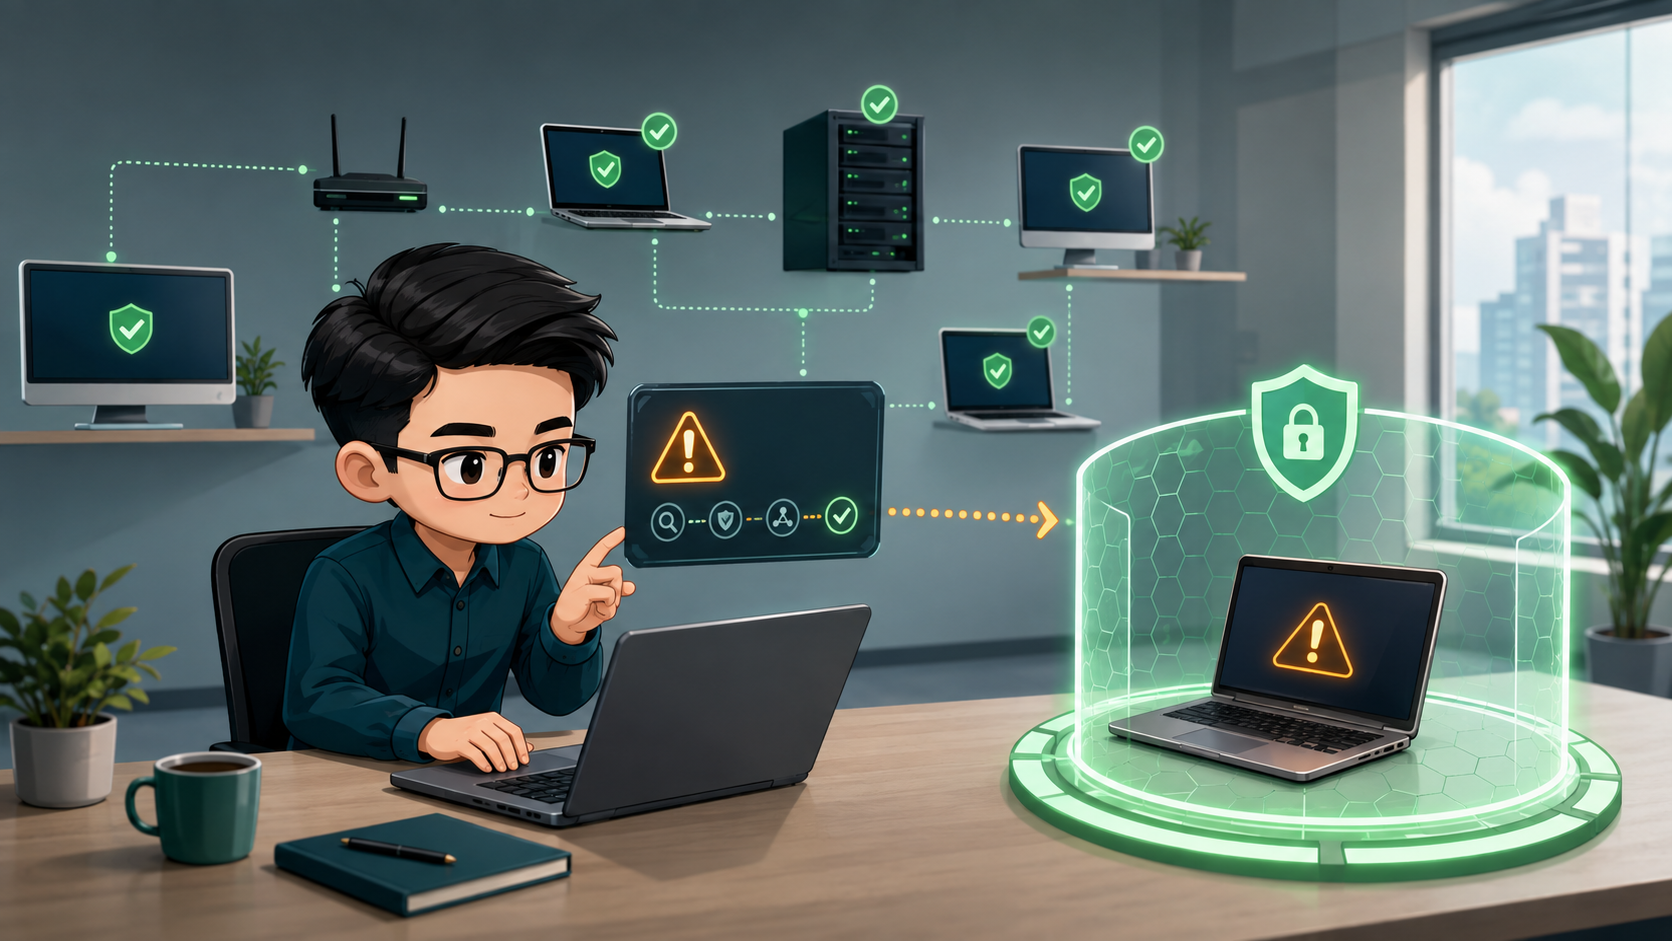
Doanh nghiệp nên thống nhất ai nhận cảnh báo, thời gian phản hồi mong đợi, khi nào được phép cô lập thiết bị và cách đưa endpoint trở lại hoạt động. Các quyết định này cần được ghi thành playbook ngắn, dễ dùng và diễn tập với một vài tình huống phổ biến.
Quy trình cũng phải tính đến ngoài giờ làm việc. Nếu không có nguồn lực trực liên tục, doanh nghiệp cần phân cấp cảnh báo rõ ràng hoặc cân nhắc dịch vụ quản trị và phản ứng phù hợp, thay vì giả định mọi cảnh báo đều sẽ được xử lý ngay.
- Phân người nhận và người phê duyệt hành động phản ứng
- Đặt mức ưu tiên và thời gian phản hồi theo ảnh hưởng
- Chuẩn hóa containment, điều tra, khôi phục và đóng sự cố
- Lưu lại nguyên nhân, hành động và bài học sau mỗi sự cố
 CROWDSTRIKE
4. CrowdStrike Falcon phù hợp ở điểm nào?
CrowdStrike Falcon là nền tảng cloud-native sử dụng một agent trên endpoint để cung cấp các lớp chức năng như phòng ngừa, EDR, điều tra và phản ứng. Quản trị tập trung trên cloud giúp doanh nghiệp không phải dựng thêm máy chủ quản lý tại chỗ cho nền tảng Falcon, đồng thời có thể mở rộng module theo nhu cầu.
Doanh nghiệp vẫn cần kiểm tra mức độ phù hợp qua pilot: hệ điều hành đang sử dụng, ứng dụng nghiệp vụ, chính sách mạng, quyền phản ứng, thời gian lưu dữ liệu và quy trình vận hành. Tên gói hoặc số lượng module không thay thế được thử nghiệm trên môi trường thực tế.
5. Pilot nhỏ, đo rõ rồi mới mở rộng
Một pilot nên bao phủ đủ nhóm endpoint đại diện nhưng vẫn nhỏ để kiểm soát. Có thể chọn người dùng văn phòng, người làm việc từ xa, một số máy có ứng dụng đặc thù và nhóm thiết bị quan trọng. Trong giai đoạn này, đội ngũ cần đo cả hiệu quả phát hiện lẫn tác động vận hành.
Sau pilot, doanh nghiệp mới quyết định phạm vi triển khai rộng hơn và những năng lực cần bổ sung. Lộ trình tốt thường bắt đầu bằng nền tảng phòng ngừa và EDR, sau đó mở rộng sang quản lý phơi nhiễm, bảo vệ danh tính hoặc dịch vụ MDR khi rủi ro và nguồn lực thực sự yêu cầu.
- Tỷ lệ endpoint cài đặt và hoạt động ổn định
- Mức tải agent và ảnh hưởng tới ứng dụng nghiệp vụ
- Chất lượng cảnh báo, thời gian điều tra và phản ứng
- Khả năng tích hợp với quy trình, công cụ và nhân sự hiện có
Giải pháp CrowdStrike Falcon Endpoint
Tài liệu dành cho doanh nghiệp vừa và nhỏ: giải thích CrowdStrike bằng ngôn ngữ dễ hiểu, hướng dẫn chọn gói, vận hành và triển khai thử; có mục lục tương tác, bảng thuật ngữ và liên kết nguồn chính thức.
PDF · 18 trang · Phiên bản 1.4Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.