Một nhân viên mở ứng dụng nội bộ khi đang làm việc ngoài văn phòng. Người khác truy cập cùng ứng dụng ngay tại trụ sở. Trong khi đó, các ứng dụng doanh nghiệp không còn nằm ở một nơi: có ứng dụng chạy trong trung tâm dữ liệu, có ứng dụng trên cloud, có dịch vụ SaaS. Câu hỏi không chỉ là làm sao kết nối, mà là ai được vào ứng dụng nào, từ thiết bị nào và trong điều kiện nào. Đó là bài toán Fortinet Universal ZTNA giải quyết. Thay vì xem việc đã kết nối vào mạng là đủ, giải pháp xác minh người dùng và thiết bị, kiểm tra trạng thái bảo mật và cấp quyền tới ứng dụng cụ thể theo chính sách. Quyền truy cập tiếp tục được đánh giá trong quá trình sử dụng, dù nhân viên đang ở văn phòng hay làm việc từ xa.
Vì sao kết nối VPN chưa giải quyết hết bài toán?
VPN vốn cấp kết nối ở mức mạng. Với một nhân viên chỉ cần mở một ứng dụng, phạm vi kết nối đó có thể rộng hơn nhu cầu thực tế. Nếu thiết bị kết nối đã bị xâm phạm, quyền truy cập rộng cũng làm tăng rủi ro mối đe dọa di chuyển trong mạng. Việc đưa lưu lượng từ xa về một điểm VPN tập trung còn có thể gây độ trễ.
Bài toán phức tạp hơn khi nhân viên sử dụng dịch vụ SaaS ngoài danh mục được phê duyệt. Đội IT cần nhìn thấy ứng dụng nào đang được truy cập và kiểm soát dữ liệu đi qua chúng. Bảo vệ một đường kết nối về trụ sở, vì thế, chưa đủ để quản lý toàn bộ truy cập ứng dụng.
Với Fortinet ZTNA, trọng tâm chuyển sang quyền của từng phiên truy cập ứng dụng. Một tài khoản đúng mật khẩu vẫn cần đáp ứng điều kiện về danh tính, thiết bị và chính sách. Vị trí mạng không tự tạo ra sự tin cậy.
Một quyết định truy cập cần kiểm tra những gì?
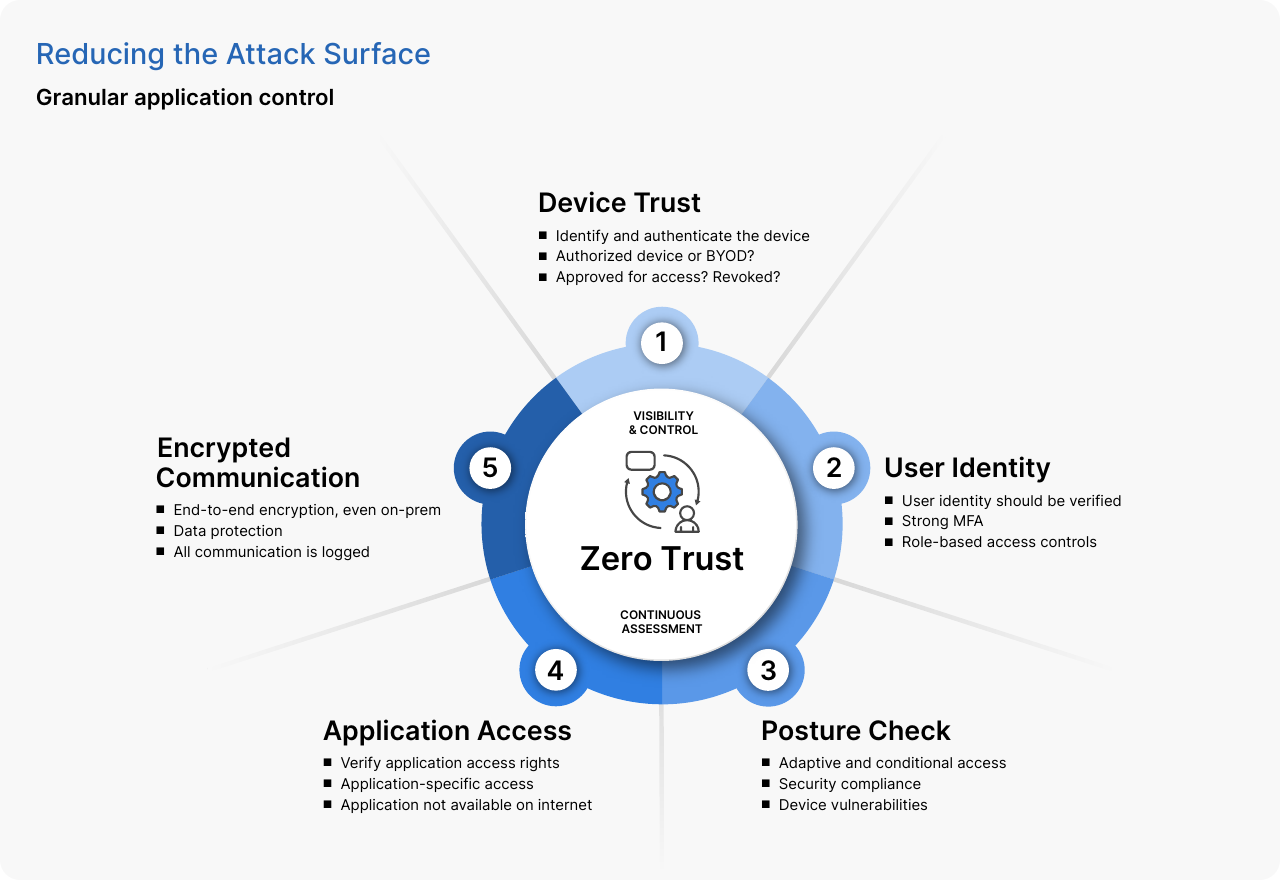
Hãy hình dung một nhân viên cần vào ứng dụng nghiệp vụ. Trước khi cho phép, hệ thống cần nhận diện thiết bị có được quản lý hoặc được chấp thuận hay không; xác minh người dùng bằng cơ chế như MFA và quyền theo vai trò; kiểm tra trạng thái bảo mật của thiết bị; xác nhận người đó được vào đúng ứng dụng; sau cùng là bảo vệ và ghi nhận phiên kết nối. Năm lớp này hoạt động cùng khả năng quan sát và đánh giá liên tục.
Khi quyền được giới hạn theo ứng dụng và nguyên tắc đặc quyền tối thiểu, bề mặt tấn công có thể thu hẹp. Đưa trạng thái thiết bị vào chính sách cũng giúp quyết định truy cập phản ánh rủi ro hiện tại, thay vì chỉ dựa vào lần đăng nhập đầu tiên. Một giải pháp phù hợp còn cần kiểm tra lưu lượng giữa người dùng và ứng dụng để phát hiện, chặn tệp độc hại tải lên hoặc tải xuống. Khả năng kiểm tra này phải được xác nhận ở sản phẩm và cấu hình cụ thể.
Fortinet Universal ZTNA: Cùng chính sách ở văn phòng và từ xa
ZTNA thường được nhắc đến khi thay đổi cách truy cập từ xa. Nhưng nhân viên tại văn phòng cũng cần được kiểm tra trước khi vào ứng dụng. Fortinet Universal ZTNA áp dụng chính sách nhất quán cho cả người dùng ở trụ sở lẫn người dùng từ xa, trên nhiều loại thiết bị.
Nơi thực thi chính sách ảnh hưởng trực tiếp đến trải nghiệm. Nếu mọi truy cập đều phải vòng qua cloud, người dùng tại văn phòng mở ứng dụng nội bộ có thể gặp độ trễ không cần thiết. Do đó, kiến trúc triển khai lai và khả năng thực thi cục bộ là những yếu tố cần xem xét bên cạnh chính sách bảo mật.
ZTNA cũng có thể vận hành song song với VPN trong quá trình chuyển đổi. Doanh nghiệp có thể đưa những ứng dụng ưu tiên vào chính sách ZTNA trước, rồi mở rộng theo điều kiện hạ tầng và nhu cầu sử dụng. Khả năng này cần được kiểm chứng với các ứng dụng thực tế của từng doanh nghiệp.
Bảo mật truy cập mà không làm khó người dùng
Danh tính và quyền truy cập là điểm khởi đầu của Fortinet ZTNA. Chính sách gắn với người dùng, thiết bị và ứng dụng họ cần mở; MFA và SSO hỗ trợ xác thực và trải nghiệm đăng nhập. Với nhà thầu hay người dùng thiết bị cá nhân (BYOD), mô hình agentless cho phép giới hạn truy cập vào những ứng dụng được phép mà vẫn tôn trọng quyền riêng tư trên thiết bị của họ.
Hiệu năng cũng là một phần của trải nghiệm truy cập. Khả năng triển khai tại chỗ, trên cloud hoặc kết hợp của Fortinet cho phép thiết kế điểm thực thi phù hợp với nơi người dùng và ứng dụng đang hoạt động, thay vì mặc định đưa mọi lưu lượng qua cloud. Độ trễ thực tế cần được kiểm tra với các ứng dụng của doanh nghiệp.
Bảo vệ dữ liệu và khả năng quan sát không nên dừng ở nhật ký đăng nhập. Khi xây dựng phương án Fortinet ZTNA, doanh nghiệp cần đối chiếu nhu cầu kiểm soát tệp tải lên, tải xuống, DLP và nhật ký hoạt động ứng dụng với các thành phần bảo mật được triển khai. Những yêu cầu giám sát, kiểm toán hay tích hợp SIEM cần được xác nhận theo sản phẩm và cấu hình cụ thể.
Khi điều kiện bảo mật của thiết bị hoặc người dùng thay đổi, chính sách cần đánh giá lại quyền truy cập, kể cả với phiên đã mở. Đó là điểm khác biệt có ý nghĩa trong vận hành hằng ngày: quyền không được giữ nguyên chỉ vì một lần đăng nhập trước đó đã thành công.
Fortinet Universal ZTNA được triển khai như thế nào?
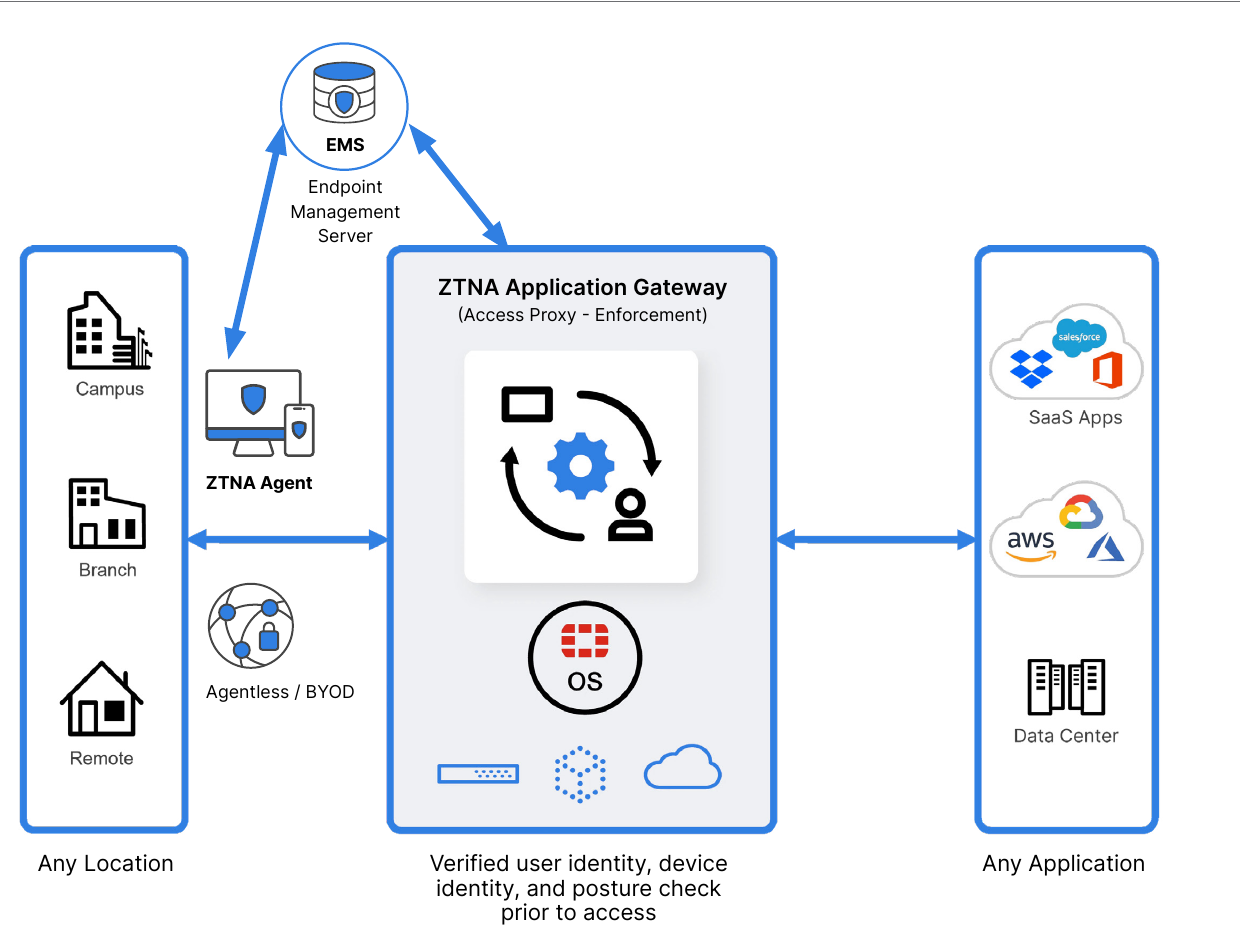
Trong kiến trúc Fortinet, ZTNA Application Gateway là điểm thực thi chính sách giữa người dùng và ứng dụng. Trước khi cấp quyền, hệ thống kiểm tra danh tính người dùng, danh tính thiết bị và trạng thái bảo mật. Sơ đồ dưới đây thể hiện cả truy cập qua ZTNA agent và truy cập agentless/BYOD, với ứng dụng đặt tại trung tâm dữ liệu, cloud hoặc SaaS.
ZTNA application gateway là một tính năng FortiOS trên FortiGate, FortiADC, FortiWeb và FortiProxy, hoặc có thể triển khai bằng máy ảo gateway riêng. Trong Fortinet Security Fabric, các thành phần liên quan đảm nhiệm từng vai trò: Fortinet IAM cho xác thực và chính sách danh tính; FortiToken cho MFA; FortiAuthenticator cho SSO và quản lý truy cập; FortiTrust cho mô hình ZTNA dựa trên FortiGate; FortiSASE cho người dùng và thiết bị từ xa. Việc lựa chọn thành phần phụ thuộc vào hạ tầng và phương án triển khai.
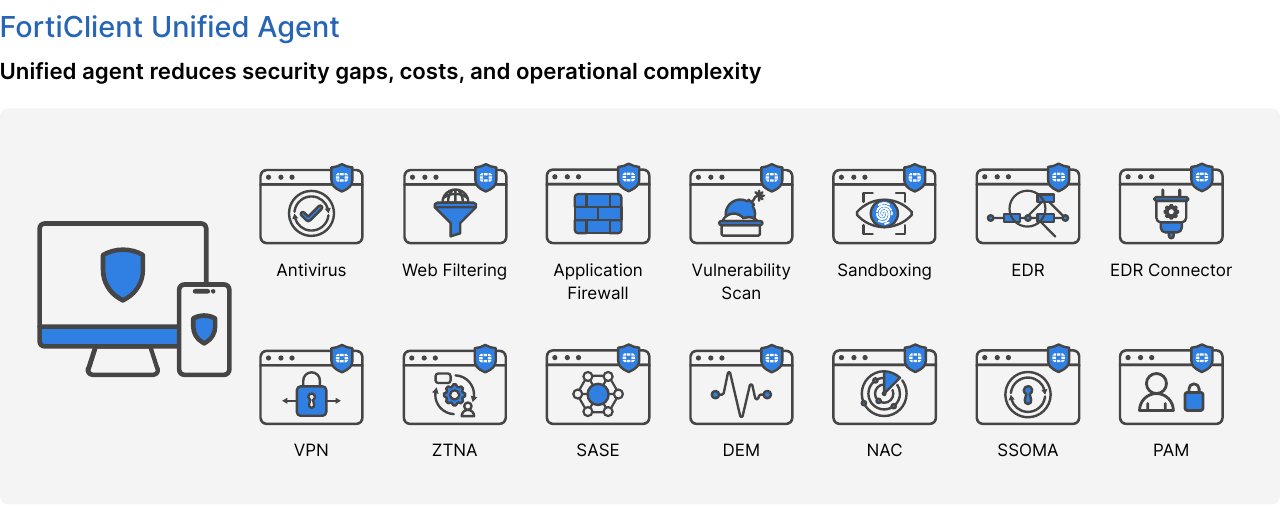
FortiClient: Một agent cho VPN và ZTNA
Ở phía thiết bị, FortiClient Unified Agent kết hợp các nhóm chức năng bảo mật endpoint với VPN và ZTNA. Nếu một agent đáp ứng được nhiều nhu cầu, đội IT có thể giảm số phần mềm phải triển khai và quản lý. Chức năng thực tế vẫn cần đối chiếu theo sản phẩm, phiên bản và gói dịch vụ.
Bắt đầu từ ứng dụng cần bảo vệ
Để triển khai Fortinet ZTNA, doanh nghiệp nên bắt đầu với những ứng dụng nhân viên thực sự cần truy cập: chúng đang ở đâu, ai cần dùng, thiết bị nào được chấp nhận và chính sách phải thay đổi ra sao khi rủi ro tăng. Từ đó có thể thiết kế đường truy cập, kiểm tra hiệu năng và kết hợp các thành phần Fortinet với hệ thống hiện có.
Arbolume có thể cùng doanh nghiệp đối chiếu những yêu cầu này với hạ tầng đang vận hành và xác định các thành phần Fortinet phù hợp cho phương án truy cập ứng dụng.
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.