Endpoint không còn chỉ là máy tính đặt trong văn phòng. Laptop làm việc từ xa, máy chủ, workload cloud và thiết bị di động tạo ra một bề mặt vận hành phân tán, nơi antivirus truyền thống chỉ kiểm tra tệp là chưa đủ. CrowdStrike Falcon là nền tảng bảo mật cloud-native sử dụng một agent trên endpoint để cung cấp nhiều lớp chức năng. Giá trị chính không nằm ở việc gom thật nhiều module, mà ở khả năng nối dữ liệu phòng ngừa, phát hiện, điều tra và phản ứng thành một quy trình có ngữ cảnh.
CrowdStrike Falcon khác antivirus truyền thống ở đâu?
Antivirus truyền thống chủ yếu tập trung nhận diện và chặn mã độc đã biết. Falcon Prevent mở rộng lớp phòng ngừa bằng machine learning, phân tích hành vi và các chỉ dấu tấn công để xử lý cả tệp độc hại lẫn hoạt động đáng ngờ không phụ thuộc hoàn toàn vào chữ ký.
Falcon Insight XDR bổ sung khả năng EDR: ghi nhận telemetry từ endpoint, liên kết các sự kiện thành diễn biến có ngữ cảnh và hỗ trợ điều tra. Vì vậy, đội IT không chỉ nhận được kết luận rằng một tệp đã bị chặn, mà có thể hiểu tiến trình nào khởi chạy, hành vi nào nối tiếp và endpoint nào liên quan.
- Falcon Prevent: phòng ngừa malware và hành vi tấn công hiện đại
- Falcon Insight XDR: phát hiện, điều tra và phản ứng trên endpoint và dữ liệu liên quan
- Threat intelligence: bổ sung ngữ cảnh về đối tượng, kỹ thuật và chiến dịch tấn công
- Một nền tảng quản trị tập trung thay cho nhiều công cụ rời rạc
Từ một tín hiệu nhỏ đến cảnh báo có thể hành động
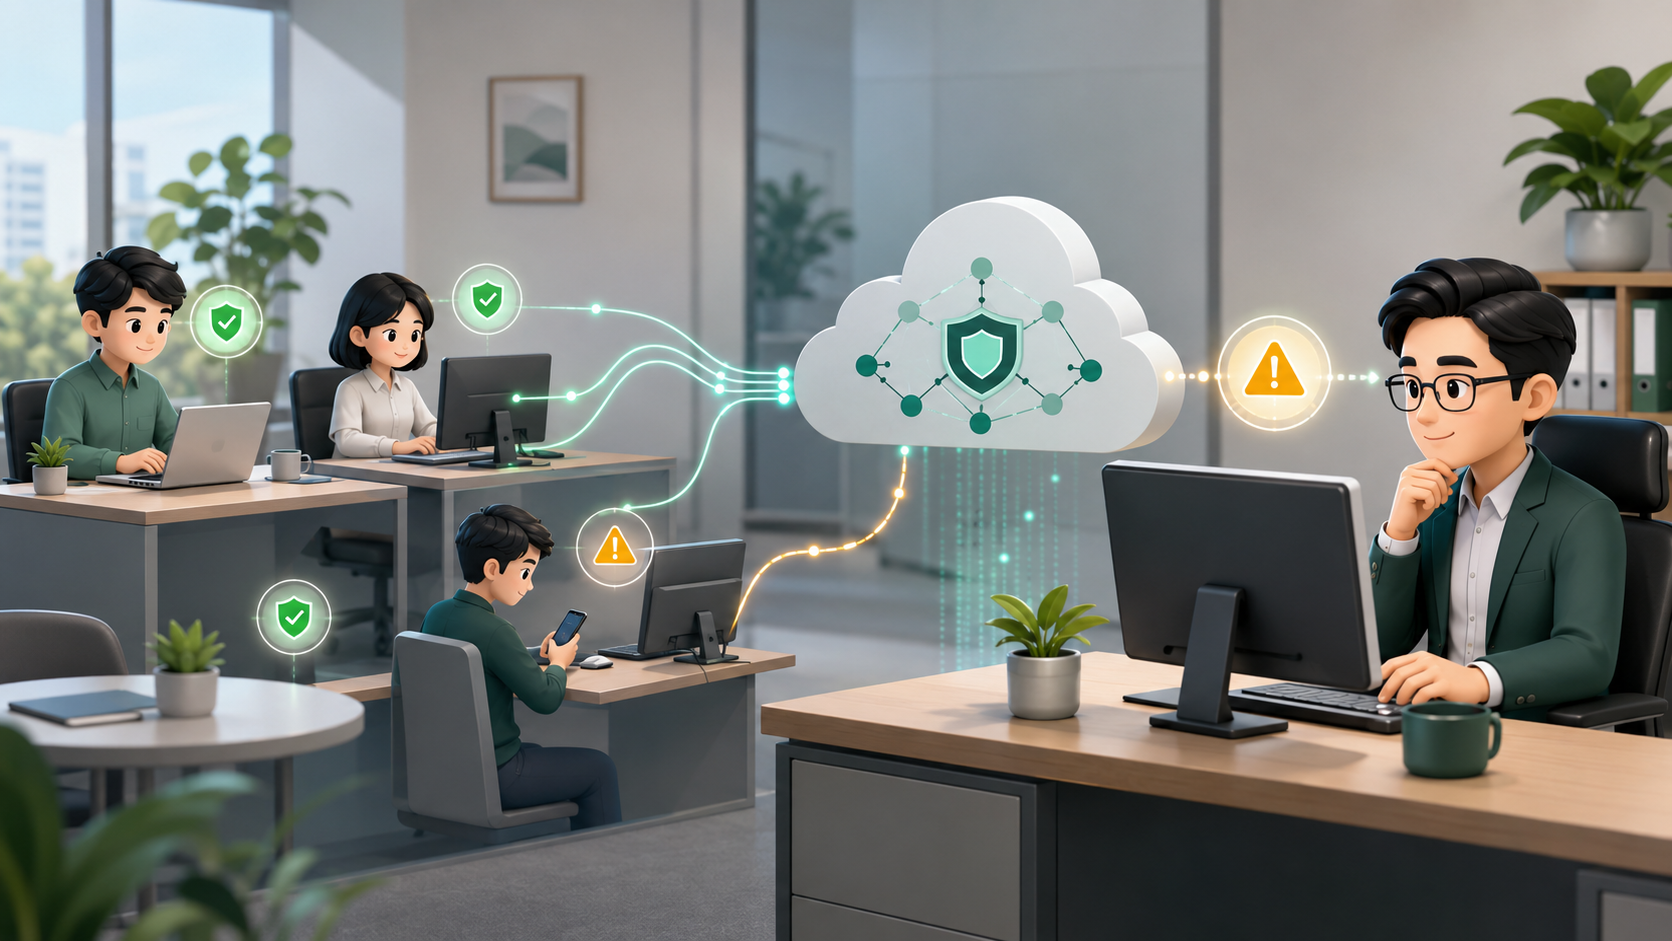
Một hành vi riêng lẻ như chạy PowerShell, tạo scheduled task hoặc truy cập công cụ quản trị chưa chắc đã là sự cố. Ý nghĩa xuất hiện khi các tín hiệu được đặt trong cùng chuỗi thời gian và đối chiếu với hoạt động bình thường, thông tin endpoint và threat intelligence.
CrowdStrike sử dụng cách tiếp cận dựa trên hành vi và Indicators of Attack để nhận diện chuỗi hoạt động có khả năng dẫn tới xâm nhập. Falcon Insight XDR sau đó cung cấp detection giàu ngữ cảnh, giúp người xử lý ưu tiên sự kiện cần điều tra thay vì xem hàng loạt log rời rạc.
 CROWDSTRIKE
Phát hiện mới chỉ là nửa đầu của bài toán
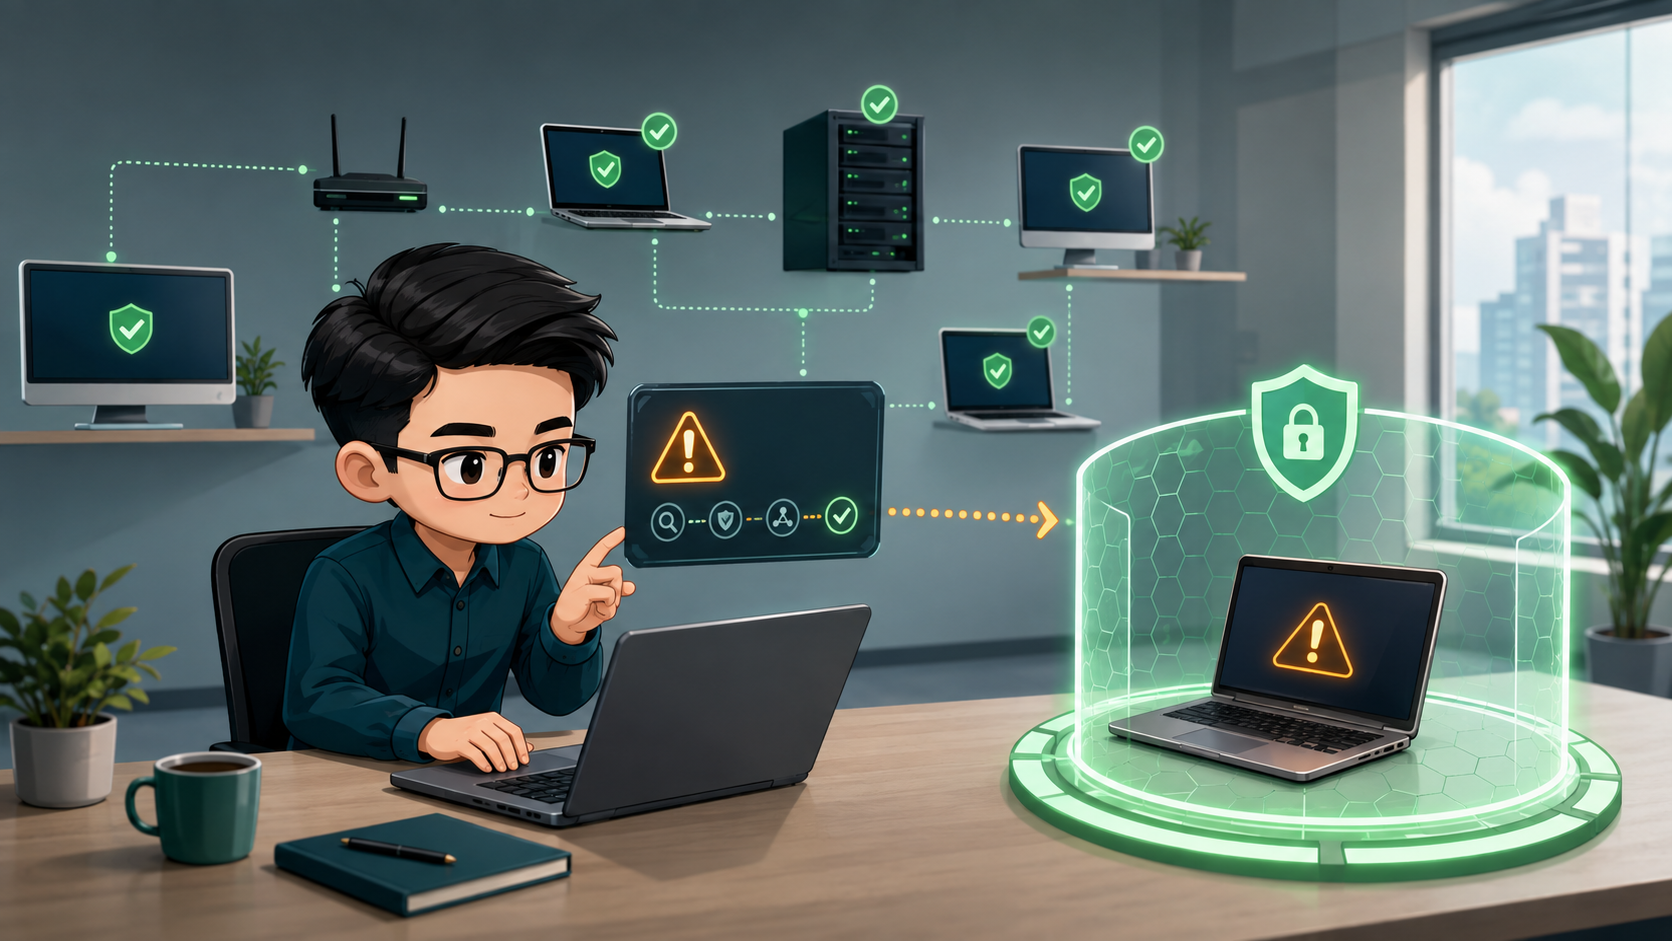
Sau khi xác định một endpoint có dấu hiệu bị xâm nhập, đội vận hành cần giới hạn ảnh hưởng, thu thập thêm dữ liệu và đưa thiết bị trở lại trạng thái an toàn. Falcon Insight XDR hỗ trợ các hành động phản ứng như network containment và Real Time Response, tùy quyền hạn và cấu hình triển khai.
Quy trình tốt không nên tự động hóa mọi cảnh báo giống nhau. Doanh nghiệp cần phân định hành động nào có thể chạy tự động, hành động nào cần phê duyệt và ai chịu trách nhiệm xác nhận thiết bị đã an toàn trước khi kết nối lại.
- Cô lập endpoint có nguy cơ khỏi mạng nhưng vẫn duy trì kênh quản trị phù hợp
- Điều tra tiến trình, kết nối và diễn biến liên quan
- Thực hiện hành động phản ứng từ xa theo playbook đã phê duyệt
- Lưu lại bằng chứng và kết quả xử lý phục vụ rà soát sau sự cố
 CROWDSTRIKE
Một tín hiệu thị trường đáng chú ý trong năm 2026
Theo thông cáo ngày 27/5/2026 của CrowdStrike, hãng được Gartner xếp vào nhóm Leader trong Magic Quadrant 2026 cho Endpoint Protection Platforms, đánh dấu năm thứ bảy liên tiếp. CrowdStrike cũng cho biết mình được đặt xa nhất về Completeness of Vision và cao nhất về Ability to Execute trong số các nhà cung cấp được đánh giá, lần thứ tư liên tiếp.
Với doanh nghiệp đang lập danh sách rút gọn, kết quả này là một tín hiệu tham khảo đáng chú ý về năng lực thực thi và định hướng nền tảng. Thông cáo cũng nhấn mạnh vai trò mới của endpoint khi AI agent có thể chạy lệnh, truy cập dữ liệu và thực hiện quy trình với quyền hệ thống — một bề mặt cần được quan sát và kiểm soát liên tục.
Tuy vậy, Gartner nêu rõ họ không chứng thực bất kỳ nhà cung cấp, sản phẩm hay dịch vụ nào và không khuyến nghị chỉ chọn hãng có vị trí cao nhất. Vì thế, sự công nhận này nên hỗ trợ bước lập shortlist, không thay thế pilot thực tế về hiệu quả phát hiện, mức tải agent, khả năng tích hợp và năng lực vận hành của đội ngũ.
- Leader EPP năm thứ bảy liên tiếp, theo công bố của CrowdStrike
- Được CrowdStrike công bố là xa nhất về tầm nhìn và cao nhất về khả năng thực thi năm thứ tư liên tiếp
- Endpoint trở thành điểm kiểm soát quan trọng khi doanh nghiệp đưa AI agent vào vận hành
- Kết quả thị trường giúp lập shortlist; pilot vẫn là bước quyết định mức độ phù hợp
Không chỉ bảo vệ: nhìn thấy tài sản và phơi nhiễm
Bảo vệ endpoint hiệu quả còn phụ thuộc vào việc biết doanh nghiệp đang có thiết bị nào, phiên bản phần mềm nào và rủi ro nào đáng xử lý trước. Falcon Exposure Management mở rộng telemetry của agent sang quản lý tài sản, cấu hình và lỗ hổng theo mức độ phơi nhiễm.
Thay vì chỉ sắp xếp theo điểm CVSS, CrowdStrike mô tả khả năng ưu tiên dựa trên exploit condition, mức độ quan trọng của tài sản, telemetry và threat intelligence. Cách tiếp cận này phù hợp với đội IT nhỏ vì mục tiêu không phải vá mọi thứ cùng lúc, mà là tập trung vào rủi ro có khả năng bị khai thác và gây ảnh hưởng lớn hơn.
Doanh nghiệp nên bắt đầu từ phạm vi nào?
Không phải doanh nghiệp nào cũng cần toàn bộ hệ sinh thái Falcon ngay từ đầu. Phạm vi nên xuất phát từ số lượng endpoint, hệ điều hành, mức độ làm việc từ xa, năng lực trực cảnh báo, yêu cầu lưu dữ liệu và khả năng tự điều tra sự cố.
Một lộ trình phổ biến là bắt đầu bằng phòng ngừa và EDR cho nhóm endpoint trọng yếu, xây quy trình cảnh báo–containment–khôi phục, sau đó mới mở rộng sang quản lý phơi nhiễm, thiết bị USB, mobile, identity hoặc MDR 24/7 khi bài toán vận hành thực sự yêu cầu.
- Kiểm kê endpoint, máy chủ, hệ điều hành và nhóm người dùng quan trọng
- Xác định đội ngũ nào tiếp nhận và điều tra cảnh báo ngoài giờ
- Thống nhất playbook containment, khôi phục và ngoại lệ nghiệp vụ
- Chạy pilot với tiêu chí đo rõ ràng trước khi mở rộng toàn bộ
- Tính cả công sức vận hành, tích hợp và lưu trữ thay vì chỉ so sánh license
Nguồn tham khảo chính thức
Tên gọi, phạm vi và cách đóng gói các module CrowdStrike có thể thay đổi theo thời điểm và khu vực. Doanh nghiệp nên xác nhận lại hệ điều hành hỗ trợ, retention, quyền phản ứng, dịch vụ MDR và phạm vi bản quyền trước khi lập phương án.
Giải pháp CrowdStrike Falcon Endpoint
Tài liệu dành cho doanh nghiệp vừa và nhỏ: giải thích CrowdStrike bằng ngôn ngữ dễ hiểu, hướng dẫn chọn gói, vận hành và triển khai thử; có mục lục tương tác, bảng thuật ngữ và liên kết nguồn chính thức.
PDF · 18 trang · Phiên bản 1.4Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.