Firewall không chỉ là thiết bị kết nối Internet mà còn là lớp kiểm soát quan trọng giữa người dùng, ứng dụng và dữ liệu. Việc lựa chọn không nên bắt đầu từ thương hiệu hay model, mà từ nhu cầu thực tế. Một phương án phù hợp phải bảo vệ đủ tốt, dễ vận hành, còn khả năng mở rộng và có chi phí rõ ràng trong suốt vòng đời sử dụng.
Không nên lựa chọn chỉ theo số lượng người dùng
Số nhân viên chỉ là một thông tin tham khảo. Hai doanh nghiệp cùng có 100 người vẫn có thể cần cấu hình rất khác nhau nếu một bên chủ yếu dùng email và phần mềm văn phòng, còn bên kia có máy chủ, camera, VPN, ứng dụng cloud hoặc nhiều chi nhánh.
Trước khi chọn thiết bị, doanh nghiệp cần làm rõ băng thông, số đường Internet, số thiết bị kết nối, ứng dụng quan trọng, nhu cầu làm việc từ xa và kế hoạch mở rộng trong ba đến năm năm.
- Băng thông hiện tại và kế hoạch nâng cấp đường truyền
- Người dùng, máy chủ, thiết bị và số kết nối đồng thời
- Ứng dụng, dữ liệu và dịch vụ cần ưu tiên bảo vệ
- VPN, chi nhánh và phương án dự phòng khi có sự cố
Xác định đúng tính năng thực sự cần sử dụng
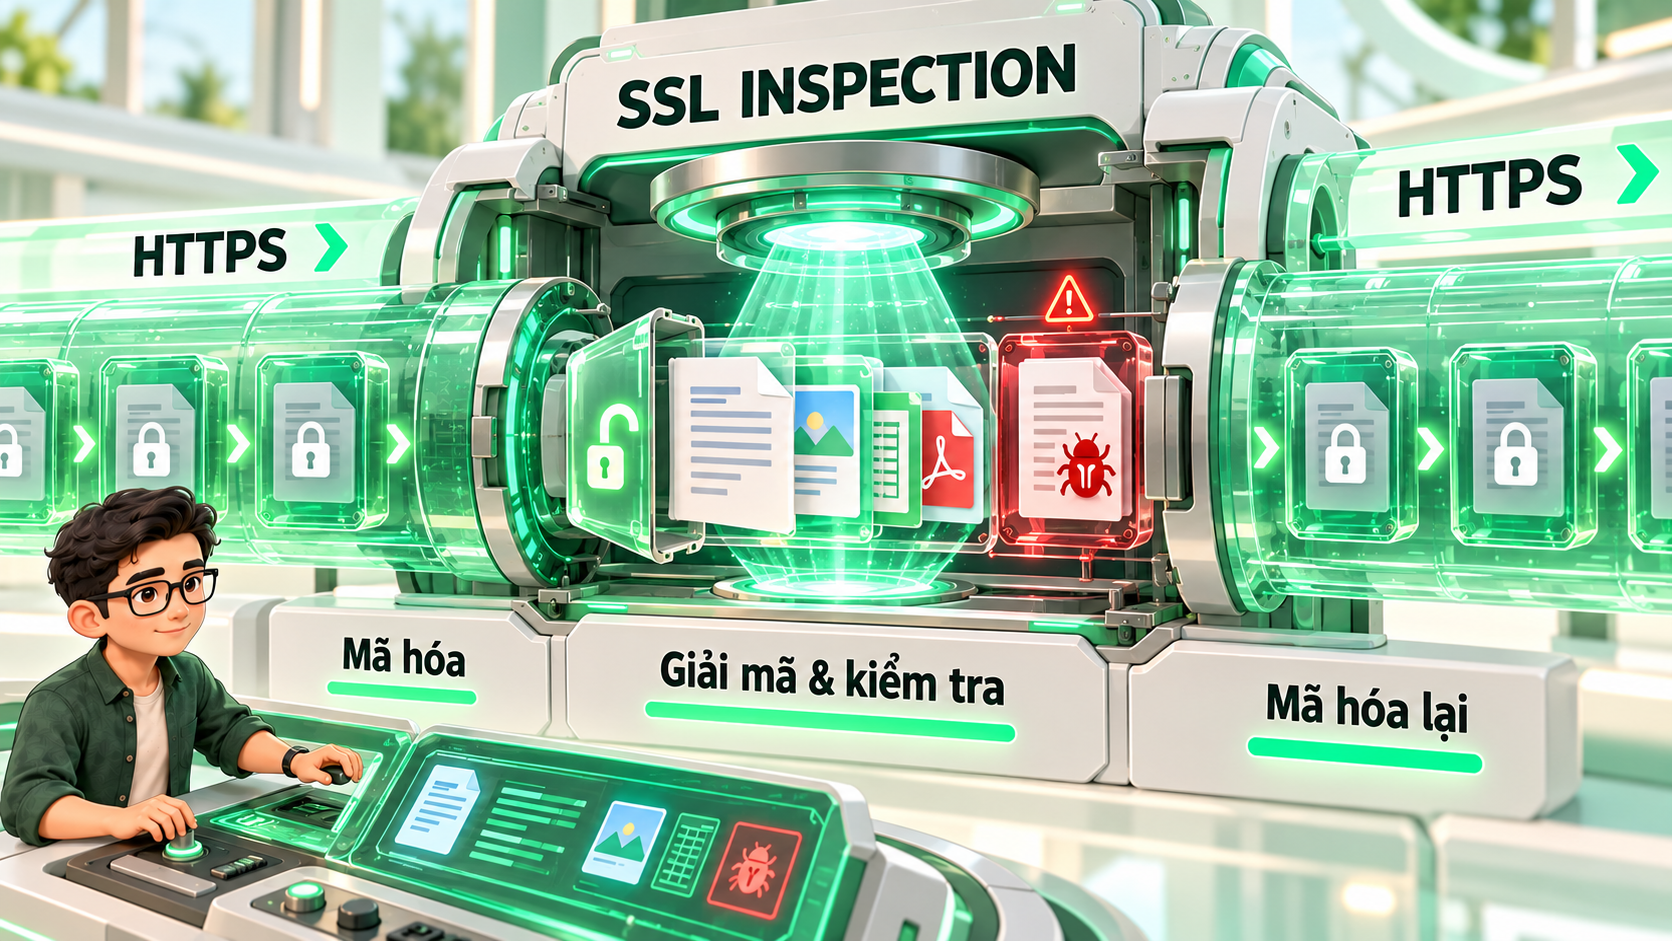
Firewall thế hệ mới có thể tích hợp ngăn chặn xâm nhập, kiểm soát ứng dụng, lọc web, phòng chống mã độc, kiểm tra lưu lượng mã hóa, VPN, SD-WAN và báo cáo. Doanh nghiệp không nhất thiết phải mua hoặc bật mọi tính năng.
Với đội IT nhỏ, nên ưu tiên chính sách dễ quản lý, cảnh báo rõ ràng và khả năng nhận hỗ trợ khi cần. Môi trường có yêu cầu bảo mật cao cần đánh giá sâu hơn về phân quyền, log, kiểm soát ứng dụng và khả năng tích hợp với hệ thống giám sát.
Không chỉ nhìn vào thông lượng firewall
Thông số Firewall Throughput thường phản ánh khả năng xử lý trong điều kiện cơ bản. Khi bật IPS, lọc web, kiểm soát ứng dụng và kiểm tra SSL, hiệu năng thực tế có thể giảm đáng kể.
Vì vậy, cần đối chiếu thông lượng khi bật các lớp bảo mật dự kiến, số kết nối đồng thời, hiệu năng VPN và khả năng xử lý trong giờ cao điểm. Thiết bị cũng nên có phần dự phòng cho tăng trưởng, nhưng không cần dư thừa quá mức.
- Ưu tiên chỉ số gần với cấu hình vận hành thực tế
- Tính riêng lưu lượng mã hóa, VPN và kết nối từ chi nhánh
- Đánh giá giờ cao điểm thay vì chỉ dùng mức trung bình
- Dành dư địa hợp lý cho tăng người dùng và băng thông
So sánh tổng chi phí trong toàn bộ vòng đời
Giá thiết bị ban đầu chưa phản ánh toàn bộ chi phí. Doanh nghiệp cần tính thêm bản quyền bảo mật, hỗ trợ kỹ thuật, quản lý và lưu trữ log, triển khai, bảo trì, phương án dự phòng cùng chi phí gia hạn trong ba hoặc năm năm.
Một thiết bị có giá mua thấp nhưng phải nâng cấp sớm hoặc tốn nhiều công vận hành chưa chắc là phương án tiết kiệm. Ngược lại, đầu tư quá lớn vào những chức năng không được sử dụng cũng làm giảm hiệu quả ngân sách.
Thương hiệu là bước sau, không phải điểm bắt đầu
Các nền tảng phổ biến như Fortinet, Palo Alto Networks và Sophos đều có nhiều dòng sản phẩm cho các quy mô khác nhau. Fortinet thường được cân nhắc khi cần kết hợp bảo mật, kết nối và SD-WAN; Palo Alto Networks phù hợp với môi trường cần kiểm soát chuyên sâu; Sophos đáng chú ý với doanh nghiệp ưu tiên vận hành gọn hoặc đang dùng hệ sinh thái endpoint của hãng.
Đây chỉ là định hướng ban đầu. Model và gói bản quyền cụ thể vẫn phải được xác định từ lưu lượng, kiến trúc mạng, tính năng cần bật, năng lực quản trị và ngân sách thực tế.
Nên thử nghiệm trước khi quyết định
Với hệ thống quan trọng, doanh nghiệp nên yêu cầu demo hoặc thử nghiệm có kiểm soát. Kết quả thực tế về hiệu năng, nhận diện ứng dụng, VPN, giao diện quản trị, log và chất lượng hỗ trợ thường có giá trị hơn việc chỉ so sánh bảng thông số.
- Khảo sát hệ thống và nhu cầu sử dụng
- Xác định rủi ro cùng các tính năng cần thiết
- Tính hiệu năng trong điều kiện bật bảo mật
- So sánh tổng chi phí trong ba đến năm năm
- Thử nghiệm và xác nhận phương án trước khi triển khai
Kết luận
Lựa chọn firewall không phải là tìm thiết bị có thông số cao nhất, mà là tìm giải pháp phù hợp nhất với hệ thống, ngân sách và khả năng vận hành của doanh nghiệp.
Một phương án tốt cần bảo đảm ba yếu tố: đủ khả năng bảo vệ, còn dư địa mở rộng và có chi phí minh bạch trong toàn bộ vòng đời. Arbolume tiếp cận bài toán này bằng cách khảo sát nhu cầu thực tế, loại bỏ những chức năng không cần thiết và lựa chọn cấu hình vừa đủ để doanh nghiệp vận hành an toàn, hiệu quả và lâu dài.
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.