Thông lượng firewall trên bảng thông số chỉ là một phần của bài toán. Khi bật IPS, lọc web, kiểm tra lưu lượng mã hóa, VPN và các chính sách bảo mật đồng thời, năng lực thực tế có thể khác xa con số firewall thuần túy. Chọn đúng thiết bị vì vậy phải bắt đầu từ môi trường sử dụng, không phải từ một dòng lớn nhất trong datasheet.
1. Bắt đầu từ hoạt động kinh doanh cần được bảo vệ
Một văn phòng 50 người chủ yếu dùng email và ứng dụng cloud có tải rất khác một đơn vị cùng quy mô thường xuyên truyền tệp lớn, họp video, vận hành máy chủ nội bộ hoặc kết nối nhiều chi nhánh. Trước khi chọn model, cần liệt kê các dịch vụ không thể gián đoạn và khung giờ tải cao nhất.
Cũng cần xác định điều gì xảy ra nếu firewall dừng hoạt động: toàn bộ văn phòng mất Internet, VPN chi nhánh gián đoạn hay chỉ một nhóm dịch vụ bị ảnh hưởng. Mức độ phụ thuộc này quyết định nhu cầu đường truyền dự phòng, nguồn điện, cặp thiết bị HA và thời gian hỗ trợ, chứ không chỉ quyết định thông lượng.
- Ứng dụng nào ảnh hưởng trực tiếp đến bán hàng, giao dịch và phục vụ khách hàng?
- Bao nhiêu người và thiết bị cùng hoạt động trong giờ cao điểm?
- Có máy chủ nội bộ, ứng dụng cloud, chi nhánh hoặc người dùng từ xa hay không?
- Thời gian gián đoạn tối đa doanh nghiệp có thể chấp nhận là bao lâu?
2. Đọc đúng các mức thông lượng trong datasheet
Datasheet thường công bố nhiều chỉ số: firewall throughput, IPsec VPN, IPS, NGFW, Threat Protection và SSL inspection. Các con số này được đo trong điều kiện và tập tính năng khác nhau. Chỉ số firewall thuần cho thấy khả năng chuyển tiếp cơ bản, nhưng không đại diện cho tình huống doanh nghiệp bật đầy đủ kiểm tra bảo mật.
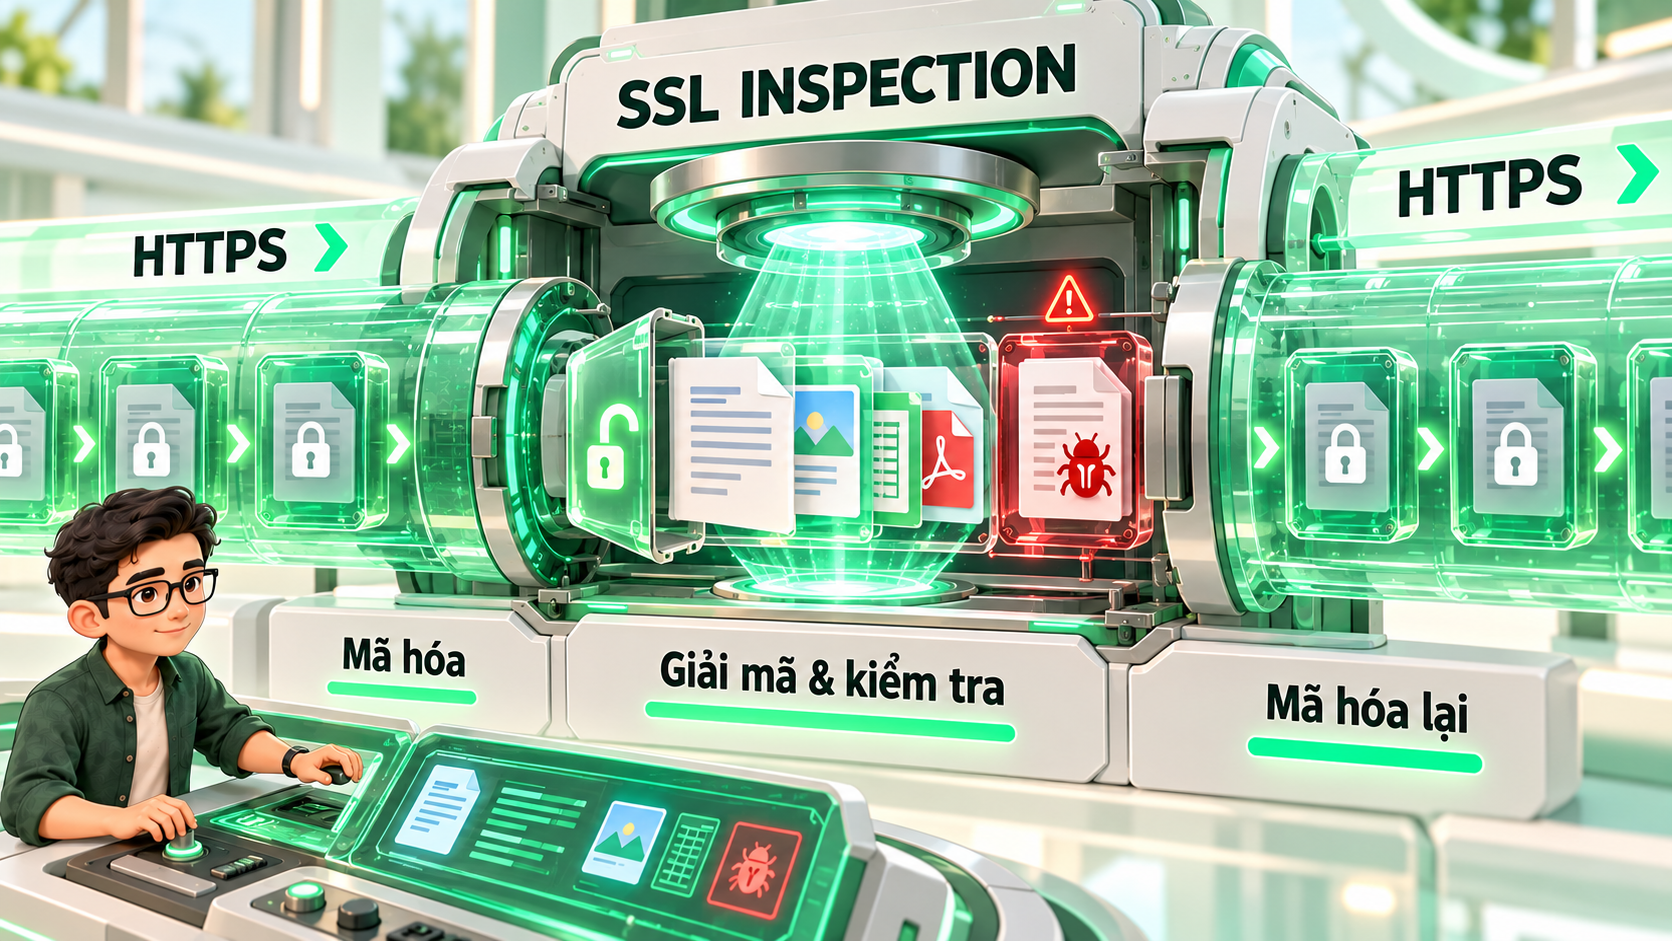
Để so sánh thực tế, hãy ưu tiên chỉ số gần với cấu hình dự kiến nhất. Nếu sẽ dùng IPS, kiểm soát ứng dụng và lọc web, NGFW hoặc Threat Protection có ý nghĩa hơn firewall throughput. Nếu phần lớn lưu lượng là HTTPS, chỉ số kiểm tra SSL và năng lực xử lý phiên mã hóa cần được xem riêng. Đồng thời đọc kỹ phiên bản hệ điều hành, kích thước gói tin và phương pháp thử được ghi trong chú thích.
- Firewall throughput: chuyển tiếp lưu lượng với lớp kiểm tra tối thiểu
- IPS/NGFW: năng lực khi bật các chức năng kiểm tra nội dung và ứng dụng
- Threat Protection: phép đo gần hơn với nhiều lớp bảo mật hoạt động đồng thời
- SSL inspection: năng lực xử lý lưu lượng mã hóa sau khi kiểm tra
3. Tính theo người dùng, thiết bị và số phiên đồng thời
Một nhân viên có thể đồng thời sử dụng laptop, điện thoại, ứng dụng chat, email, trình duyệt, họp video và nhiều dịch vụ nền. Vì vậy, 50 người không có nghĩa chỉ có 50 kết nối. Số thiết bị và phiên đồng thời mới phản ánh tốt hơn tải quản lý trạng thái của firewall.
Môi trường có khách truy cập, thiết bị IoT, camera, máy chấm công hoặc Wi‑Fi mật độ cao cần cộng riêng các nhóm này. Doanh nghiệp cũng nên quan sát mức sử dụng thật trong giờ cao điểm và các đợt đặc biệt như cuối tháng, sao lưu, cập nhật phần mềm hoặc họp toàn công ty.
- Tổng số người dùng hiện tại và dự kiến sau 24–36 tháng
- Số laptop, điện thoại, camera, IoT và thiết bị khách kết nối đồng thời
- Số phiên đồng thời và số phiên mới mỗi giây trong giờ cao điểm
- Ứng dụng tạo nhiều kết nối hoặc lưu lượng lớn như họp video, cloud và sao lưu
4. Xác định chính xác các lớp bảo mật sẽ bật
Mỗi tính năng bổ sung tạo thêm công việc xử lý. IPS phân tích mẫu tấn công, kiểm soát ứng dụng nhận diện lưu lượng, lọc web áp chính sách truy cập và kiểm tra SSL phải giải mã rồi mã hóa lại kết nối. Nếu sizing chỉ dựa trên firewall throughput nhưng triển khai bật tất cả các lớp này, thiết bị có thể đạt giới hạn sớm hơn dự kiến.
Không nhất thiết bật mọi tính năng cho mọi luồng. Chính sách nên dựa trên nhóm người dùng, loại dữ liệu và mức rủi ro. Ví dụ, máy chủ công khai, người dùng văn phòng, Wi‑Fi khách và hệ thống camera có thể cần các mức kiểm tra khác nhau. Thiết kế chính sách hợp lý vừa tăng hiệu quả bảo vệ vừa tránh lãng phí tài nguyên.
- IPS, kiểm soát ứng dụng và lọc web cho nhóm người dùng nào?
- Bao nhiêu phần trăm lưu lượng HTTPS cần kiểm tra SSL?
- Có chống mã độc, sandbox, DNS security hoặc lọc email tích hợp hay không?
- Những luồng tin cậy nào có thể áp chính sách khác để tối ưu hiệu năng?
5. Đừng bỏ qua VPN, SD-WAN và đường truyền dự phòng
Doanh nghiệp có chi nhánh hoặc người làm việc từ xa cần tính riêng số tunnel, số người dùng VPN đồng thời và lưu lượng qua kết nối mã hóa. Nếu toàn bộ lưu lượng chi nhánh quay về trụ sở để kiểm tra, firewall trụ sở phải gánh cả tải Internet nội bộ lẫn tải tổng hợp từ các điểm xa.
Với hai đường truyền, thiết bị cần đủ cổng, loại giao diện phù hợp và khả năng phân tuyến theo chất lượng đường truyền. SD‑WAN hữu ích khi doanh nghiệp muốn ưu tiên ứng dụng, tự động chuyển tuyến hoặc dùng nhiều nhà mạng, nhưng hiệu quả phụ thuộc vào chính sách và việc theo dõi độ trễ, mất gói, jitter chứ không chỉ ở việc cắm thêm đường truyền thứ hai.
- Số chi nhánh, tunnel site-to-site và người dùng VPN từ xa
- Lưu lượng nào đi trực tiếp ra Internet và lưu lượng nào quay về trụ sở
- Số đường truyền, tốc độ, loại cổng và phương án chuyển đổi khi lỗi
- Nhu cầu ưu tiên thoại, video, ERP hoặc ứng dụng cloud theo chất lượng tuyến
6. Kiểm tra cổng kết nối, Wi‑Fi, PoE và tính sẵn sàng
Một model có đủ hiệu năng nhưng thiếu cổng phù hợp vẫn có thể làm thiết kế phức tạp hơn. Cần kiểm tra số cổng WAN/LAN, tốc độ 1G/2.5G/10G, cổng quang, vùng DMZ và nhu cầu kết nối switch. Nếu dùng firewall tích hợp Wi‑Fi hoặc PoE, hãy tính vị trí lắp đặt, vùng phủ, công suất và khả năng mở rộng access point.
Văn phòng phụ thuộc hoàn toàn vào Internet nên xem xét nguồn điện dự phòng, đường truyền thứ hai và cặp firewall HA. Tuy nhiên, HA không tự giải quyết mọi điểm lỗi: hai thiết bị dùng chung một nguồn điện, một switch hoặc một nhà mạng vẫn có thể dừng cùng lúc. Sơ đồ phụ thuộc phải được xem toàn bộ.
- Đủ số lượng và tốc độ cổng cho WAN, LAN, máy chủ, switch và vùng tách biệt
- Wi‑Fi tích hợp chỉ phù hợp khi vị trí firewall cũng phù hợp cho phủ sóng
- PoE cần tính cả công suất tổng, số thiết bị và dự phòng tăng trưởng
- HA phải đi cùng thiết kế nguồn, switch, đường truyền và quy trình chuyển đổi
7. Tính tổng chi phí trong vòng đời sử dụng
Chi phí firewall không chỉ là giá thiết bị. Các gói bảo mật, hỗ trợ, gia hạn, nguồn dự phòng, phụ kiện quang, triển khai, giám sát và thời gian quản trị đều ảnh hưởng tới tổng chi phí. Một model rẻ hơn nhưng phải nâng cấp sớm hoặc không đủ license cho tính năng cần dùng có thể đắt hơn trong ba năm.
Ngược lại, chọn dư quá nhiều cũng làm tăng chi phí thiết bị và gia hạn mà không tạo thêm giá trị. Cấu hình nên có biên năng lực hợp lý cho lộ trình 24–36 tháng, đi kèm tiêu chí đo tải và thời điểm đánh giá lại. Khi tăng trưởng vượt giả định, doanh nghiệp có dữ liệu để nâng cấp trước khi trải nghiệm suy giảm.
- Thiết bị, gói bảo mật, hỗ trợ và gia hạn trong ba năm
- Phụ kiện, nguồn, transceiver, đường truyền và thiết bị dự phòng
- Công sức triển khai, theo dõi, cập nhật và xử lý sự cố
- Ngưỡng tải hoặc mốc tăng trưởng sẽ kích hoạt việc đánh giá lại
8. Phiếu sizing trước khi yêu cầu báo giá
Trước khi so sánh model, hãy chuẩn bị một phiếu ngắn với số người dùng, thiết bị, tốc độ đường truyền, tỷ lệ lưu lượng mã hóa, lớp bảo mật, VPN, số chi nhánh, yêu cầu cổng, dự phòng và kế hoạch tăng trưởng. Nếu chưa có số liệu, có thể đo tải trong một đến hai tuần thay vì ước lượng hoàn toàn theo cảm tính.
Nhà cung cấp nên giải thích rõ chỉ số nào được dùng để sizing, giả định nào đang áp dụng và mức tải dự kiến sau khi bật tính năng. Cấu hình tốt nhất không phải model mạnh nhất, mà là model đáp ứng đúng chính sách bảo mật, giữ trải nghiệm ổn định và còn đủ dư địa cho kế hoạch của doanh nghiệp.
- Người dùng, thiết bị, phiên đồng thời và tốc độ đường truyền cao điểm
- Tính năng bảo mật, tỷ lệ kiểm tra SSL và loại ứng dụng chính
- VPN, chi nhánh, SD‑WAN, HA, cổng kết nối và Wi‑Fi/PoE
- Mức tăng trưởng 24–36 tháng, ngân sách vòng đời và tiêu chí đánh giá lại
Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.