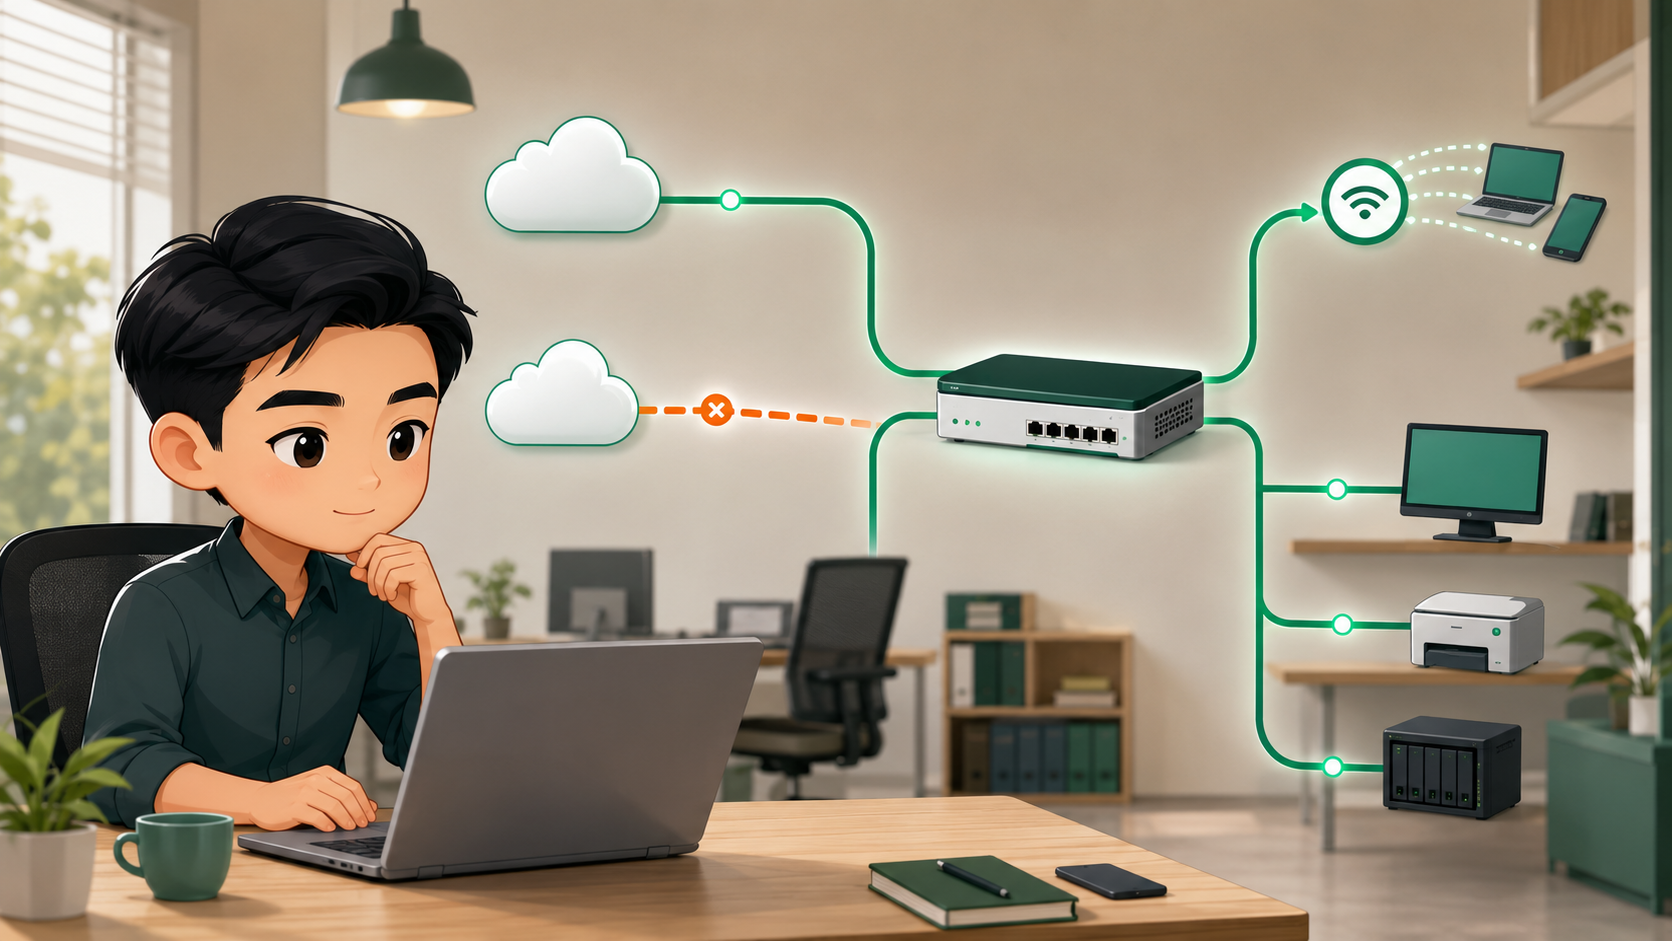
Khi doanh nghiệp có nhiều đường Internet tại văn phòng—ví dụ một đường cáp quang chính và một đường dự phòng từ ISP khác hoặc 4G/5G—mục tiêu không chỉ là “có mạng để dùng”. Doanh nghiệp cần tận dụng tốt tổng băng thông sẵn có, tự động duy trì kết nối khi một đường gặp sự cố và cho phép nhân viên truy cập tài nguyên công ty từ xa qua VPN một cách an toàn.
SD-WAN Firewall làm được gì?
SD-WAN tích hợp Firewall là cách kết hợp quản lý đường truyền thông minh với lớp bảo mật tại biên mạng. Thay vì dùng từng thiết bị rời rạc cho router, VPN và tường lửa, doanh nghiệp có thể quản trị theo một chính sách chung, rõ ràng hơn và dễ mở rộng hơn.
Một giải pháp phù hợp có thể phân luồng ứng dụng theo chất lượng thực tế của từng đường truyền; ưu tiên ERP, CRM, họp trực tuyến hoặc hệ thống bán hàng; đồng thời tự động chuyển tuyến khi độ trễ, jitter hoặc mất gói vượt ngưỡng. Doanh nghiệp không cần chờ đến khi có nhiều chi nhánh mới nhận được giá trị này—hai đường Internet tại một văn phòng đã là một bài toán đủ thực tế.
- Khai thác và phân bổ lưu lượng trên nhiều đường Internet theo chính sách
- Tự động chuyển sang đường dự phòng khi đường chính lỗi hoặc suy giảm chất lượng
- Ưu tiên ứng dụng quan trọng thay vì để mọi lưu lượng dùng chung một tuyến
- Kết nối người dùng từ xa và các địa điểm qua VPN có kiểm soát
- Quản trị tập trung, giúp đội IT nhỏ theo dõi và xử lý sự cố nhanh hơn
Không chỉ là quản lý đường truyền: NGFW trên cùng thiết bị
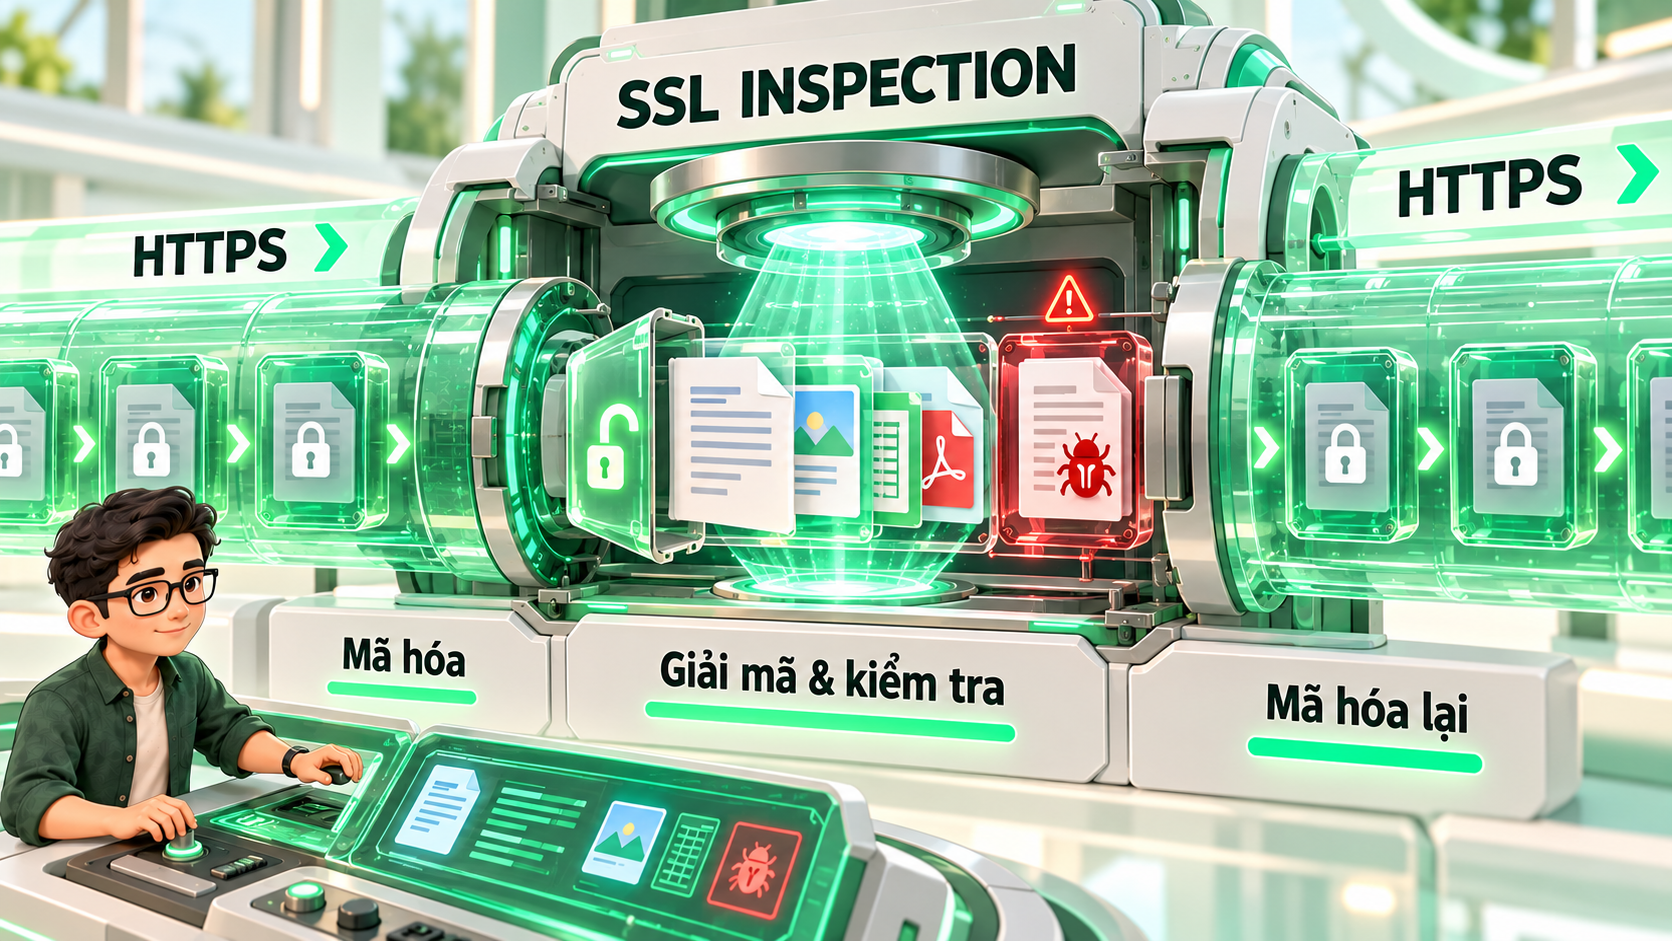
Nhiều thiết bị SD-WAN hiện nay tích hợp sẵn NGFW (Next-Generation Firewall). Lưu lượng đi Internet hoặc đi qua VPN không chỉ được định tuyến mà còn có thể được kiểm soát và bảo vệ ngay trên cùng thiết bị.
Tùy theo license và cấu hình, doanh nghiệp có thể sử dụng chống mã độc (AV), ngăn chặn xâm nhập (IPS), kiểm tra lưu lượng mã hóa theo chính sách (SSL Inspection) và nhận diện/kiểm soát ứng dụng (Application Control). Nhờ vậy, doanh nghiệp vừa tối ưu kết nối vừa duy trì một lớp bảo mật tập trung, thay vì phải bổ sung nhiều thiết bị rời rạc.
4 dấu hiệu doanh nghiệp nên xem xét SD-WAN Firewall
Dấu hiệu đầu tiên là doanh nghiệp đã có hai đường Internet nhưng vẫn chỉ sử dụng đường thứ hai khi người quản trị chuyển tay. Khi đường chính chập chờn, họp trực tuyến, cloud hoặc phần mềm nghiệp vụ bị ảnh hưởng trước khi kết nối bị đứt hoàn toàn. SD-WAN cho phép đặt ngưỡng chất lượng và chuyển tuyến tự động theo chính sách.
Dấu hiệu tiếp theo là nhân viên cần kết nối về tài nguyên công ty từ bên ngoài. VPN cần được thiết kế cùng với phân quyền, MFA khi phù hợp, nhóm người dùng và những mạng/tài nguyên được phép truy cập; không nên chỉ mở một kết nối chung cho mọi người dùng.
Nếu doanh nghiệp có thêm chi nhánh, kho hoặc cửa hàng, nền tảng này có thể mở rộng để kết nối các điểm an toàn và áp dụng chính sách nhất quán. Đây là giá trị tăng thêm khi mở rộng, không phải điều kiện bắt buộc để bắt đầu.
Cuối cùng, khi đội IT vừa phải giữ kết nối ổn định vừa phải theo dõi rủi ro bảo mật, việc tách router, VPN và firewall thành nhiều hệ thống dễ làm tăng số điểm cần quản trị. Một nền tảng tích hợp phù hợp có thể giúp đơn giản hóa vận hành mà không bỏ qua các chính sách quan trọng.
Cần khảo sát gì trước khi chọn giải pháp?
Không nên chọn model chỉ dựa trên firewall throughput hoặc băng thông gói cước. Khi bật IPS, Application Control, SSL Inspection và VPN, năng lực thực tế có thể khác đáng kể. Bài toán cần được sizing theo lưu lượng, ứng dụng, số người dùng, cách kiểm tra bảo mật và mức dự phòng cần thiết.
- Số đường Internet, loại đường truyền, băng thông thực tế và yêu cầu dự phòng
- Số người dùng, thiết bị và ứng dụng quan trọng như ERP, CRM, camera, VoIP hoặc cloud
- Nhu cầu VPN, phân quyền truy cập từ xa và kết nối giữa các địa điểm
- Mức kiểm tra bảo mật cần dùng: IPS, AV, SSL Inspection, Application Control và logging
- Kế hoạch mở rộng trong 12–24 tháng và nguồn lực vận hành sau triển khai
Kết luận
SD-WAN Firewall phù hợp từ lúc doanh nghiệp cần khai thác hiệu quả hai đường Internet tại một văn phòng: tận dụng băng thông, tự động dự phòng, ưu tiên ứng dụng và duy trì lớp bảo mật chung. Khi có thêm chi nhánh, kho hoặc cửa hàng, nền tảng đó tiếp tục mở rộng để kết nối các điểm an toàn và dễ quản trị hơn.
Bước đầu đúng không phải là chọn một model cụ thể, mà là xác định rõ ứng dụng nào cần được ưu tiên, mức gián đoạn nào có thể chấp nhận, người dùng nào cần VPN và chính sách bảo mật nào cần duy trì. Arbolume có thể hỗ trợ khảo sát nhu cầu và xây dựng phương án/BOM phù hợp với hạ tầng thực tế của doanh nghiệp.
FortiOS 8.0 Secure Networking hợp nhất
Tài liệu kỹ thuật tiếng Việt về FortiGate, FortiSwitch, FortiAP và Secure SD-WAN; có điểm mới của FortiOS 8.0, điều kiện triển khai, giới hạn và lộ trình pilot.
PDF · 14 trang · Phiên bản 1.0Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.