Khi firewall, switch và Wi-Fi được triển khai như ba hệ thống riêng, đội IT thường phải lặp lại VLAN, chính sách truy cập và thao tác xử lý sự cố ở nhiều nơi. Tích hợp FortiGate, FortiSwitch và FortiAP hướng tới một cách vận hành liền mạch hơn: FortiGate giữ vai trò cổng an toàn và điểm điều phối; FortiSwitch mở rộng chính sách xuống lớp mạng có dây; FortiAP đưa cùng nguyên tắc truy cập tới người dùng không dây. Giá trị không nằm ở việc mua đủ ba nhóm thiết bị, mà ở cách thiết kế chúng thành một kiến trúc phù hợp với doanh nghiệp.
Ba lớp hạ tầng, một bức tranh quản trị
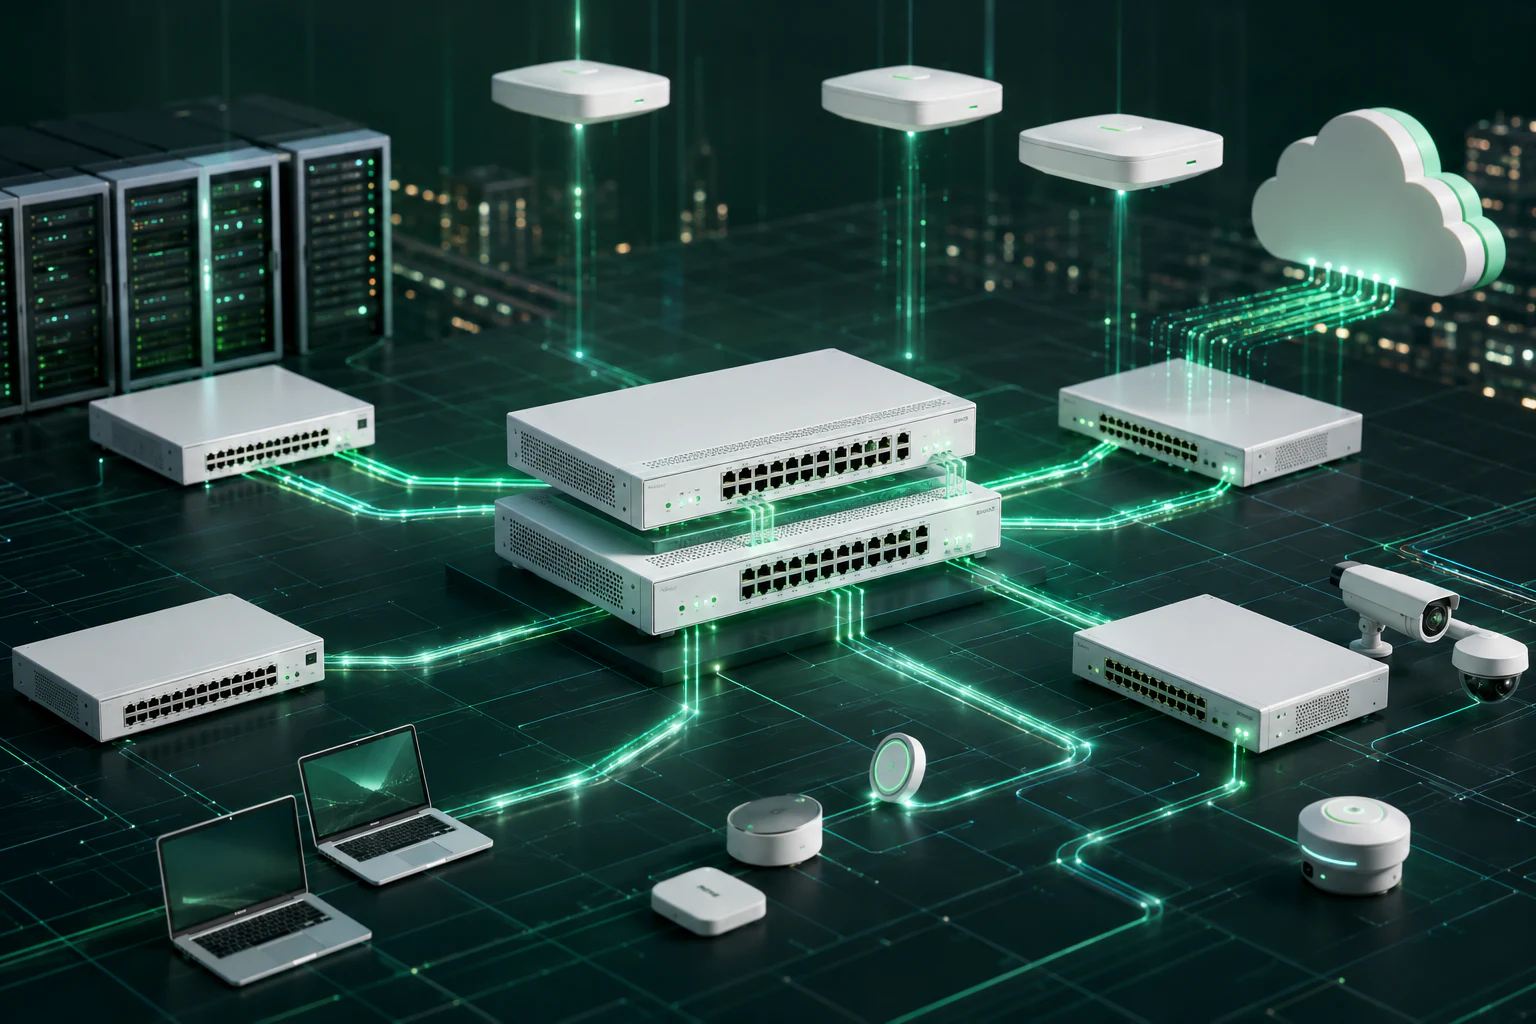
FortiGate kiểm soát kết nối Internet, VPN, định tuyến và chính sách an toàn. FortiSwitch cung cấp cổng truy cập cho máy tính, điện thoại IP, camera và điểm phát Wi-Fi. FortiAP phục vụ người dùng không dây, mạng khách và các thiết bị di động. Khi được tích hợp đúng, thông tin thiết bị, topology và chính sách có thể được nhìn trong cùng một ngữ cảnh vận hành.
FortiLink là cơ chế Fortinet dùng để quản lý FortiSwitch từ FortiGate. FortiAP cũng có thể được quản lý bằng bộ điều khiển WLAN tích hợp trên FortiGate. Điều này giúp giảm số giao diện phải theo dõi, nhưng không đồng nghĩa mọi phiên bản, model hay topology đều tự động tương thích.
- FortiGate: gateway, VPN, phân đoạn và chính sách an toàn.
- FortiSwitch: cổng mạng, VLAN, uplink và cấp nguồn PoE.
- FortiAP: SSID, truy cập không dây, phủ sóng và roaming.
Quản trị tập trung thay đổi công việc hằng ngày như thế nào?
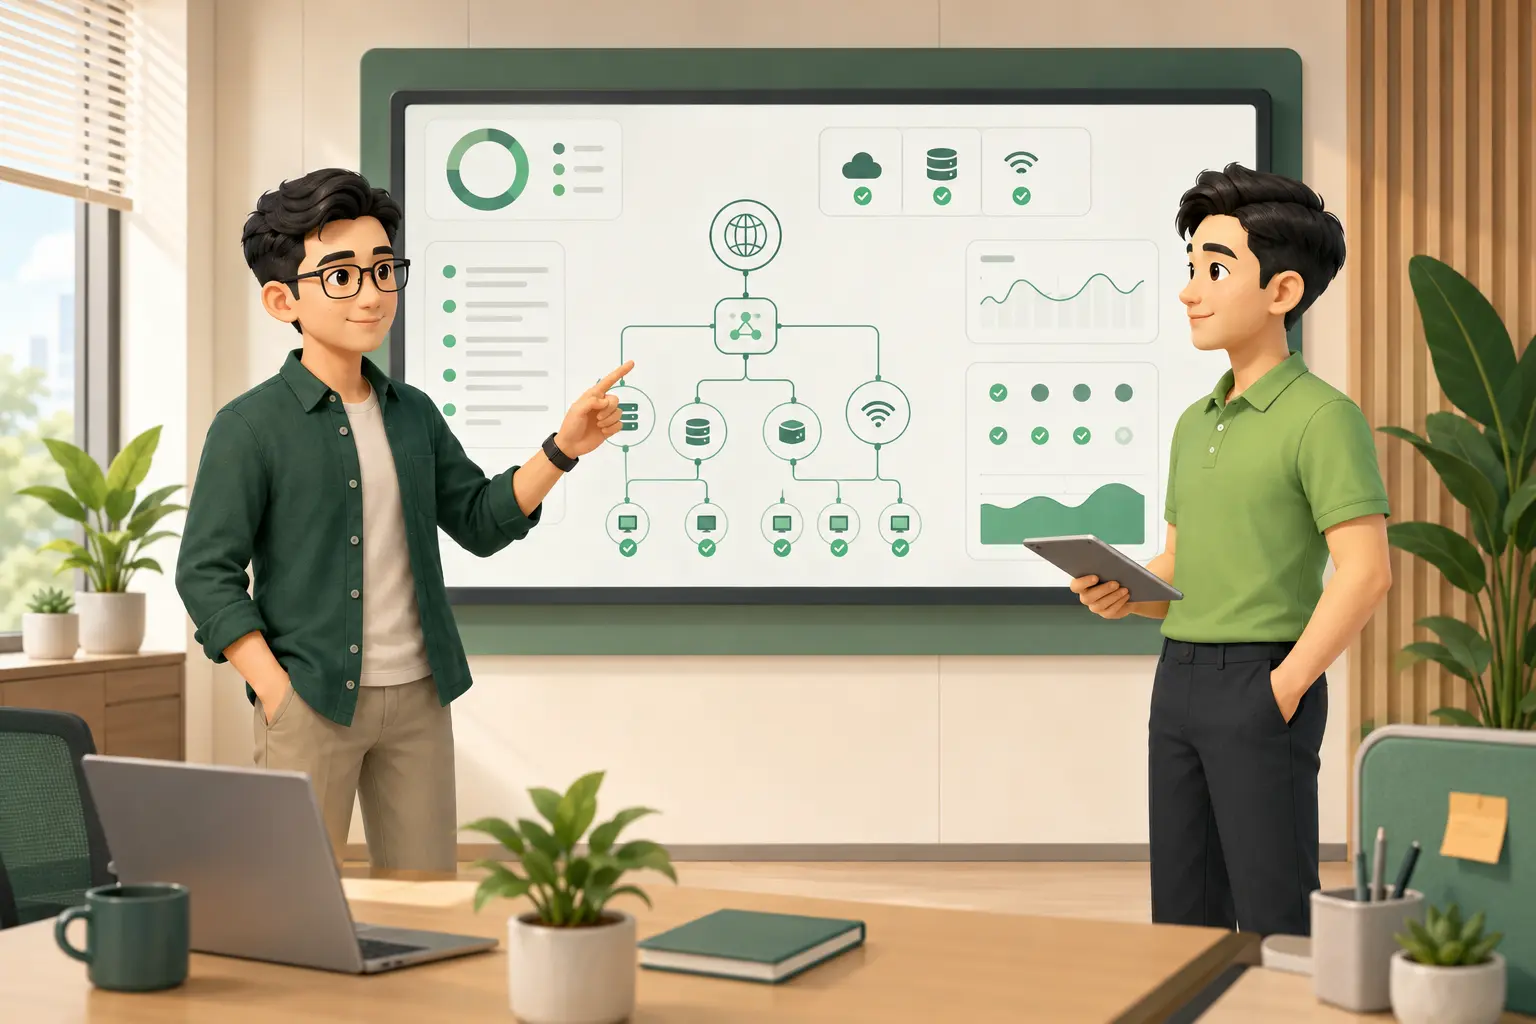
Trong mô hình rời rạc, một yêu cầu như tạo mạng khách có thể kéo theo nhiều bước: cấu hình SSID, VLAN trên switch, gateway, DHCP và rule trên firewall. Khi kiến trúc được chuẩn hóa, đội IT có thể thiết kế chuỗi cấu hình này theo một chính sách thống nhất và đối chiếu trạng thái từ đầu cuối đến cổng ra Internet.
Lợi ích rõ nhất xuất hiện trong xử lý sự cố. Thay vì kiểm tra từng thiết bị theo danh sách, kỹ thuật viên có thể đi từ người dùng hoặc dịch vụ bị ảnh hưởng, xác định AP hoặc switch port liên quan, rồi đối chiếu VLAN, uplink và chính sách. Thời gian khoanh vùng thường quan trọng hơn số lượng tính năng trên datasheet.
Chính sách xuyên suốt phải bắt đầu từ phân đoạn mạng
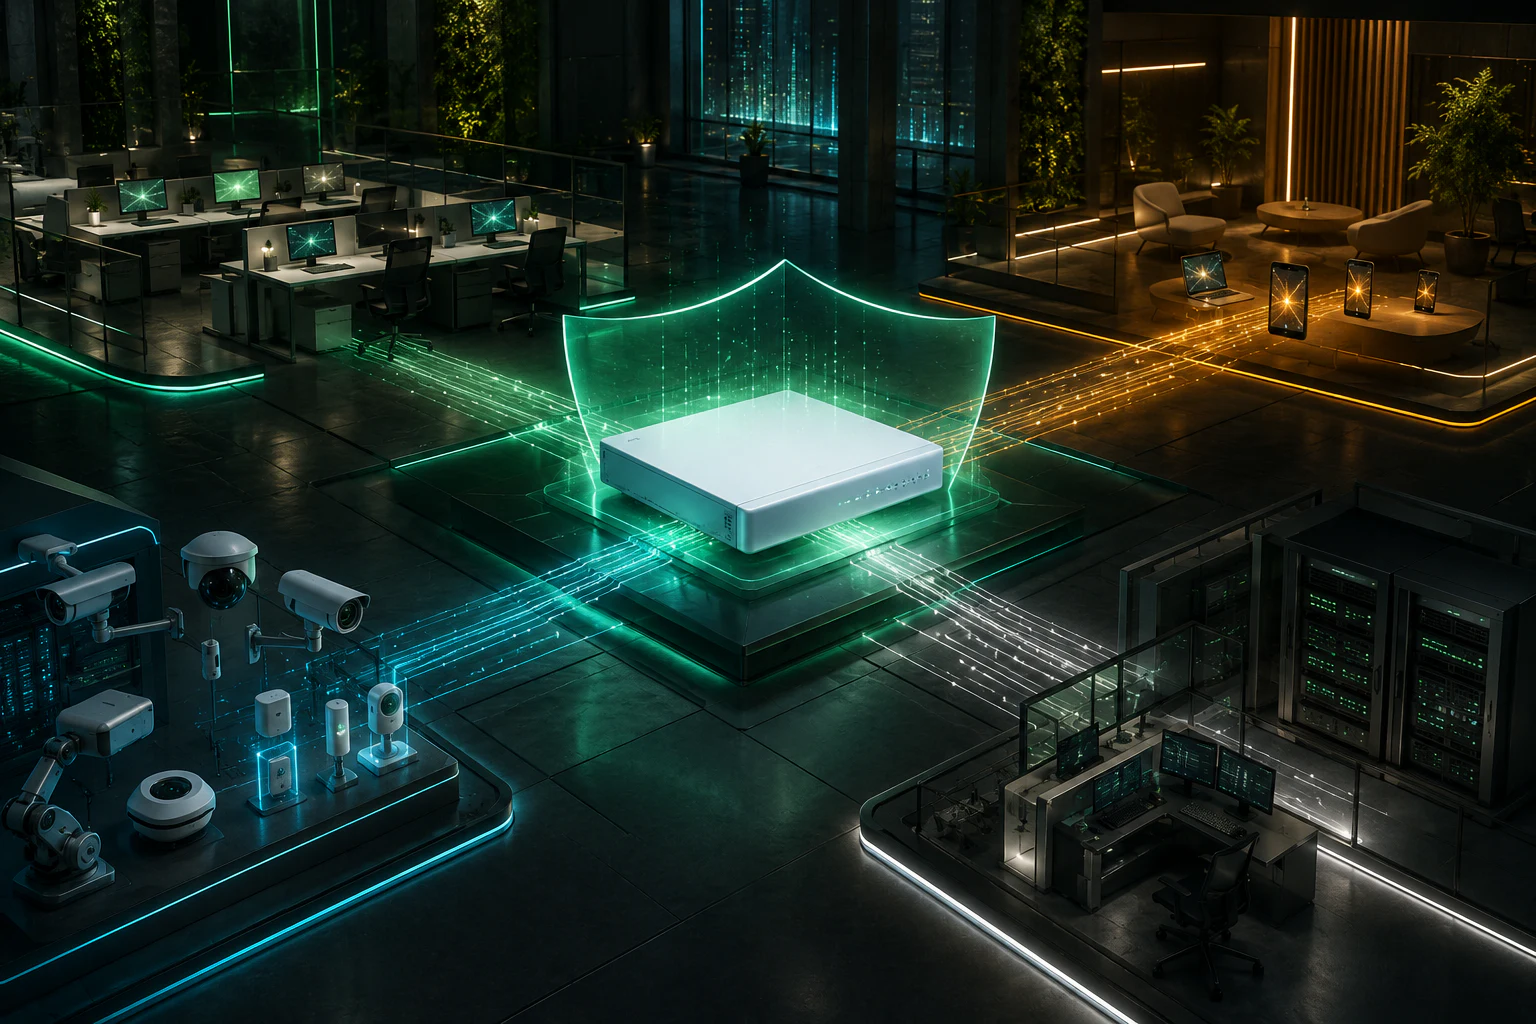
Một hệ thống tích hợp chỉ hiệu quả khi doanh nghiệp biết rõ nhóm nào được phép truy cập tài nguyên nào. Nhân viên, khách, camera, IoT, máy chủ và kênh quản trị nên được tách theo vai trò; mỗi vùng có tuyến truy cập, dịch vụ cần thiết và mức ghi nhận nhật ký riêng.
Không nên tạo quá nhiều VLAN chỉ vì nền tảng hỗ trợ. Mỗi vùng mới đều làm tăng công việc kiểm thử, tài liệu hóa và xử lý sự cố. Điểm cân bằng là phân đoạn đủ để hạn chế phạm vi ảnh hưởng nhưng vẫn phù hợp khả năng vận hành của đội IT.
- Mạng nhân viên: truy cập ứng dụng nội bộ theo vai trò.
- Mạng khách: đi Internet, cách ly khỏi tài nguyên doanh nghiệp.
- Camera và IoT: chỉ được trao đổi với dịch vụ thật sự cần thiết.
- Mạng quản trị: giới hạn cho đội IT và ghi nhận hoạt động quan trọng.
Đừng bỏ qua PoE, uplink và khảo sát Wi-Fi
FortiAP cần đúng chuẩn PoE và đủ ngân sách nguồn từ switch. Tổng công suất PoE không thể tính bằng cách chỉ nhìn số cổng; cần cộng mức tiêu thụ của AP, camera, điện thoại IP và phần dự phòng. Uplink giữa các switch cũng phải chịu được lưu lượng tổng hợp, nhất là khi Wi-Fi nhiều người dùng hoặc có camera độ phân giải cao.
Wi-Fi không thể chốt chỉ bằng số mét vuông. Vật liệu tường, mật độ người dùng, nhiễu kênh, yêu cầu roaming và vị trí đi dây đều ảnh hưởng. Khảo sát hiện trạng và đo kiểm sau lắp đặt là hai bước riêng: một bước để thiết kế, một bước để xác nhận kết quả.
Chọn thiết bị theo tải thực tế, không chọn theo hình ảnh
Ba nhóm sản phẩm có nhiều model và thế hệ khác nhau. Với FortiGate, cần tính lưu lượng khi bật đồng thời các tính năng cần dùng, số phiên VPN, số đường truyền, HA và tốc độ cổng. Với FortiSwitch, cần tính số cổng, uplink, PoE và nhu cầu xếp chồng hoặc dự phòng. Với FortiAP, cần dựa trên mật độ, băng tần, thiết bị đầu cuối và mặt bằng.
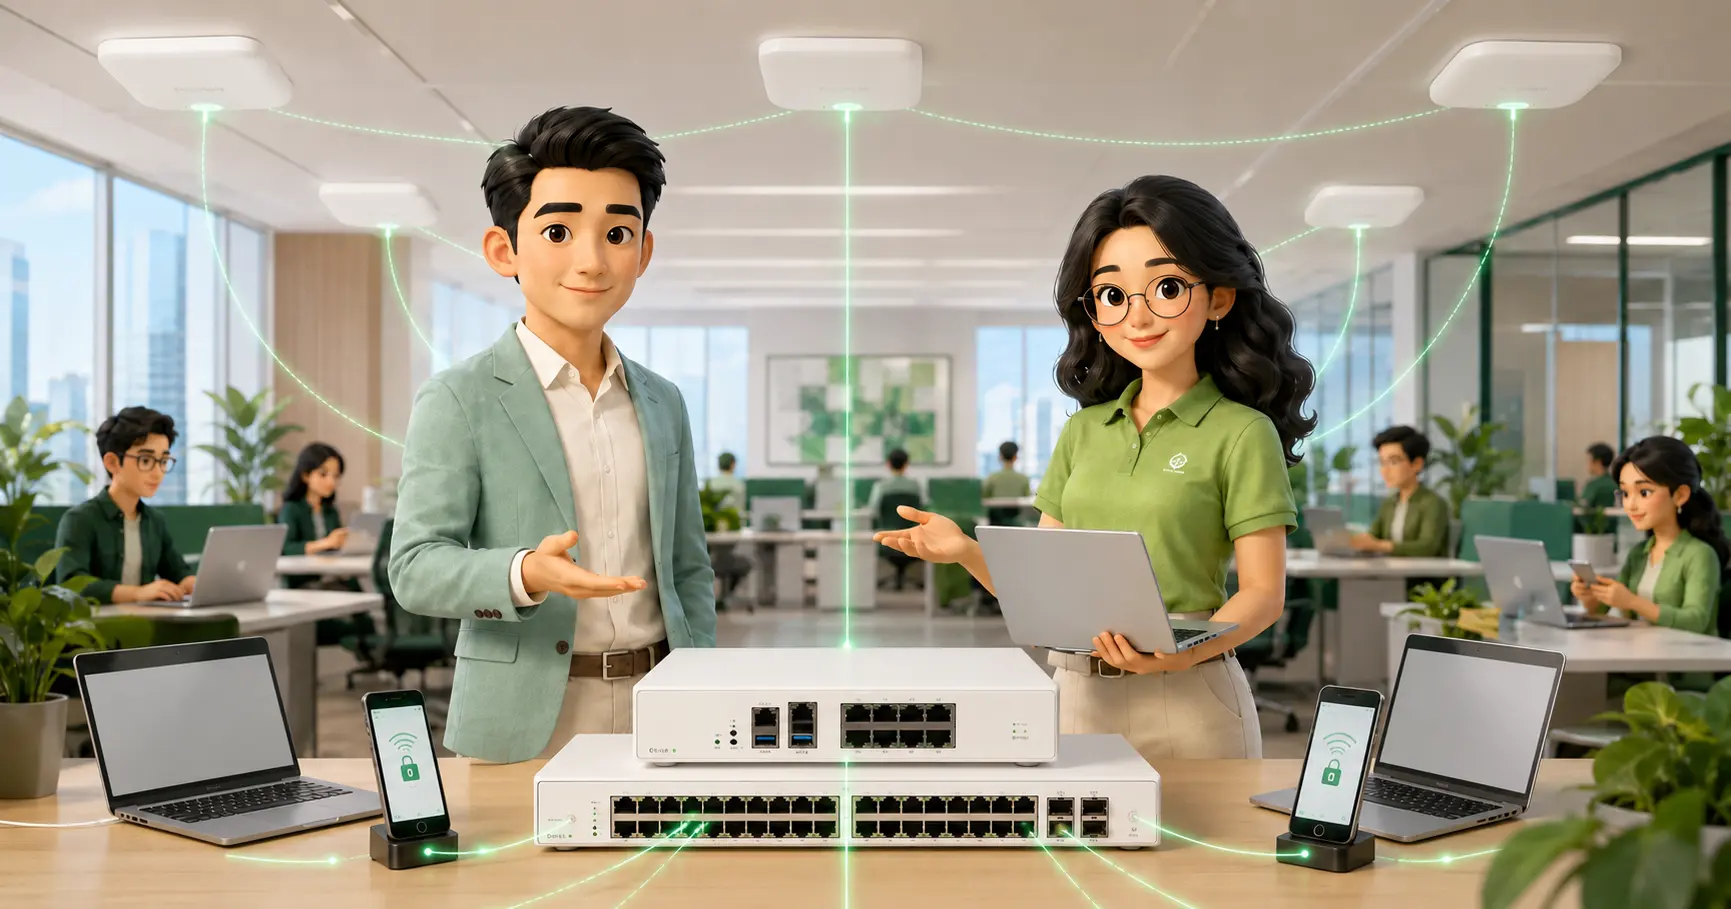
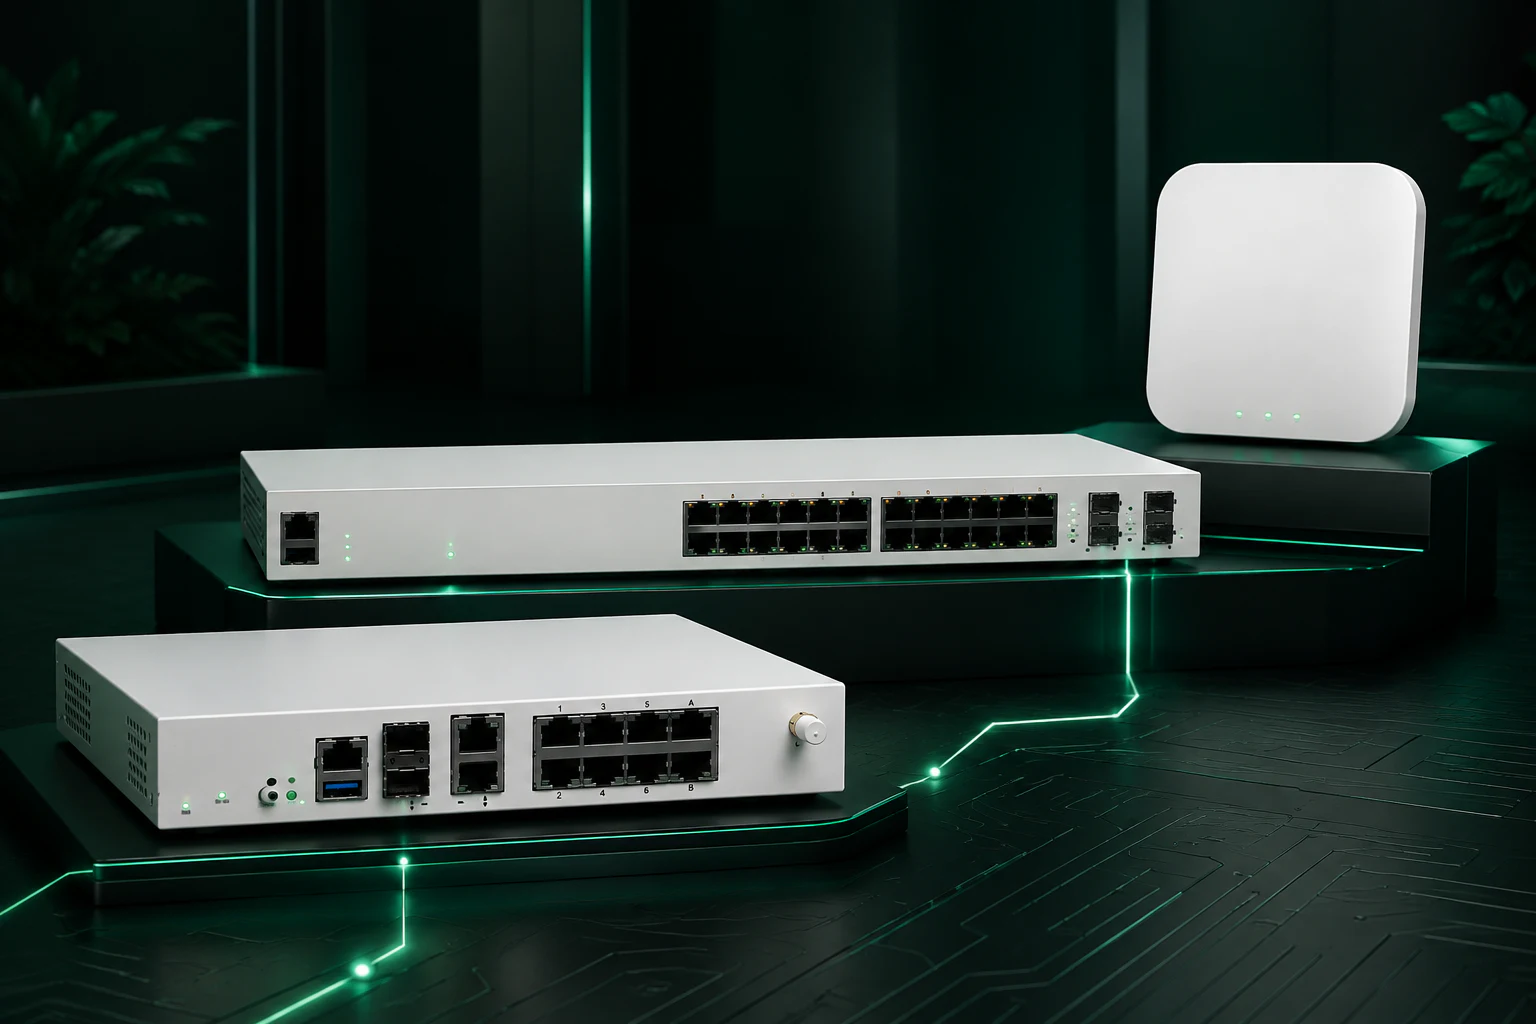
Ảnh dưới đây giúp nhận biết ngôn ngữ thiết bị màu trắng đặc trưng trong danh mục tham khảo; nó không phải một cấu hình đóng gói. Model, license, phụ kiện, transceiver và phiên bản tương thích phải được xác nhận trong hồ sơ thiết kế trước khi báo giá hoặc triển khai.
Lộ trình triển khai sáu bước để giảm rủi ro
Nên triển khai theo từng lớp và giữ điểm quay lui rõ ràng. Trước khi thay đổi mạng đang vận hành, cần có bản sao cấu hình, sơ đồ kết nối, cửa sổ bảo trì, tiêu chí nghiệm thu và người chịu trách nhiệm quyết định go/no-go.
Nếu doanh nghiệp có nhiều chi nhánh, nên hoàn thiện một mẫu chuẩn ở site đại diện trước khi nhân rộng. Mẫu chuẩn phải bao gồm naming, VLAN, policy, template switch/AP, logging, backup cấu hình và checklist kiểm thử — không chỉ là file cấu hình thiết bị.
- 01. Khảo sát thiết bị, luồng mạng, mặt bằng và yêu cầu nghiệp vụ.
- 02. Thiết kế VLAN, SSID, chính sách, IP plan, PoE và uplink.
- 03. Đối chiếu compatibility matrix, FortiOS và firmware liên quan.
- 04. Dựng thử hoặc triển khai pilot ở phạm vi nhỏ có thể quay lui.
- 05. Kiểm thử kết nối, cách ly, roaming, failover và ghi nhận log.
- 06. Bàn giao tài liệu, sao lưu cấu hình và lịch rà soát định kỳ.
- Thông tin Security Fabric trong FortiLink
- Tham khảo FortiSwitch chính thức
- Tham khảo FortiAP Series chính thức
FortiOS 8.0 Secure Networking hợp nhất
Tài liệu kỹ thuật tiếng Việt về FortiGate, FortiSwitch, FortiAP và Secure SD-WAN; có điểm mới của FortiOS 8.0, điều kiện triển khai, giới hạn và lộ trình pilot.
PDF · 14 trang · Phiên bản 1.0Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.