FortiGate không phải là tên của một model duy nhất. Đây là một family Next-Generation Firewall rất rộng: từ thiết bị gọn cho văn phòng hoặc chi nhánh, các nền tảng cho doanh nghiệp đang phát triển, đến hệ thống hiệu năng cao cho campus, enterprise và data center. Điểm cần nhìn trước hết không phải là model nào “mạnh nhất”, mà là kiến trúc vận hành nào cần được bảo vệ và mở rộng.
FortiGate không chỉ dành cho doanh nghiệp lớn
Một cách dễ hiểu, portfolio FortiGate có thể được nhìn theo ba nhóm nhu cầu. Ranh giới không nằm ở số nhân sự tuyệt đối, mà ở lưu lượng, số site, mức độ phân đoạn, cách kiểm tra bảo mật và yêu cầu sẵn sàng của từng hệ thống.
SMB – doanh nghiệp nhỏ và văn phòng
Ở văn phòng nhỏ, điểm bán hoặc một chi nhánh, FortiGate thường đứng tại Internet gateway để kết hợp firewall/IPS, VPN, Web và Application Control trong một thiết bị gọn. Đây là nhóm phù hợp khi đội IT cần quản lý một hoặc vài địa điểm nhưng vẫn muốn có chính sách kết nối và bảo mật rõ ràng.
Tuy vậy, “dễ quản lý” không đồng nghĩa không cần thiết kế. Ngay cả hệ thống nhỏ vẫn cần xác định mạng khách, thiết bị nội bộ, camera/IoT, quyền VPN và những dịch vụ được phép đi ra Internet.
Mid-range – doanh nghiệp đang phát triển
Khi doanh nghiệp có nhiều người dùng, VLAN, đường truyền WAN hoặc chi nhánh hơn, bài toán chuyển từ “chặn truy cập không mong muốn” sang tổ chức kiến trúc. Cấu hình thường phải tính tới nhiều WAN, VPN lớn hơn, Secure SD-WAN, HA, segmentation và security inspection trên lưu lượng thực tế.
Ở nhóm này, firewall cần khớp với topology: uplink, tốc độ cổng, vị trí DMZ, luồng giữa các VLAN, chính sách cho chi nhánh và cách ghi log. Một thiết bị còn dư firewall throughput nhưng thiếu cổng hoặc thiếu thiết kế HA vẫn có thể tạo ra điểm nghẽn.
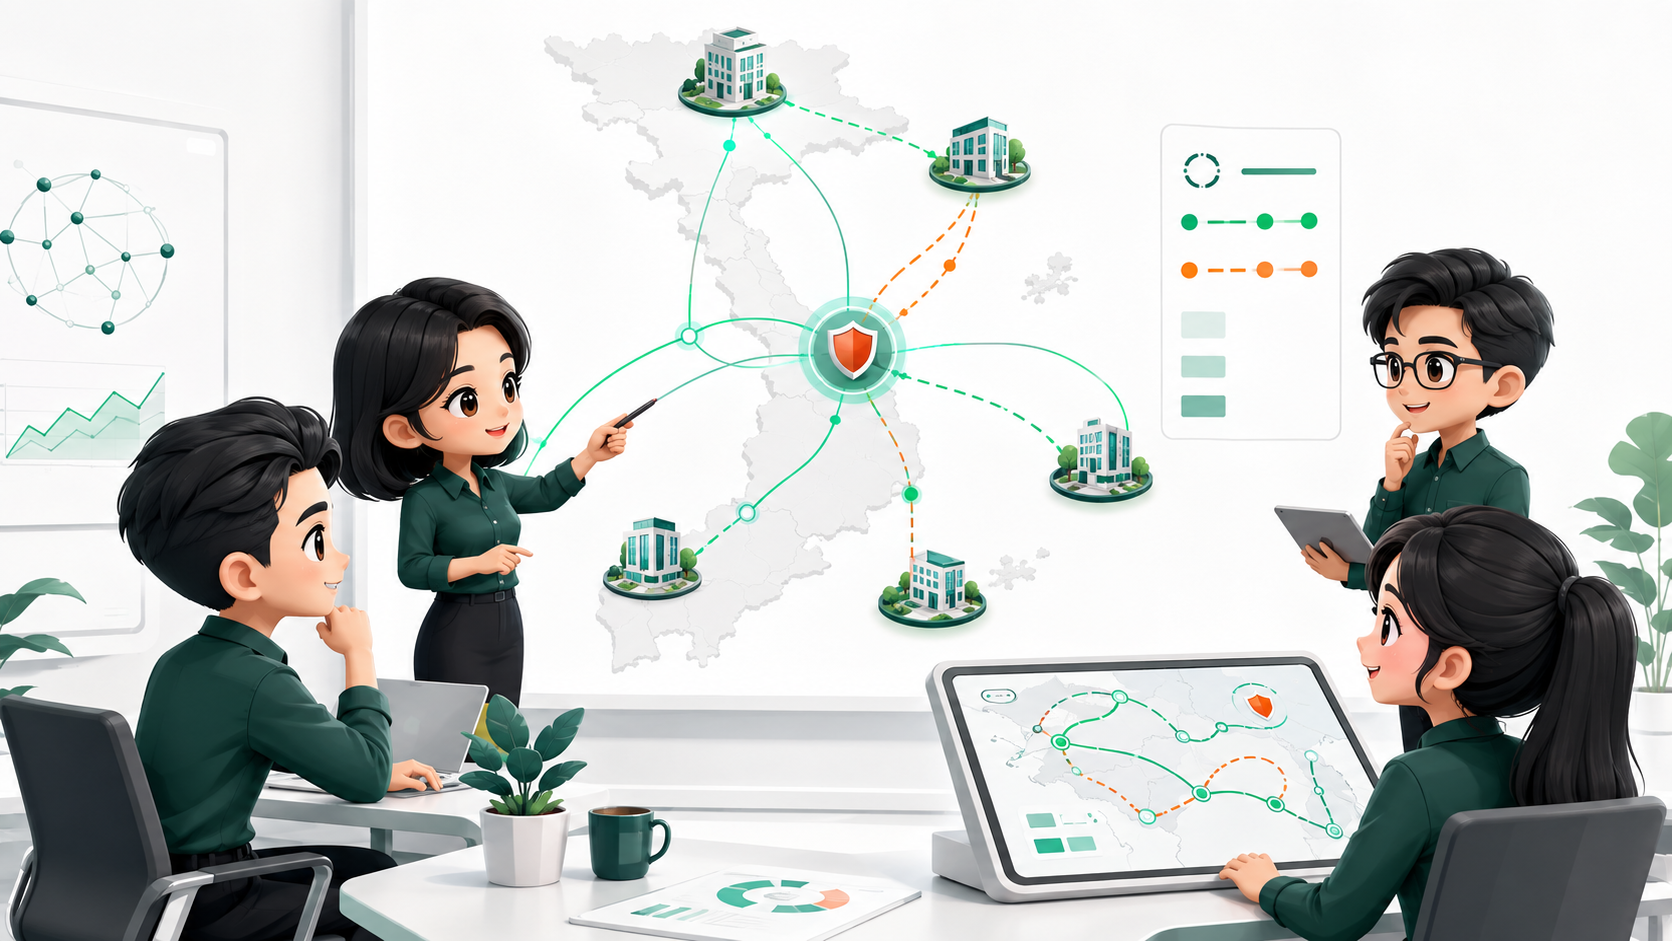
Enterprise và Data Center
Ở campus, enterprise và data center, tiêu chí mở rộng sang throughput, concurrent sessions, HA, phân đoạn ở quy mô lớn, nhiều site và quản trị tập trung. Fortinet có các dòng high-end và hyperscale; model cụ thể cần được đối chiếu với Product Matrix và datasheet hiện hành, không suy ra từ tên dòng sản phẩm.
Những hệ thống này thường đi cùng yêu cầu về tốc độ interface, kiến trúc dự phòng, luồng east-west, kết nối hybrid/cloud và cơ chế quản trị. Vì vậy, đây là bài toán kiến trúc, không phải chỉ là nâng cấp lên appliance lớn hơn.
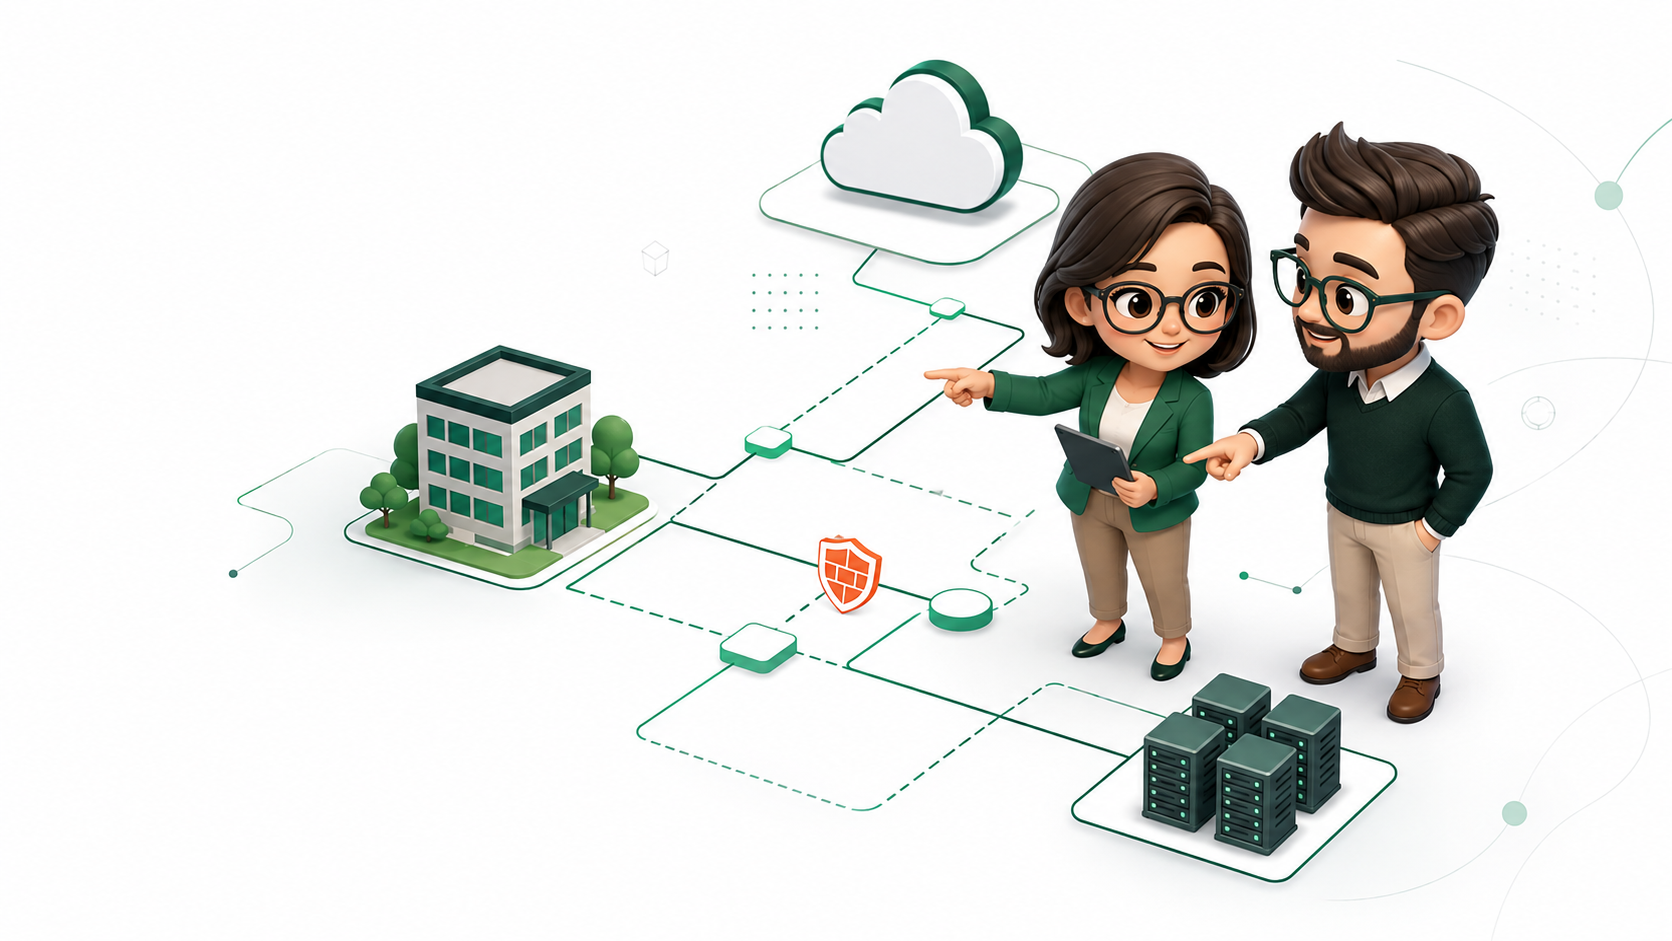
Một FortiOS xuyên suốt nhiều quy mô
FortiOS là hệ điều hành xuyên suốt các triển khai FortiGate. Khi hệ thống mở rộng, đội ngũ vẫn có thể làm việc với các khái niệm quen thuộc như policy, address object, VLAN, routing, VPN, SD-WAN và security profiles. Sự nhất quán này giúp giảm chi phí chuyển đổi cách vận hành giữa các quy mô, nhưng không biến mọi thiết kế thành giống nhau.
Những môi trường lớn hơn có thể bổ sung lớp quản trị tập trung và logging phù hợp. Giá trị nằm ở việc chuẩn hóa policy, quan sát thay đổi và kiểm soát ngoại lệ; không phải chỉ ở việc có thêm một giao diện quản trị.
- Firewall / NGFW
- VPN
- Secure SD-WAN
- IPS và Application Control
- Segmentation
- Quản trị và logging tập trung
Dễ sử dụng không có nghĩa là “cắm vào là chạy”
Giao diện quản trị và hệ sinh thái quản lý của Fortinet có thể giúp việc triển khai và vận hành thuận tiện hơn, nhất là khi cần áp chính sách lặp lại cho nhiều site. Nhưng firewall vẫn cần được thiết kế đúng: policy, segmentation, NAT, routing, VPN, logging, quyền quản trị và security profiles phải phản ánh môi trường thật.
Một cấu hình mặc định hoặc một policy quá rộng có thể làm giảm giá trị của bất kỳ NGFW nào. Nên bắt đầu từ việc vẽ luồng kết nối, xác định tài sản quan trọng, người quản trị và cách xử lý cảnh báo trước khi bàn tới model.
Hiệu năng là một điểm mạnh đáng chú ý của FortiGate
Fortinet sử dụng kiến trúc xử lý dành cho networking và security, trong đó có ASIC/SPU trên nhiều dòng appliance. Đây là một lợi thế đáng xem xét khi hệ thống cần kết hợp kết nối, VPN, SD-WAN và kiểm tra bảo mật. Tuy nhiên, Firewall Throughput không phải chỉ số duy nhất để sizing.
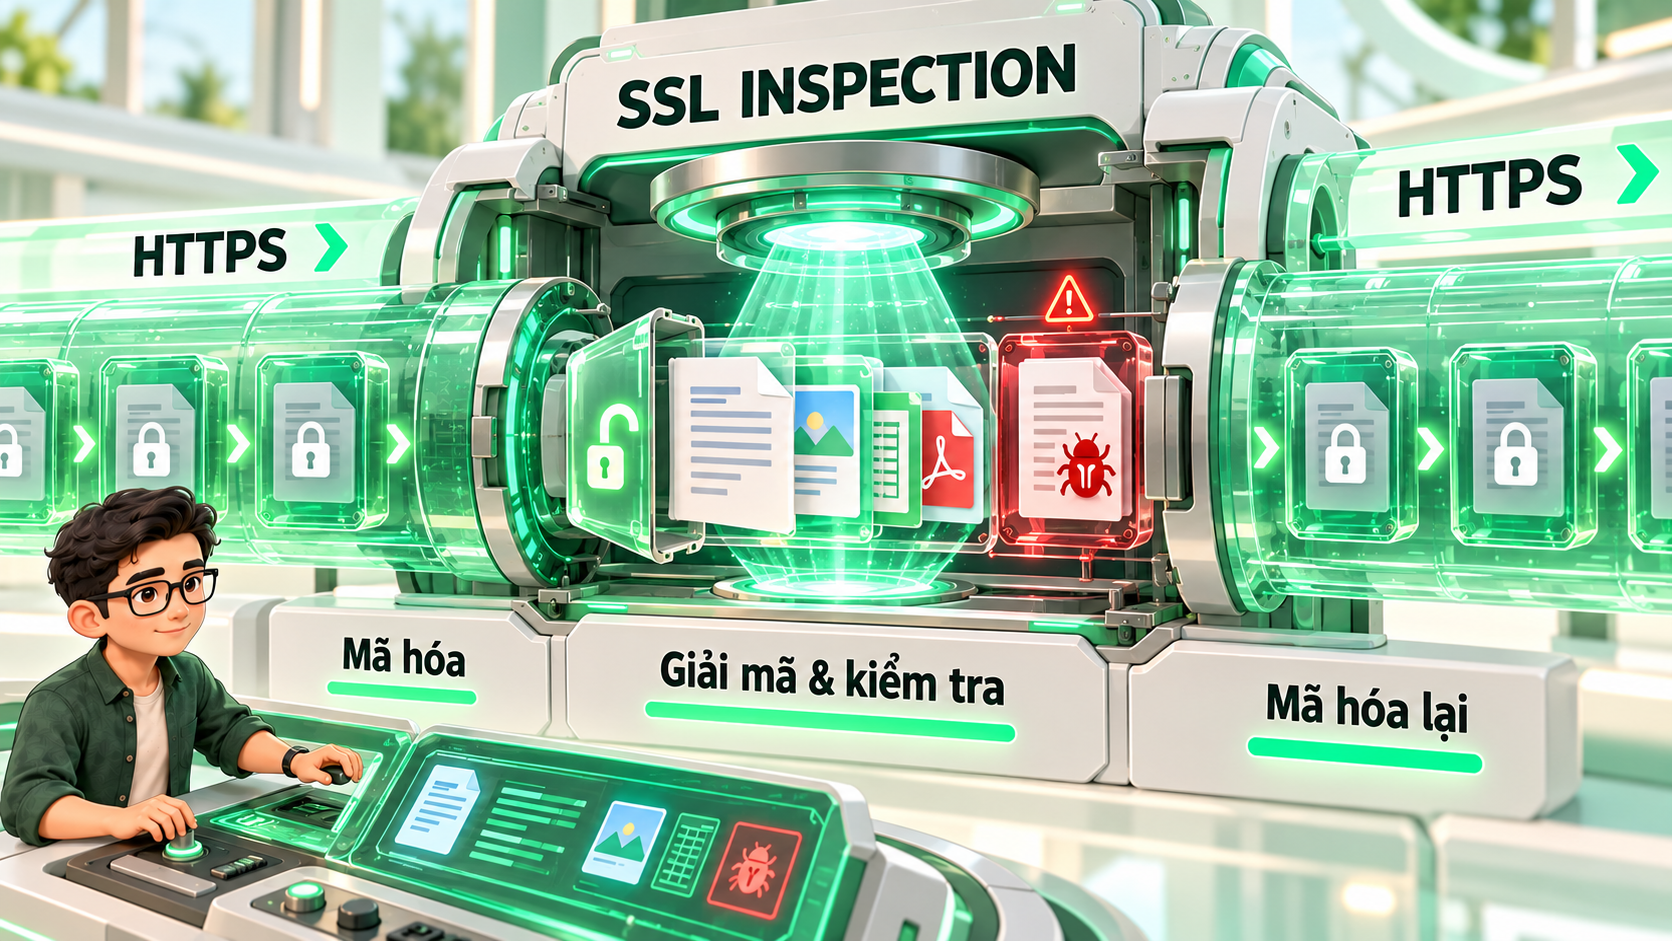
Khi lựa chọn, cần đọc các chỉ số gần nhất với cấu hình sẽ vận hành: NGFW Throughput, Threat Protection Throughput, SSL inspection, IPS, concurrent sessions, VPN, số người dùng và băng thông thực tế. Các chỉ số được đo theo điều kiện riêng; không nên lấy một con số firewall thuần để đại diện cho toàn bộ năng lực triển khai.
Firewall và Secure SD-WAN trên cùng nền tảng
Với doanh nghiệp nhiều chi nhánh, việc đưa multi-WAN, VPN, SD-WAN và security enforcement vào cùng một nền tảng giúp luồng kết nối và policy bớt phân tán. Giá trị thực tế phụ thuộc vào cách doanh nghiệp xác định ứng dụng ưu tiên, đường truyền dự phòng, Internet breakout và chính sách giữa các site.
Quản lý tập trung có thể giảm thao tác lặp lại, nhưng không thay thế giám sát đường truyền, thử nghiệm failover hay quy trình thay đổi có kiểm soát. Đây là những phần cần được đưa vào thiết kế ngay từ đầu.
Fortinet được Gartner đánh giá như thế nào?
Theo trang báo cáo chính thức của Fortinet, Fortinet được Gartner xếp vào nhóm Leader trong báo cáo “2025 Gartner® Magic Quadrant™ for Hybrid Mesh Firewall”, công bố ngày 25/08/2025, và được đặt cao nhất về Ability to Execute. Đây là báo cáo về Hybrid Mesh Firewall, không phải một bảng xếp hạng riêng của từng model FortiGate.
Gartner cũng nêu rõ không chứng thực bất kỳ vendor, sản phẩm hay dịch vụ nào và không khuyến nghị người dùng chỉ chọn nhà cung cấp có vị trí cao nhất. Vì vậy, kết quả này nên được xem như một tín hiệu để lập shortlist; assessment, pilot và sizing theo kiến trúc vẫn là bước quyết định.
FortiGate nào phù hợp với doanh nghiệp?
Không nên chọn FortiGate chỉ dựa vào model hoặc chỉ số Firewall Throughput lớn nhất. Một sizing tốt bắt đầu bằng kiến trúc và nhu cầu vận hành thực tế, sau đó mới đối chiếu datasheet và license/service cần bật.
- Bao nhiêu người dùng và thiết bị đồng thời?
- Băng thông Internet hiện tại và dự kiến 3–5 năm?
- Bao nhiêu chi nhánh, VPN và đường WAN?
- Có cần Secure SD-WAN, HA hoặc SSL inspection không?
- Bao nhiêu VLAN/network segment và luồng giữa chúng?
- Security services nào sẽ bật?
- Logging, monitoring và phân quyền quản trị sẽ được tổ chức thế nào?
FortiOS 8.0 Secure Networking hợp nhất
Tài liệu kỹ thuật tiếng Việt về FortiGate, FortiSwitch, FortiAP và Secure SD-WAN; có điểm mới của FortiOS 8.0, điều kiện triển khai, giới hạn và lộ trình pilot.
PDF · 14 trang · Phiên bản 1.0Đi sâu hơn theo
đúng bài toán.
Gợi ý từ Arbolume: Hãy bắt đầu bằng khảo sát hiện trạng và mức độ ưu tiên. Một cấu hình vừa vặn thường hiệu quả hơn một giải pháp lớn nhưng khó vận hành.